
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 uname1able/cve-2025-21333
Proof-of-Concept-Exploit für CVE-2025-21333, einen heap-basierten Pufferüberlauf in Hyper-Vs vkrnlintvsp.sys, der zu lokaler Privilegienausweitung…
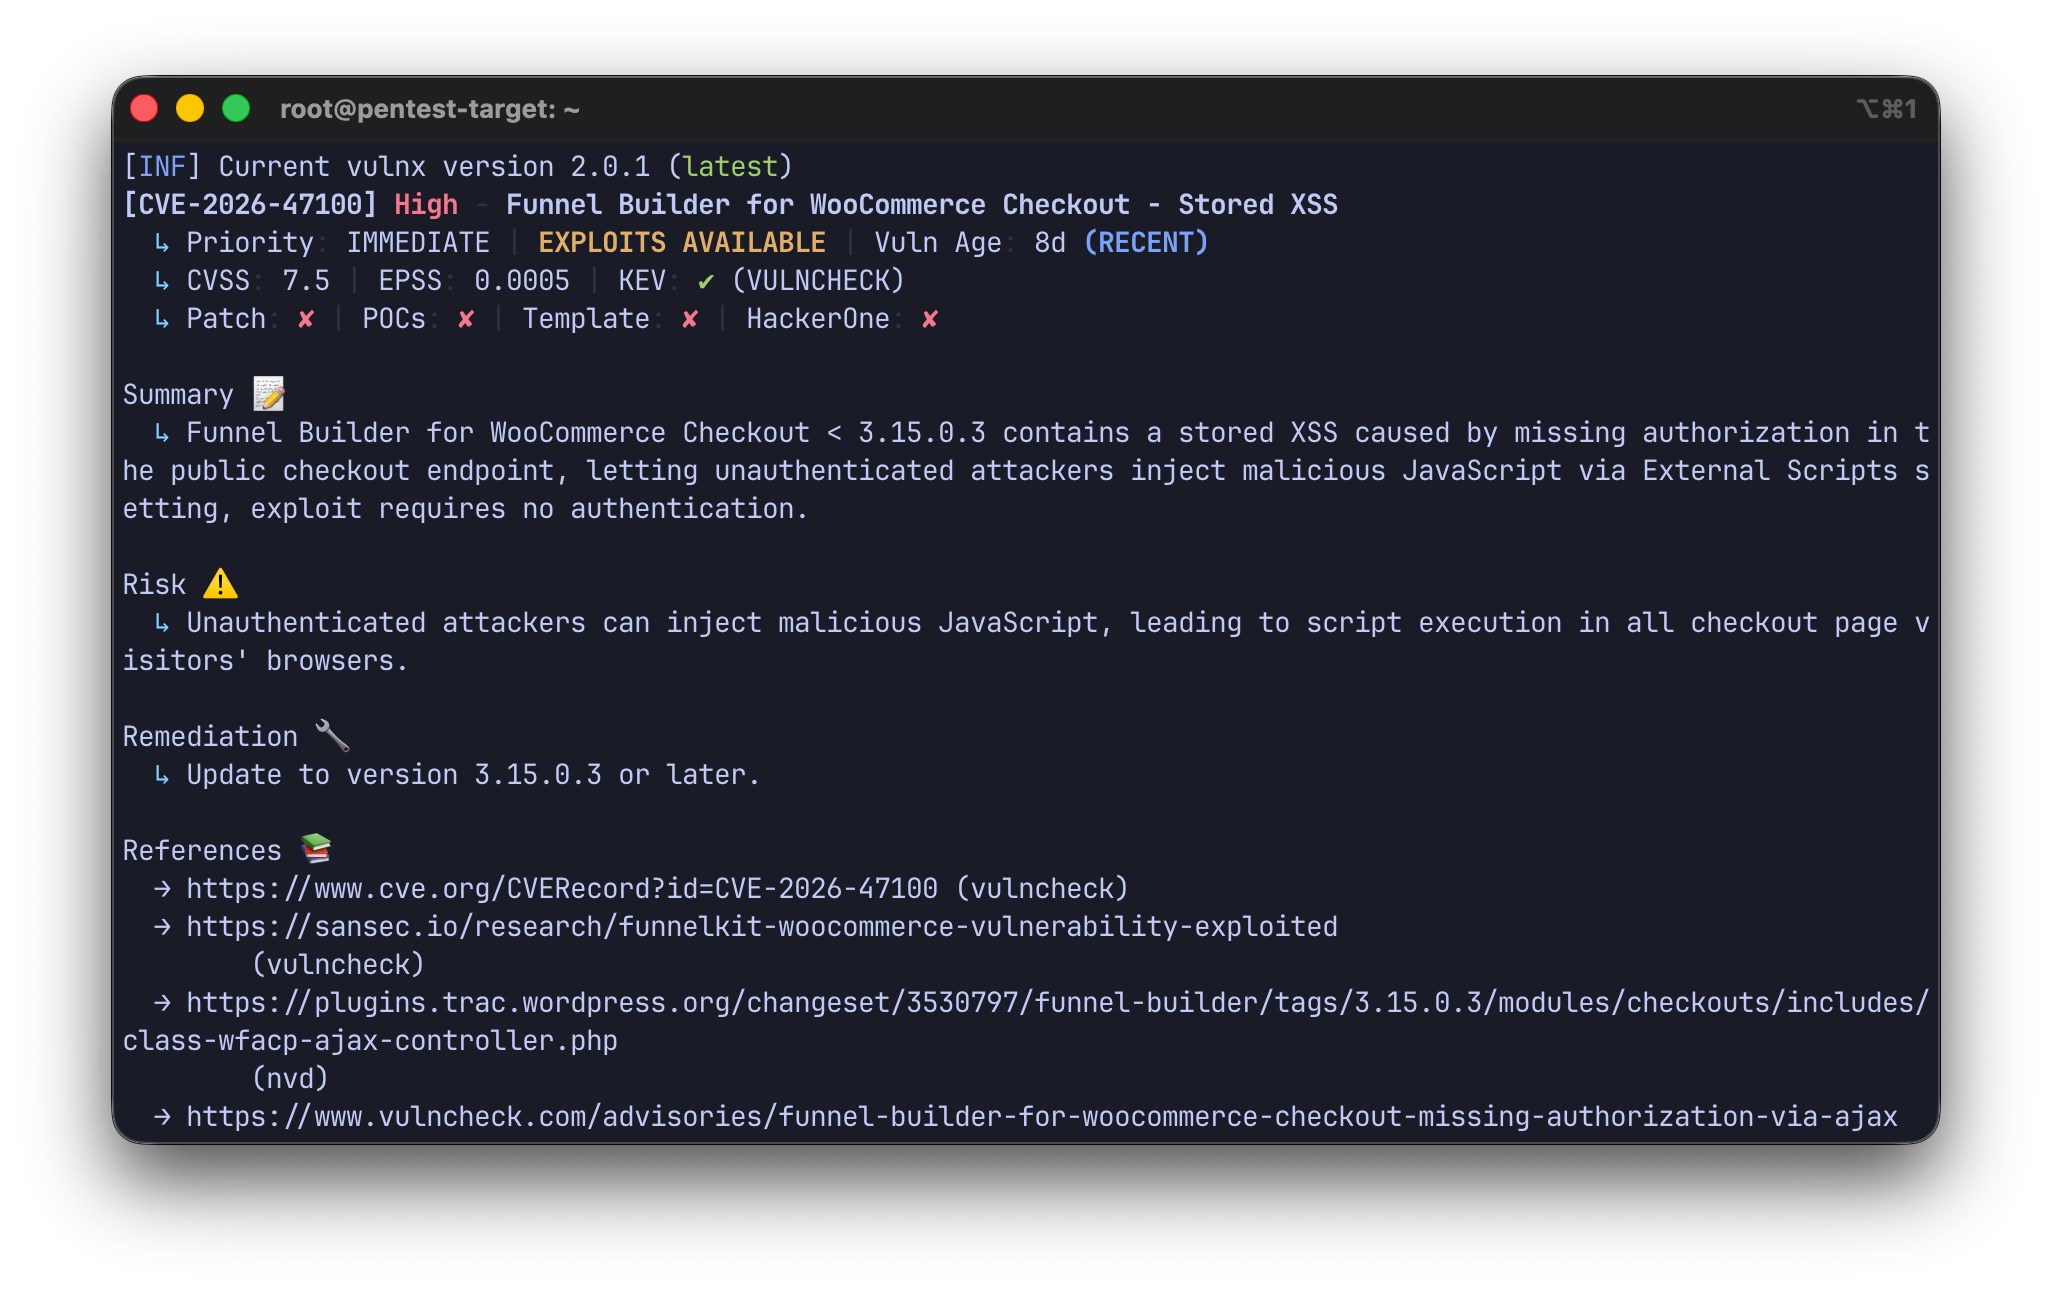 rootdirective-sec/cve-2026-47100-analysis-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-47100, einer unauthentifizierten Stored-XSS-Schwachstelle in FunnelKit für WooCommerce. Enthält…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — libzmq CURVE INITIATE Stack-Überlauf → RCE. Funktionierender Exploit + Docker Lab.
 baburkin/struts-uploader-vulnerability
Forschung zu Ausnutzungsmöglichkeiten für CVE-2024-53667 und deren Behebung
 taktak0x/htb-nanocorp-cve-2024-0670
PowerShell-Exploit für CVE-2024-0670, der die MSI-Reparatur des CheckMK Agent ausnutzt, um Privilegien auf SYSTEM auf der NanoCorp Hack The…
 astounds/copy-fail-cve-2026-31431
# Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, eine Linux-Kernel-AF_ALG- +…
 rootdirective-sec/cve-2026-42208-lab
# Lokales Docker-Labor und zeitbasiertes Proof-of-Concept für CVE-2026-42208, eine Pre-Auth-SQL-Injection in LiteLLM Proxy, die verwundbare und…
 mobetasec/cve-2024-1813-poc
PoC-Exploit für CVE-2024-1813: PHP-Objektinjektion im Simple Job Board WordPress-Plugin, die unbeabsichtigte RCE über eine Gadget-Kette erreicht.…
 nephila016/cve-2025-55319-poc
PoC für CVE-2025-55319
 lyccyc/cve-2023-41892_poc
Proof-of-concept-Skripte und Docker-Lab zur Reproduktion von CVE-2023-41892, einer vorauthentifizierten Remote-Code-Ausführungs-Schwachstelle in…
 amar-imamovic/cve-2023-2640-cve-2023-32629-interactive-poc
Ein sauberer, interaktiver mehrstufiger Exploit zur lokalen Privilegienausweitung (LPE) für Ubuntu OverlayFS (GameOver(lay)), der aus der…
 rootdirective-sec/cve-2026-55255-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-55255, einer IDOR-Schwachstelle in Langflows Responses API. Validiert die Ausführung von…
 fevar54/cve-2024-21182---oracle-weblogic-server-jndi-injection-rce
Proof-of-Concept-Exploit für CVE-2024-21182, eine nicht authentifizierte JNDI-Injection, die zu Remote-Code-Ausführung in Oracle WebLogic Server über…
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0 nicht authentifizierte RCE über gRPC-Registry mittels dill.loads von OnDemandFeatureView UDF (Pre-Auth). Labor + PoC,…
 dungsocool/cve-2019-20933
Schritt-für-Schritt-Laborbericht, der CVE-2019-20933 InfluxDB-Authentifizierungsumgehung mittels gefälschter JWT-Tokens demonstriert, einschließlich…
 nayekah/next.js-proof-of-concept
Einige Proof-of-Concept (POCs) für CVE-2025-29927, CVE-2026-27978 und CVE-2026-29057 in Next.js.
 fkshield/cve-2025-5548
End-to-End-Exploitation-Labor für CVE-2025-5548 (Stack-Pufferüberlauf im FreeFloat-FTP-Server). Enthält statische Analyse mit IDA/Ghidra,…
 dungsocool/cve-2017-10271
Schritt-für-Schritt-Laboranleitung zur Ausnutzung von CVE-2017-10271 (WebLogic XMLDecoder Deserialisierung RCE) mit manueller Payload-Konstruktion,…








