
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 humbss/cve-2022-42889
Demonstrationsanwendung für CVE-2022-42889 (Apache Commons Text RCE) mit Docker-Setup und netcat-basierter Befehlsausführung für Sicherheitstests und…
 dbgee/cve-2022-22947
Reproduzierbare Laborumgebung für CVE-2022-22947, eine Schwachstelle zur Remote-Codeausführung über die Spring Cloud Gateway Actuator API. Enthält…
 yougina/cve-2022-28346
SQL-Injection in QuerySet.annotate(), aggregate() und extra()
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
Scanner und PoC für CVE-2024-25600, die unauthentifizierte RCE in Bricks Builder für WordPress. Erkennt und verifiziert anfällige Websites.…
 kkirsche/slae
SecurityTube Linux-Assembly-Experte x86-Prüfung
 aniket2912/internal-network-penetration-testing
Bildungsmodul zum Penetrationstesting interner Netzwerke: Methodik, Angriffsvektoren, Enumeration, Ausnutzung, Privilegieneskalation und…
 inertfluid/sk-cve-2026-26030-lab
Ethisches, netzwerkisoliertes Docker-Labor zur Reproduktion von CVE-2026-26030 — RCE über Semantic Kernel In-Memory Vector Store Filter eval()…
 ywh-jfellus/cve-2026-9082
PoC für CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi
 cd6629/cve-2015-3306-python-poc
Mit Anpassungen aus einem Metasploit-Modul konvertiert als Übung für OSCP-Studium und Exploit-Entwicklung
 syn-4ck/wvctf
WVCTF oder WebVulnCTF ist eine spielerische Webplattform, die das Training in Penetrationstests und Sicherheit der Webanwendungsentwicklung auf…
 alpacamybags118/log4j-cve-2021-44228-sample
Beispiel-Setup mit docker-compose, das zeigt, wie dieser Exploit funktioniert
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
Proof of Concept mit GDB-gestützter Exploitation (nur für Bildungs-/Laborzwecke)
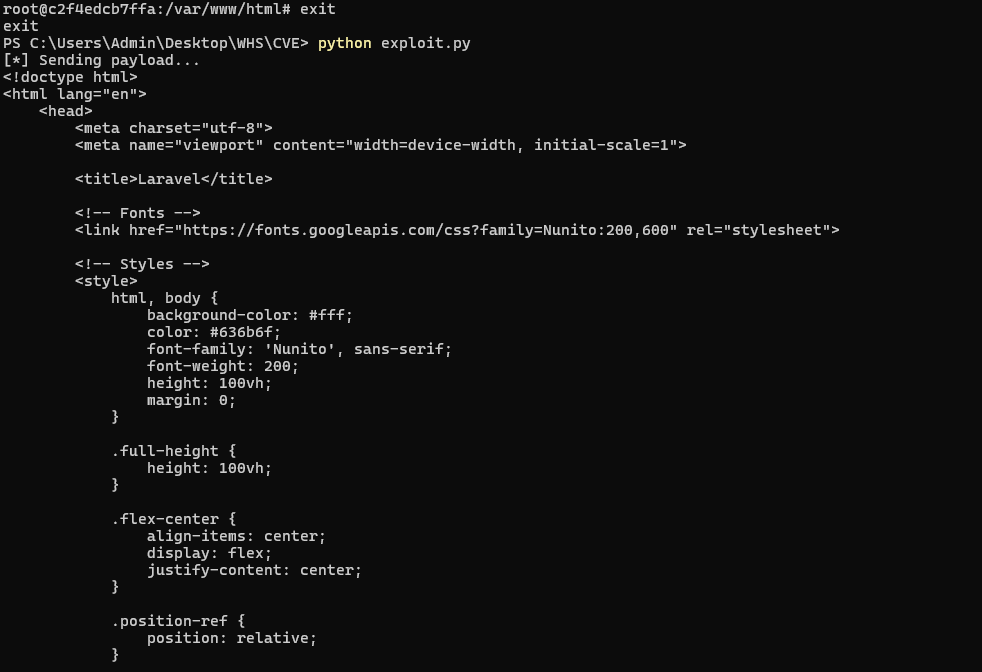 yeahhbean/laravel-cve-2018-15133
Docker-basierte PoC-Umgebung für die CVE-2018-15133 Laravel APP_KEY-Unserialization-Schwachstelle. Enthält Exploit-Skript zur Verifizierung von…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Dieses Repository enthält Forschungsnotizen und einen Proof-of-Concept (PoC) auf hohem Niveau für CVE-2024-21413, eine Sicherheitslücke, die in…
 inertfluid/cve-2026-54316-lab
Reproduktionslabor für CVE-2026-54316 (Claude Code WebFetch huggingface.co bare-hostname Berechtigungsumgehung / Exfiltration)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - IDOR - ein Controller-JWT ist ein Flotten-Token
 emc-kk/cve-2026-97229-lab
Docker-Lab und Python-Exploit für CVE-2026-97229, einen nicht authentifizierten GitLab-CI-lint-Onigmo-Regex-Integer-Overflow, der zu RCE führt, mit…








