
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 pithase/asm-copyfail
CVE-2026-31431 (Kopierfehler) — Analyse und Entwicklung in x86-64-Assembler | Analyse und Entwicklung in x86-64-Assembler
 shivam-bathla/cve-2026-24061-setup
Docker-Setup für CVE-2026-24061
 cimihan123/cve-2026-9558-lab-poc-bundle
Proof-of-Concept-Lab-Bundle für CVE-2026-9558, das eine reproduzierbare Umgebung und Demonstrationsmaterial zum Testen und Untersuchen der…
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
Exploit CVE-2021-41773 und CVE-2021-42013
 s3v3n-jg/cve-2026-76460
Bildungslabor auf Flask-Basis zur Simulation der Authentifizierungsumgehung CVE-2026-76460, mit verwundbaren, sicheren und strikten Modi sowie einem…
 unh00k3d/cve-2026-85706
Ursachenanalyse, verwundbares Docker-Lab und PoC-Skripte für CVE-2026-85706, ein unauthentifizierter beliebiger Dateizugriff in GitLab über ein…
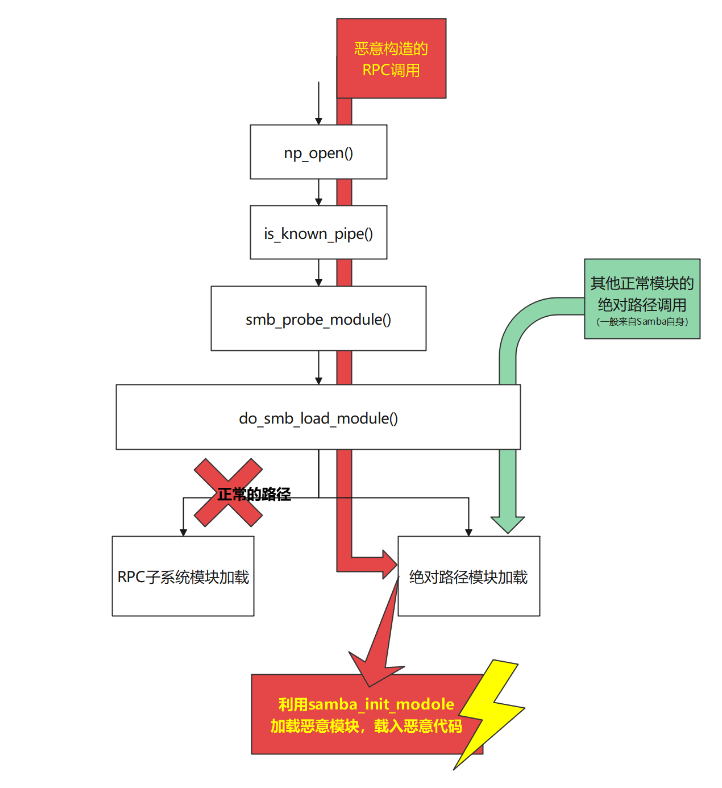 i-rinka/bit-eternalblue-for-macos_linux
Exploit CVE-2017-7494 für die Abschlussaufgabe des Netzwerksicherheitskurses. Dies würde die Schwachstelle von Diensten offenlegen, die mit…
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
Proof-of-Concept- und Lab-Paket für CVE-2026-77991, eine privilegierte PHP-Dateischreib-RCE in Joomla Event Manager bis 5.0.0, mit Docker-Lab und…
 dcheng69/cve-2022-0185-case-study
Bildungsfallstudie und Exploit-Entwicklungsdurchgang für CVE-2022-0185, einen Heap-basierten Pufferüberlauf im Linux-Kernel, der eine lokale…
 abraxas/php-oom-longjmp
PHP 8.4.26 – Kritisch – Remote – OOM longjmp – CVE-2026-109618 PHP2Shell. Unauth chunked multipart erreicht memory_limit vor dem App-Code unter…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
PoC für CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 gegen MariaDB 13.0.1
 abraxas/cve-2026-84753
Proof-of-Concept-Exploit und Lab für CVE-2026-84753, eine unauthentifizierte PHP-Object-Injection in Mail Mint <= 1.31.0 über den mint-form-submit…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Dieses Repo enthält einen RCE-Exploit für die Pterodactyl-HTB-Maschine.
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 n3chik/cve-2026-63765
Python-PoC für CVE-2026-63765: nutzt den unauthentifizierten ActiveStorage-Direktupload in Chatwoot < 4.16.0 aus, um beliebige Dateien zu schreiben…
 stealthmoud/react-server-cve-lab
Sicherheitsforschungslabor für CVE-2025-55183 und CVE-2025-55184 in React Server Components








