
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 j3r1ch0123/cve-2025-9074
Neue Sicherheitslücke in Docker gefunden. Die Anerkennung für das Auffinden der Sicherheitslücke gebührt Felix Boulet.
 hackspeak/cve-2026-14669
Proof-of-Concept-Exploit für CVE-2026-14669, eine Heap-Pufferüberlauf-Schwachstelle in der to_char()-Zeitzonenabkürzung von PostgreSQL, die durch…
 alexsvobo/nhi-zero-trust-bypass
Demonstriert eine reale Zero-Trust-Umgehung durch Ausnutzung von BIND CVE-2025-40775, um DNS zu stören, die Geheimnisrotation zu unterbrechen und…
 top-celestial-company-ltd/dros-vep-lite
Offene Referenzimplementierung des VEP-Protokolls (RFC-010): eine deterministische Sandbox- und Benchmark-Suite zur Bewertung der Laufzeit-Isolation…
 hydragyrum/cve-2021-41773-playground
Einige Docker-Images zum Spielen mit CVE-2021-41773 und CVE-2021-42013
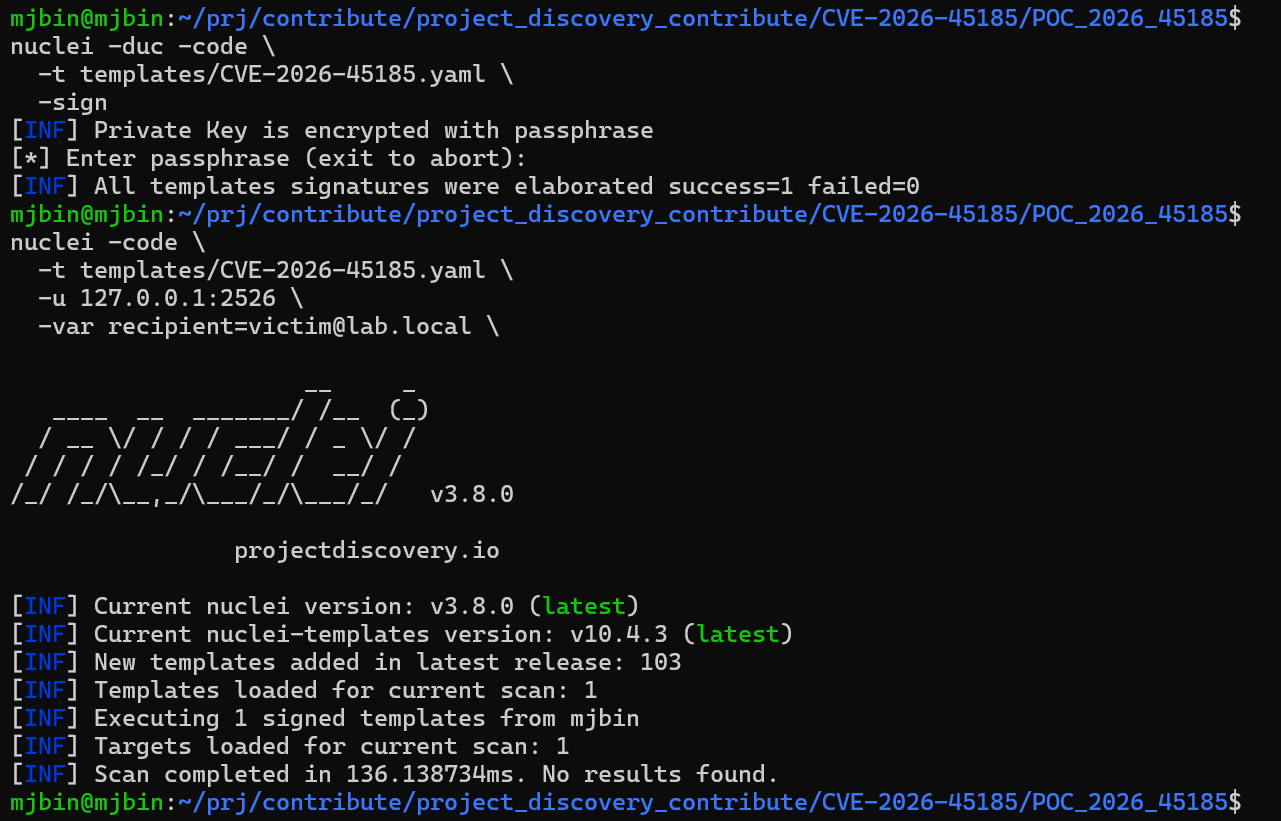 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 für nuclei-templates
 rishabhpande/memory-poison-lab
Local test range for agent memory poisoning - watch a planted memory steer an agent, then prove the repair. Synthetic targets, scripted deterministic…
 nupacachi/-cve-2021-44790
Experiment CVE-2021-44790
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 sak110/cve-2026-20131
Erkennung und Proof-of-Concept-Exploit für CVE-2026-20131, eine kritische, nicht authentifizierte Java-Deserialisierungs-RCE in Cisco Secure FMC.…
 kolya080808/cve-2026-97332-poc
Unabhängiger PoC und reproduzierbares Lab für CVE-2026-97332 — unauthentifizierte Offenlegung privater Dateien in User Private Files < 2.2.0 auf…
 slabbdev/uefi-pxe-cve-2026-97631
Headless-QEMU/OVMF-Harness, das einen PXE-Boot ausführt und übergroße ICMP-Fehler auslöst, um den Pufferüberlauf in EDK II PxeBcSupport…
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC Labor
 libasmon/exploite-cve-2023-30212-vulnerability
Docker-Umgebung und die Sicherheitslücke CVE-2023-30212 ausnutzen. CVE-2023-30212 ist eine Sicherheitslücke, die Versionen von OURPHP bis…
 pedrorichil/cve-2025-49844
# Bildungslabor-Umgebung zur Demonstration von CVE-2025-49844 (RediShell) in Redis. Enthält Docker-Setup, Exploit-PoC-Skript und…
 thestingr/reactoops-writeup
Hack The Box Writeup für die ausgelaufene Challenge ReactOOPS – Vollständige Lösung und pädagogischer Leitfaden zu CVE-2025-55182/CVE-2025-66478…
 navaidzansari/cve_demo
Kuratierte Sammlung von CVE-Demonstrationen mit Behebungsempfehlungen für praxisnahe Schwachstellenanalyse und lehrreiche Exploit-Übungen.








