
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 iamnewbiez/cve-2021-44228
Absichtlich verwundbare Apache-Solr-Anwendung (CVE-2021-44228) zum Üben der Log4Shell-Ausnutzung über User-Agent-, POST- und Admin-Endpunkte.…
 excellencedev/cve-2018-19629
Hyland Perceptive Content Server - Dienstverweigerung
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 nabilboudra/cve-2017-5123
Pädagogische Demonstration des CVE-2017-5123-Kernel-Exploits, ICMP-basierter Rootkit-Befehls- und Steuerung, sowie einer für OS-Befehlsinjektion…
 mammaninelsond/react2p4im0nshell
💥Erweiterungstool für erweiterte RCE-/Source-Leak-/DoS-Auditierung und -Exploitation (CVE-2025-55182/83/84) für Next.js- und…
 religan/cve-2023-20198
Eine Cybersicherheits-Fallstudie zur Analyse von CVE-2023-20198 in Cisco IOS XE, die Schwachstellenausnutzung, Minderungsstrategien, Frameworks für…
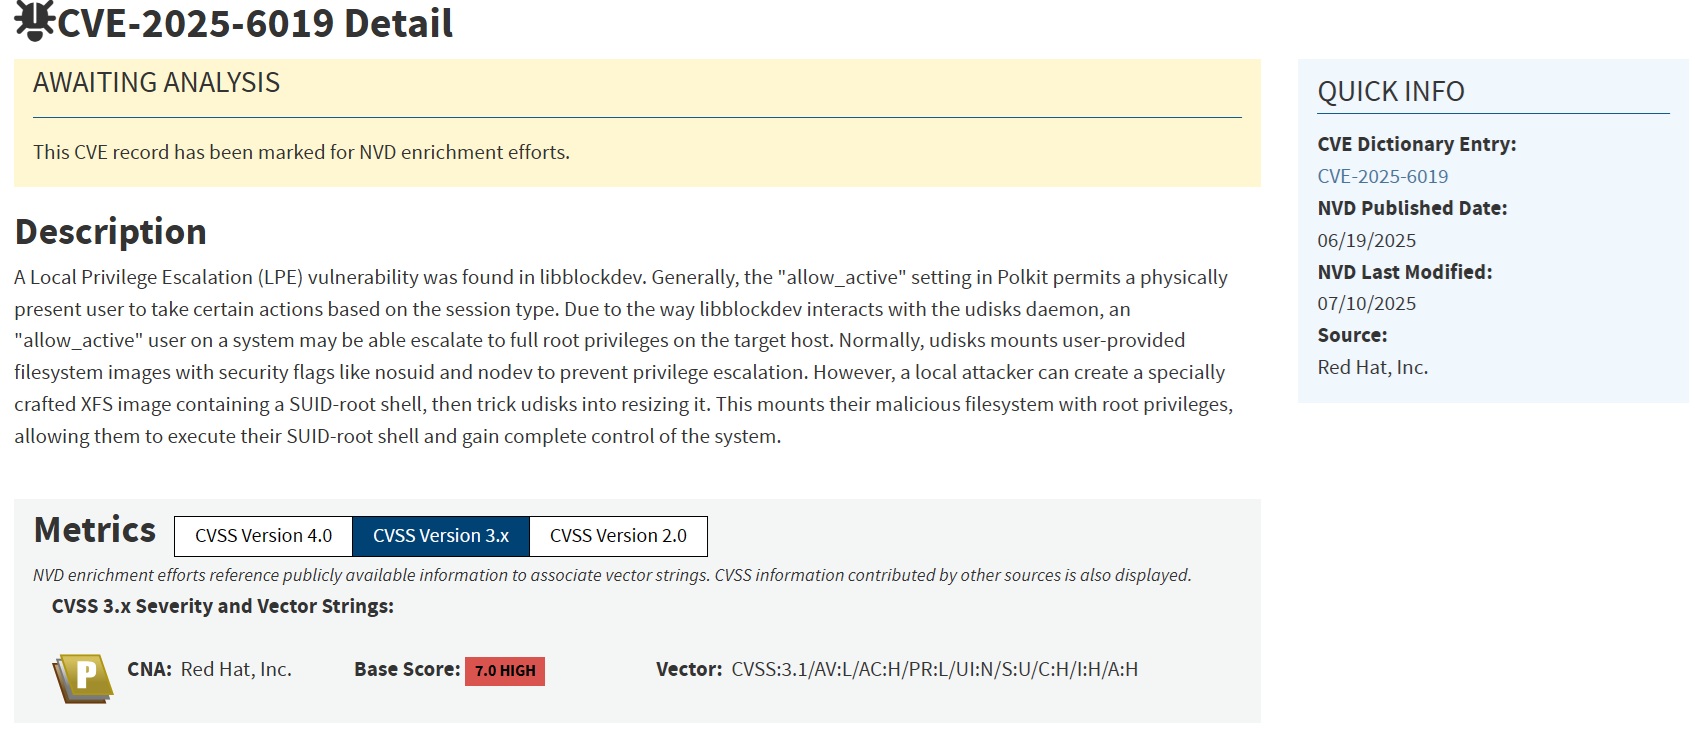 phamdinhquy2512/cve-2025-6019-exploitation
Bildungsreproduktion von CVE-2025-6019, einer lokalen Rechteausweitung in UDisks2 über ein bösartiges Dateisystem-Image mit SUID-root-Binärdatei.…
 tinashelorenzi/cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, eine kritische nicht authentifizierte RCE in React Server Components. Enthält automatisierten…
 volksrat71/react2shellexploitvisualized
Interaktive Visualisierung der RCE-Schwachstelle React2Shell (CVE-2025-55182) mit kommentierten Animationen für drei Zielgruppen: Experte, Praktiker…
 hidden-investigations/react2shell-vulnlab
Eine moderne, verwundbare Next.js-Webanwendung im Design eines Nachrichten-/Blogportals für CVE-2025-55182 (React) und CVE-2025-66478 (Next.js), um…
 thestingr/reactoops-writeup
Hack The Box Writeup für die ausgelaufene Challenge ReactOOPS – Vollständige Lösung und pädagogischer Leitfaden zu CVE-2025-55182/CVE-2025-66478…
 dhananjayakumarn/cve-2025-55182-lab
Ein praxisorientiertes Labor zum Verständnis und zur Ausnutzung von CVE-2025-55182 (React2Shell) - Remote Code Execution in React Server Components
 saboor-hakimi-23/cve-2025-65964
# Bildungs-CTF-Demo zur Befehlsausführung über Git-Hooks durch Missbrauch von core.hooksPath in Automatisierungs-Workflows. Hebt die lokale…
 sho-luv/react2shell
CVE-2025-55182 Sicherheitstest-Kit: CLI-Scanner + Chrome-Erweiterung + Nuclei-Templates + Docker-Lab.
 stealthmoud/react-server-cve-lab
Sicherheitsforschungslabor für CVE-2025-55183 und CVE-2025-55184 in React Server Components
 joker-wiggin/cve-2025-58360-geoserver-xxe
Docker-basiertes Labor, das CVE-2025-58360 demonstriert, eine kritische unauthorisierte XXE-Injection in GeoServer WMS/OWS-Diensten. Enthält…
 anantaakotal/agentcyte
Generiert reproduzierbare CORE-Netzwerktopologien aus XML-Szenariodateien für Cybersicherheitstraining und -experimente. Bietet Web-GUI und CLI für…
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner für CVE-2025-55182 (React) und CVE-2025-66478 (Next.js) - Verfolgen und beheben Sie eine kritische Schwachstellen-Kampagne im React Server…








