
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 athenasec16/cve-2026-29923
Proof-of-Concept-Exploit für CVE-2026-29923, eine BYOVD-Privilegieneskalation in pstrip64.sys. Demonstriert physikalisches Speicher-Lesen/Schreiben…
 shndnth/cve-2022-30190
Bildungs-PoC für die CVE-2022-30190 (Follina) Schwachstelle.
 cryptomachio/cve-2025-5548
Technische Studie der Schwachstelle CVE-2025-5548
 acseguin21/trust-boundary-ctf
Browser-basiertes MCP CTF — OAuth-Token-Verwirrung und Sitzungsisolierungsfehler (CVE-2025-49596-Muster). Nur DevTools.
 joaovicdev/exploit-cve-2021-44228
Docker-basiertes Bildungslabor, das die Log4Shell (CVE-2021-44228) RCE-Ausnutzung mit einer verwundbaren Java-Anwendung, einem LDAP-Weiterleiter und…
 h3raklez/cve-2024-3094
Bildungslabor, das die XZ-Utils-Hintertür (CVE-2024-3094) mit einem benutzerdefinierten Ed448-Schlüsselpaar nachbildet. Enthält ein gepatchtes…
 salimelh94/web-penetration-test
Ausnutzung von WordPress-Sicherheitslücken (CVE-2025-34077), Authentifizierungsumgehung durch Cookie-Injektion und Privilegieneskalation zu Root.…
 chernandez321/cve-2025-9074-docker-escape
Dieses Skript ist für den Bildungsgebrauch und in autorisierten Umgebungen wie HackTheBox bestimmt. Die Verwendung gegen Systeme ohne ausdrückliche…
 0xblackash/cve-2026-5173
CVE-2026-5173
 devsecurityspro/cve-2026-34197
Proof-of-Concept-Exploit für CVE-2026-34197, eine RCE in Apache ActiveMQ über die Jolokia-API. Enthält einen Python-Exploit, eine Payload-Vorlage und…
 zpol/cve-2026-23398-poc
Reproduzierbares Labor für CVE-2026-23398, eine NULL-Dereferenz im Linux-Kernel in icmp_tag_validation(), ausgelöst durch…
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl (Medium/Linux) Walkthrough. CVE-2025-49132 LFI → pearcmd RCE → bcrypt crack → SSH. Privesc über CVE-2025-6018 (PAM…
 bvabhishek/cve-2026-3288-lab
# Docker-basiertes verwundbares Labor für CVE-2026-3288 NGINX Ingress-Konfigurationsinjektion, mit Exploit-Skripten, Erkennungsüberwachung und…
 erev0s/vampi
Verwundbare REST-API mit den OWASP Top 10 Schwachstellen für Sicherheitstests
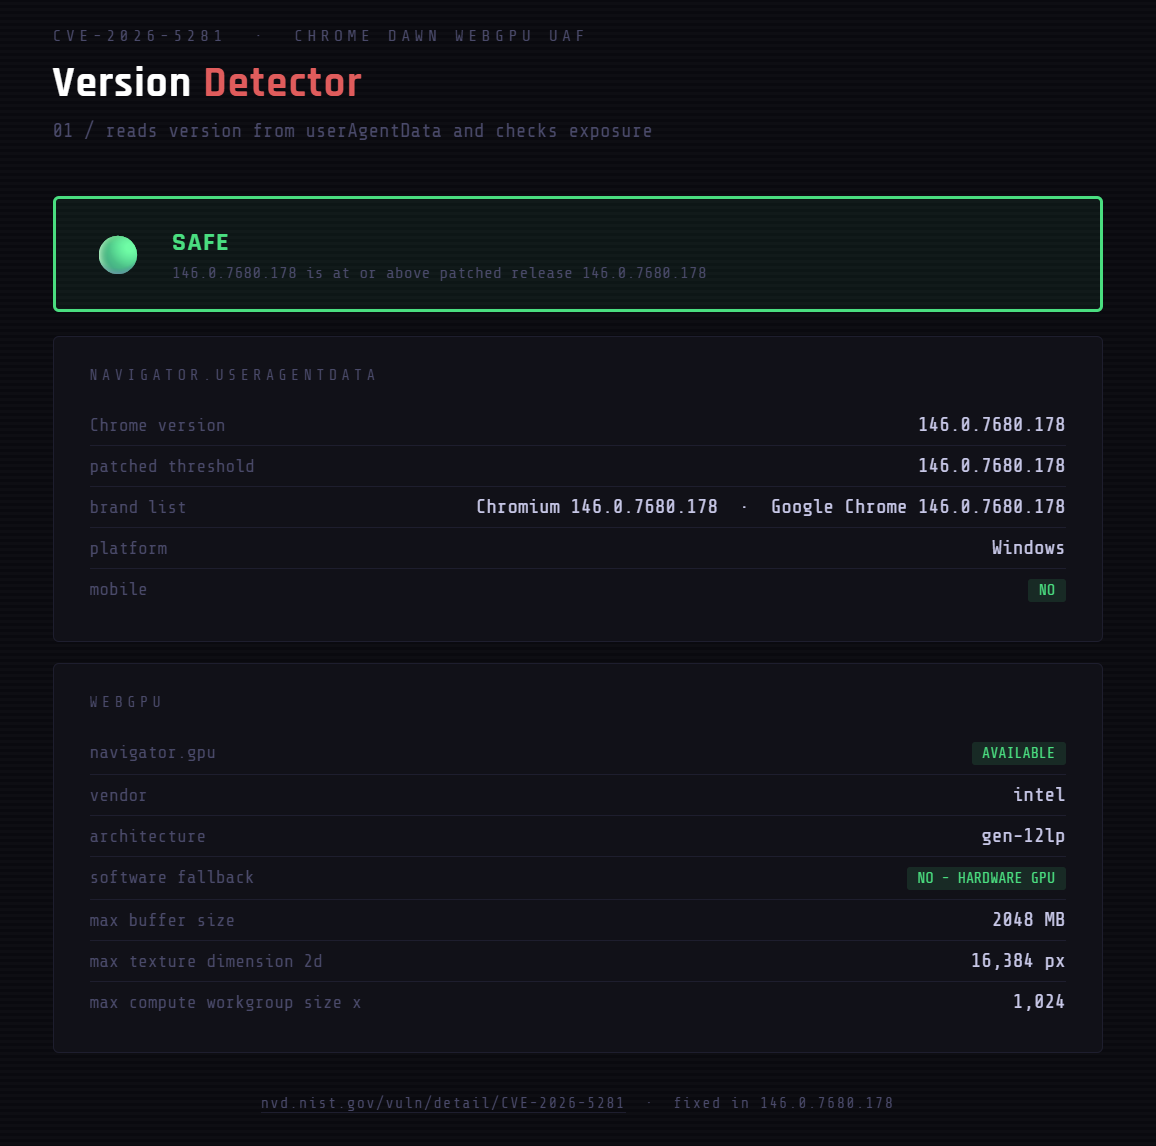 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) Analyse, Laborvalidierungstools und reproduzierbare Umgebung für verwundbare vs. gepatchte Builds.
 zsxen/cve-2025-1974-lab
Praktische Laborumgebung zur Ausnutzung von CVE-2025-1974, entwickelt für Sicherheitsschulungen und Übungen zur Schwachstellenforschung.
 sobri3195/pegasus-pentest-arsenal
Ein umfassendes Toolkit für Sicherheitstests von Webanwendungen, das 10 leistungsstarke Penetrationstest-Funktionen in einem Tool vereint.
 binarygolf/bggp
Jährliches Repository für Small-File-Wettbewerbe mit Binary-Golf-Herausforderungen zu Themen wie Polyglots, Abstürzen, Selbstreplikation und…








