
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 0xblackash/cve-2026-41091
CVE-2026-41091
 rootsecdev/relay_bible
Technische Referenz zu mehreren Relay-Techniken
 eqstlab/cve-2026-42048
Langflow Beliebige Verzeichnislöschung
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC-Validierer für Eclipse GlassFish EL Injection RCE im Admin-Konsolen-Handler gadget.jsf. Sicherer authentifizierter…
 h-gunp/cve-2023-25813-test
Implementierung der Sequelize Sql Injection-Schwachstelle
 scottalt/ai-email-threat-research
Ein Cybersicherheits-Forschungsspiel, das misst, wie Menschen KI-generierte Phishing-E-Mails erkennen. Entwickelt als Retro-Terminal-Erlebnis.
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
EXPOSURE-Demo-Ziel: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java-Filter-Padding-Abhängigkeiten
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Es wurde eine Schwachstellenbewertung auf einer virtuellen Maschine mit Kali Linux unter Verwendung eines Detektorskripts für die…
 dannyendortest/node-prompt-here
Absichtlich verwundbares Node.js-Demoziel für CVE-2020-7602, das zur Demonstration der automatisierten Erkennung von Abhängigkeits-Schwachstellen und…
 dannyendortest/http-server-node
Synthetischer verwundbarer Node.js HTTP-Server, der als Demoziel für den EXPOSURE-Schwachstellenscanner dient, zur Verfolgung von CVE-2021-23797 mit…
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Bildungslabor, das CVE-2022-39227 JWT-Authentifizierungs-Bypass in python-jwt demonstriert. Schritt-für-Schritt-Angriff gegen verwundbare und…
 yusufdalbudak/cve-2026-42945
Dockerisiertes Labor für Schulungen zur NGINX-Rewrite-Schwachstelle (CVE-2026-42945) mit anfälligen und gepatchten Instanzen, harmlosen Testskripten…
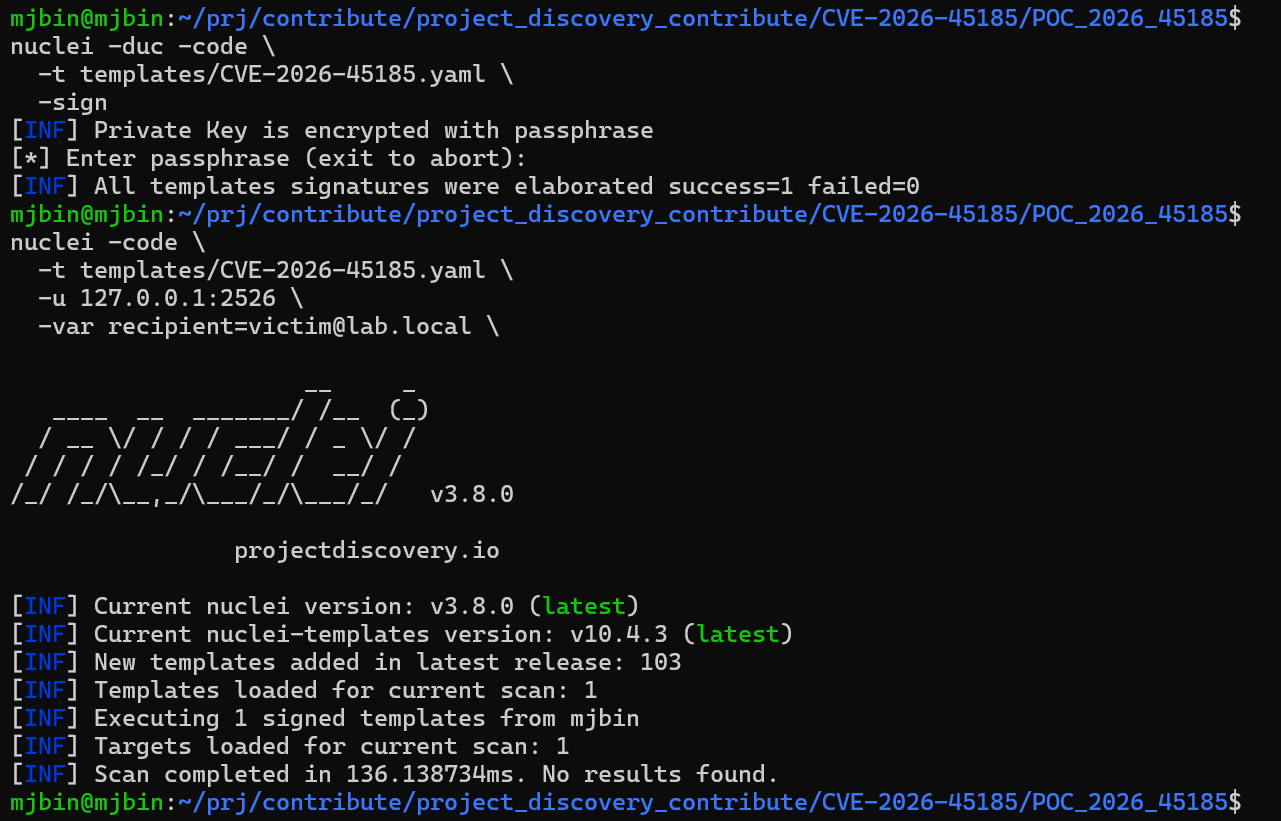 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 für nuclei-templates
 fineman999/poc_cve-2026-35037
Lokales isoliertes Reproduktionslabor für CVE-2026-35037, eine nicht authentifizierte SSRF-Schwachstelle im GET /api/website/title-Endpunkt von Ech0.…
 learner202649/cve-2026-42271-poc
Der Code zur persönlichen Reproduktion der entsprechenden Sicherheitslücke
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab— NTLM Relay via LLMNR Poisoning, CVE-2007-2447, NTLMv2 Hash Cracking & NT AUTHORITY\SYSTEM unter Windows 10
 affapple/cve-2025-24813-poc
Proof-of-Concept-Exploit für CVE-2025-24813, das Apache Tomcat RCE über fehlkonfigurierte dateibasierte Sitzungspersistenz im DefaultServlet…








