
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 fineman999/poc_cve-2026-42589
POC_CVE-2026-42589
 haerin-l/poc_cve-2026-42208
Reproduktionslabor für CVE-2026-42208, eine kritische Pre-Authentifizierung-SQL-Injection in LiteLLM. Enthält Docker-basierte verwundbare/gepatchte…
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
Isolierte Laborumgebung zur Simulation und Untersuchung von Integer-Überlauf-Schwachstellen (CVE-2026-25172, CVE-2026-25173, CVE-2026-26111) im…
 haerin-l/poc_cve-2026-46716
Reproduzierbare Laborumgebung für CVE-2026-46716, eine kritische Cross-Tenant-RCE in Nezha Monitoring über Cron-API-Autorisierungsbypass. Enthält…
 dungsocool/cve-2017-12635_36
Schritt-für-Schritt-Labor, das die Ausnutzung von CVE-2017-12635 (Privilegieneskalation) und CVE-2017-12636 (Remote-Codeausführung) gegen Apache…
 bhanunamikaze/badhost-cve-2026-48710-exploit
Erkennungsscanner für CVE-2026-48710 - Host-Header-Authentifizierungsumgehung in Starlette/FastAPI
 nefhara/cve-2022-26923
Automatisierte CVE-2022-26923-Ausnutzung (Certifried)
 dungsocool/cve-2017-18349
Schritt-für-Schritt-Anleitung zur Ausnutzung der Fastjson-Deserialisierungs-RCE (CVE-2017-18349), einschließlich Identifizierung der Angriffsfläche,…
 bsauce/kernel-exploit-factory
Analysebericht zu Linux-Kernel-CVE-Exploits und zugehörige Debug-Umgebung. Sie müssen den Linux-Kernel nicht mehr kompilieren und Ihre Umgebung nicht…
 whyuhurtz/wongpress
Ein WordPress-Demolabor für CVE-2024-2961 & CVE-2024-29510
 edgecases-purplehax/cve-images
Absichtlich verwundbare nginx 1.30.0 CVE-Lab-Bilder (CVE-2026-40701/42934/42945/42946) für isolierte Sicherheitsforschung. Nur für Laborzwecke.
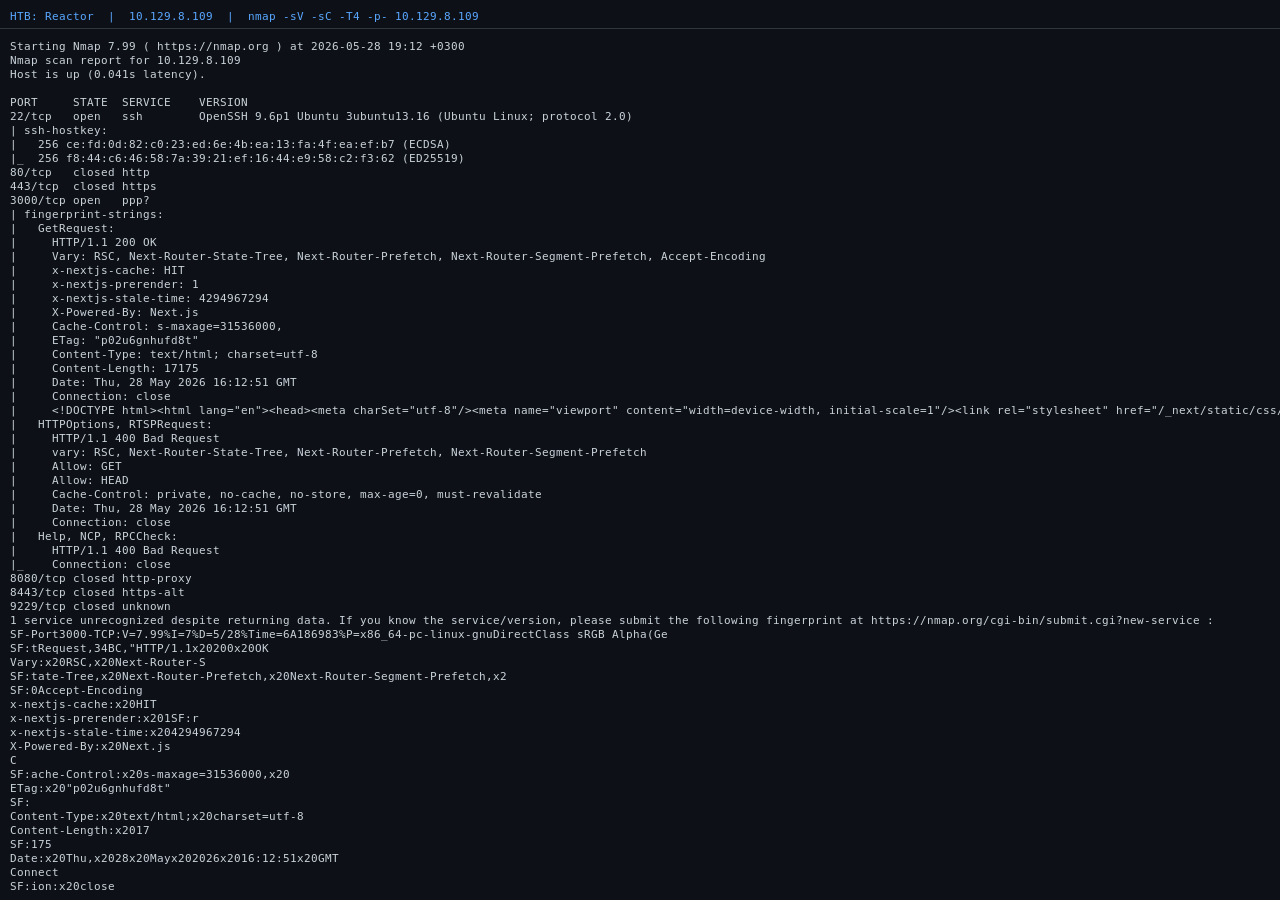 sonnycroco/htb-reactor-linux-machine-walkthrough
Kompletter Walkthrough der HTB-Maschine Reactor – CVE-2025-55182 ausnutzen, um eine Shell zu erlangen, dann Root über einen exponierten…
 dungsocool/cve-2019-20933
Schritt-für-Schritt-Laborbericht, der CVE-2019-20933 InfluxDB-Authentifizierungsumgehung mittels gefälschter JWT-Tokens demonstriert, einschließlich…
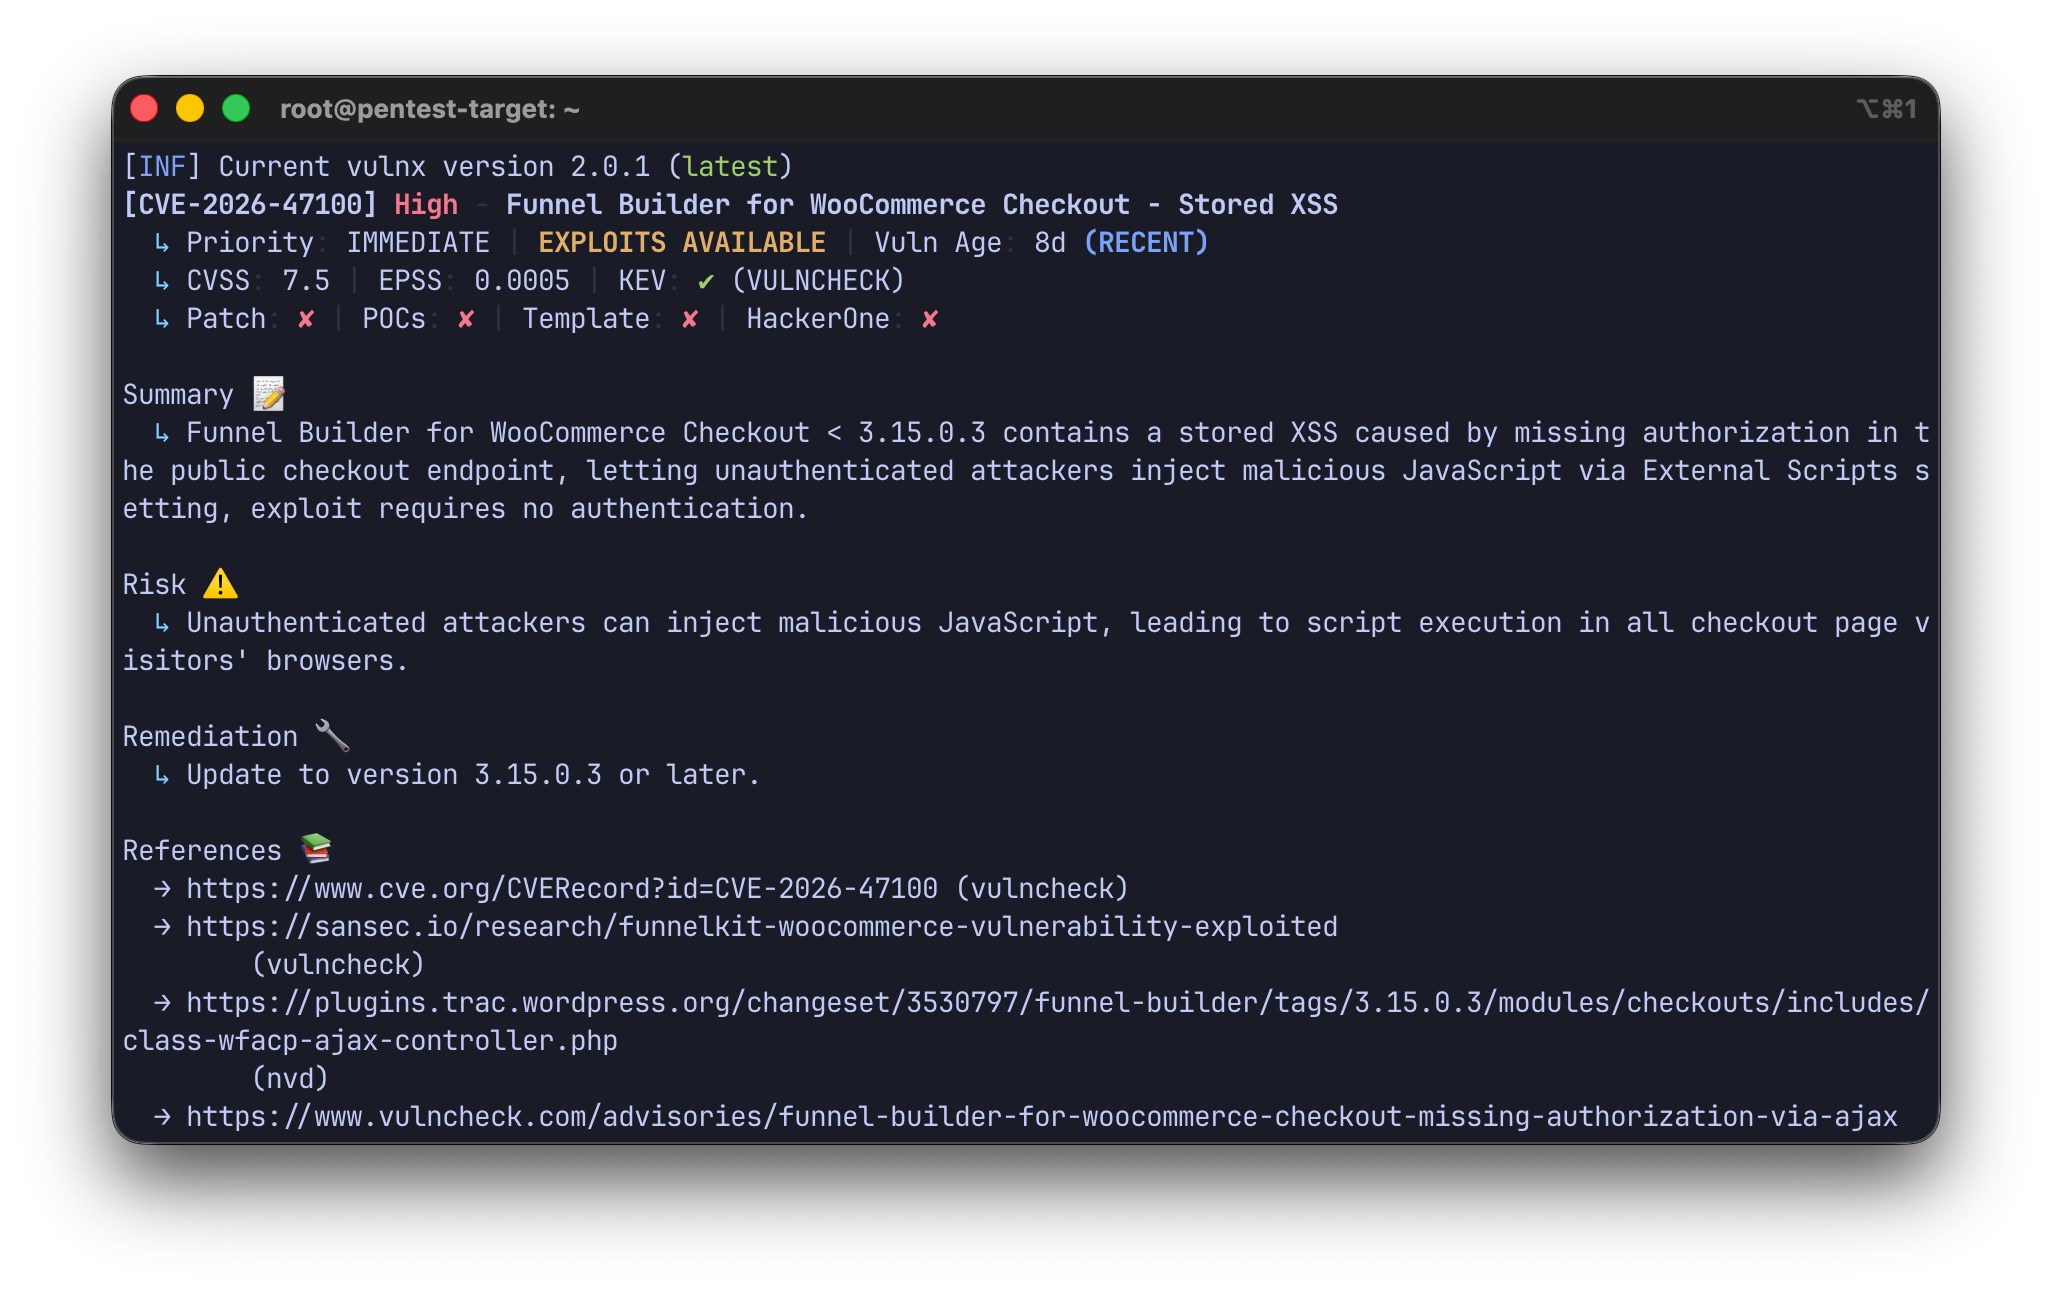 rootdirective-sec/cve-2026-47100-analysis-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-47100, einer unauthentifizierten Stored-XSS-Schwachstelle in FunnelKit für WooCommerce. Enthält…
 horkimhab/cve-2026-35616
CVE-2026-35616 - Entwurf
 quantumworld-dpdns-io/cve-2026-42945
Vollständiges Forschungs-Repository zu CVE-2026-42945 mit Heap-Buffer-Overflow-Analyse, RCE-Exploit (Heap-Spray + Feng Shui), Erkennungsskripten und…
 dungsocool/cve-2017-11610
Schritt-für-Schritt-Exploit-Writeup für CVE-2017-11610 (Supervisord XML-RPC RCE) mit Angriffsflächenanalyse, Entdeckung von Namespace-Traversal und…
 ambionics/cve-2026-9082-drupal-postgresql-rce
Exploit für CVE-2026-9082, eine Drupal JSON:API PostgreSQL SQL-Injection, die über eine Preload-Bibliothek zu RCE eskaliert, mit einem lokalen Labor…








