
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 rufflabs/crushftp_cve-2025-31161
Vorgefertigte verwundbare CrushFTP 10.8.0 Binärdatei für autorisierte Penetrationstests von CVE-2025-31161, einer nicht authentifizierten…
 yuvalmil/parsingpeas
HTML-Parser für PEAS-Ausgabe mit zusätzlichen Funktionen
 rootdirective-sec/cve-2026-28496-lab
Docker-basiertes Labor zur Reproduktion und Validierung von CVE-2026-28496, einer Server-seitigen Template-Injection-Schwachstelle in der…
 yeonchoda/cve-2024-9264
PoC-Exploit für CVE-2024-9264: Sicherheitslücke in Grafana SQL Expression, die lokale Dateieinbindung und Remote-Codeausführung durch…
 pssec-io/cve-2026-20253
PoC für CVE-2026-20253
 leongxudong/msmq-vulnerability
Portfolio-Lab zur Dokumentation der MSMQ-Schwachstelle (CVE-2023-21554) mit Erkennungsregeln, Netzwerk-Capture-Beweisen, Maßnahmenplanung und…
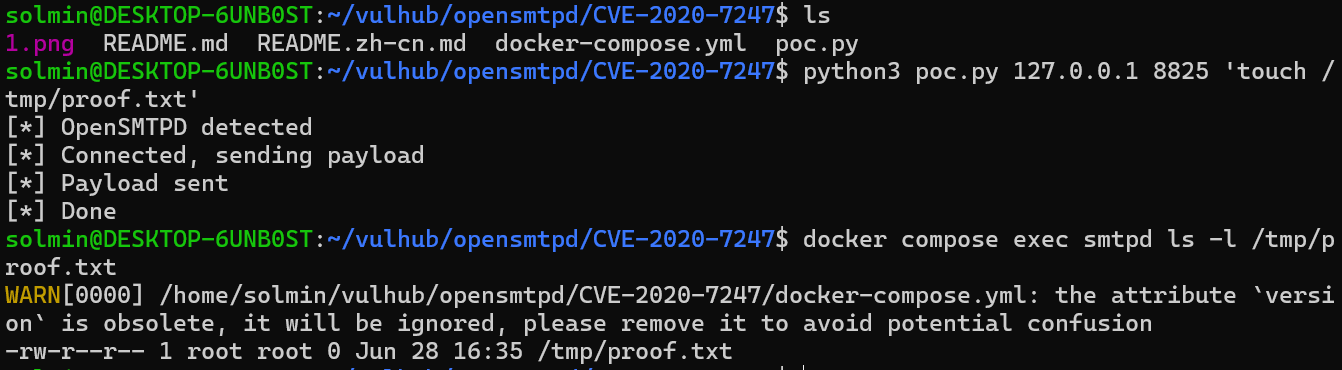 solmin111/opensmtpd-cve-2020-7247-
Docker-basiertes Labor, das die Remote-Code-Ausführung von CVE-2020-7247 in OpenSMTPD 6.6.1p1 mit einem Python-PoC zu Bildungszwecken im…
 pssec-io/cve-2026-41179
PoC für CVE-2026-41179
 saku0512/cve-2026-54686-poc
Lokaler PoC für CVE-2026-54686, der DCS-Lebenszyklus-Hook-Spoofing im Warp-Terminal demonstriert. Simuliert gespoofte CWD- und SSH-Metadatenakzeptanz…
 hakaioffsec/cve-2026-40083
Proof-of-Concept-Exploit für CVE-2026-40083, eine SQL-Injection in Cacti managers.php, die authentifizierten Benutzern das Extrahieren von…
 horkimhab/cve-2026-46331
CVE-2026-46331 - Entwurf
 n0bitaemon/cve-2026-26980-poc
Ghost CMS Content API blinde SQL-Injection
 rohit-sundar/cve-2026-23744
Proof-of-Concept-Exploit für CVE-2026-23744, eine nicht authentifizierte RCE in MCPJam Inspector. Bietet Reverse Shell und Befehlsausführung über…
 sharma01672/traveller-htb
Traveller ist eine einfache Linux-Maschine mit einer Joomla-4.2.7-Reisebuchungswebsite, die anfällig für CVE-2023-23752 ist, eine nicht…
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Komplette Metasploit exploitation walkthrough gegen Metasploitable2 — vsftpd backdoor, Samba CVE-2007-2447, UnrealIRCd backdoor, Netcat exfiltration…
 theman001/cve-2025-55182
CVE-2025-55182 React RCE-Testprogramm
 7whyex/cve-2026-45321-tanstack
Lehrlabor, das einen npm-Lieferkettenangriff (CVE-2026-45321) mit bösartigen Paketen, Postinstall-Payload-Ausführung und CI/CD-Missbrauchsszenarien…
 horkimhab/cve-2025-67038
CVE-2025-67038 - Entwurf








