
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 skhalsa-sigsci/cve-2022-26134-lab
Erkennung von CVE-2022-26134 mit Nuclei
 horkimhab/cve-2022-25476
CVE-2022-25476 - Sammlung
 twseptian/cve-2022-24112
Apache APISIX < 2.12.1 Remotecodeausführung und Docker-Lab
 tkomlodi/cve-2022-23305_poc
CVE-2022-23305 Log4J JDBCAppender SQl injection POC
 performant-labs/cve-2022-22970
Praktische Dev-Container-Umgebung zur Erkundung von CVE-2022-22970 mit einer verwundbaren Spring-Anwendung und Proof-of-Concept-Exploit-Code.
 mseymend/cve-2022-22954-testi
CVE-2022-22954-Schwachstelle testen
 joe1sn/cve-2022-22965
CVE-2022-22965 Umgebung
 me2nuk/cve-2022-22963
Spring Cloud Function Verwundbare Anwendung / CVE-2022-22963
 videnlabs/cve-2022-22828
Write-up von CVE-2022-22828
 rootdirective-sec/cve-2025-11262-lab
# Docker-Lab zur Reproduktion von CVE-2025-11262, einer nicht authentifizierten gespeicherten Blind-XSS-Schwachstelle im Link Whisper Free…
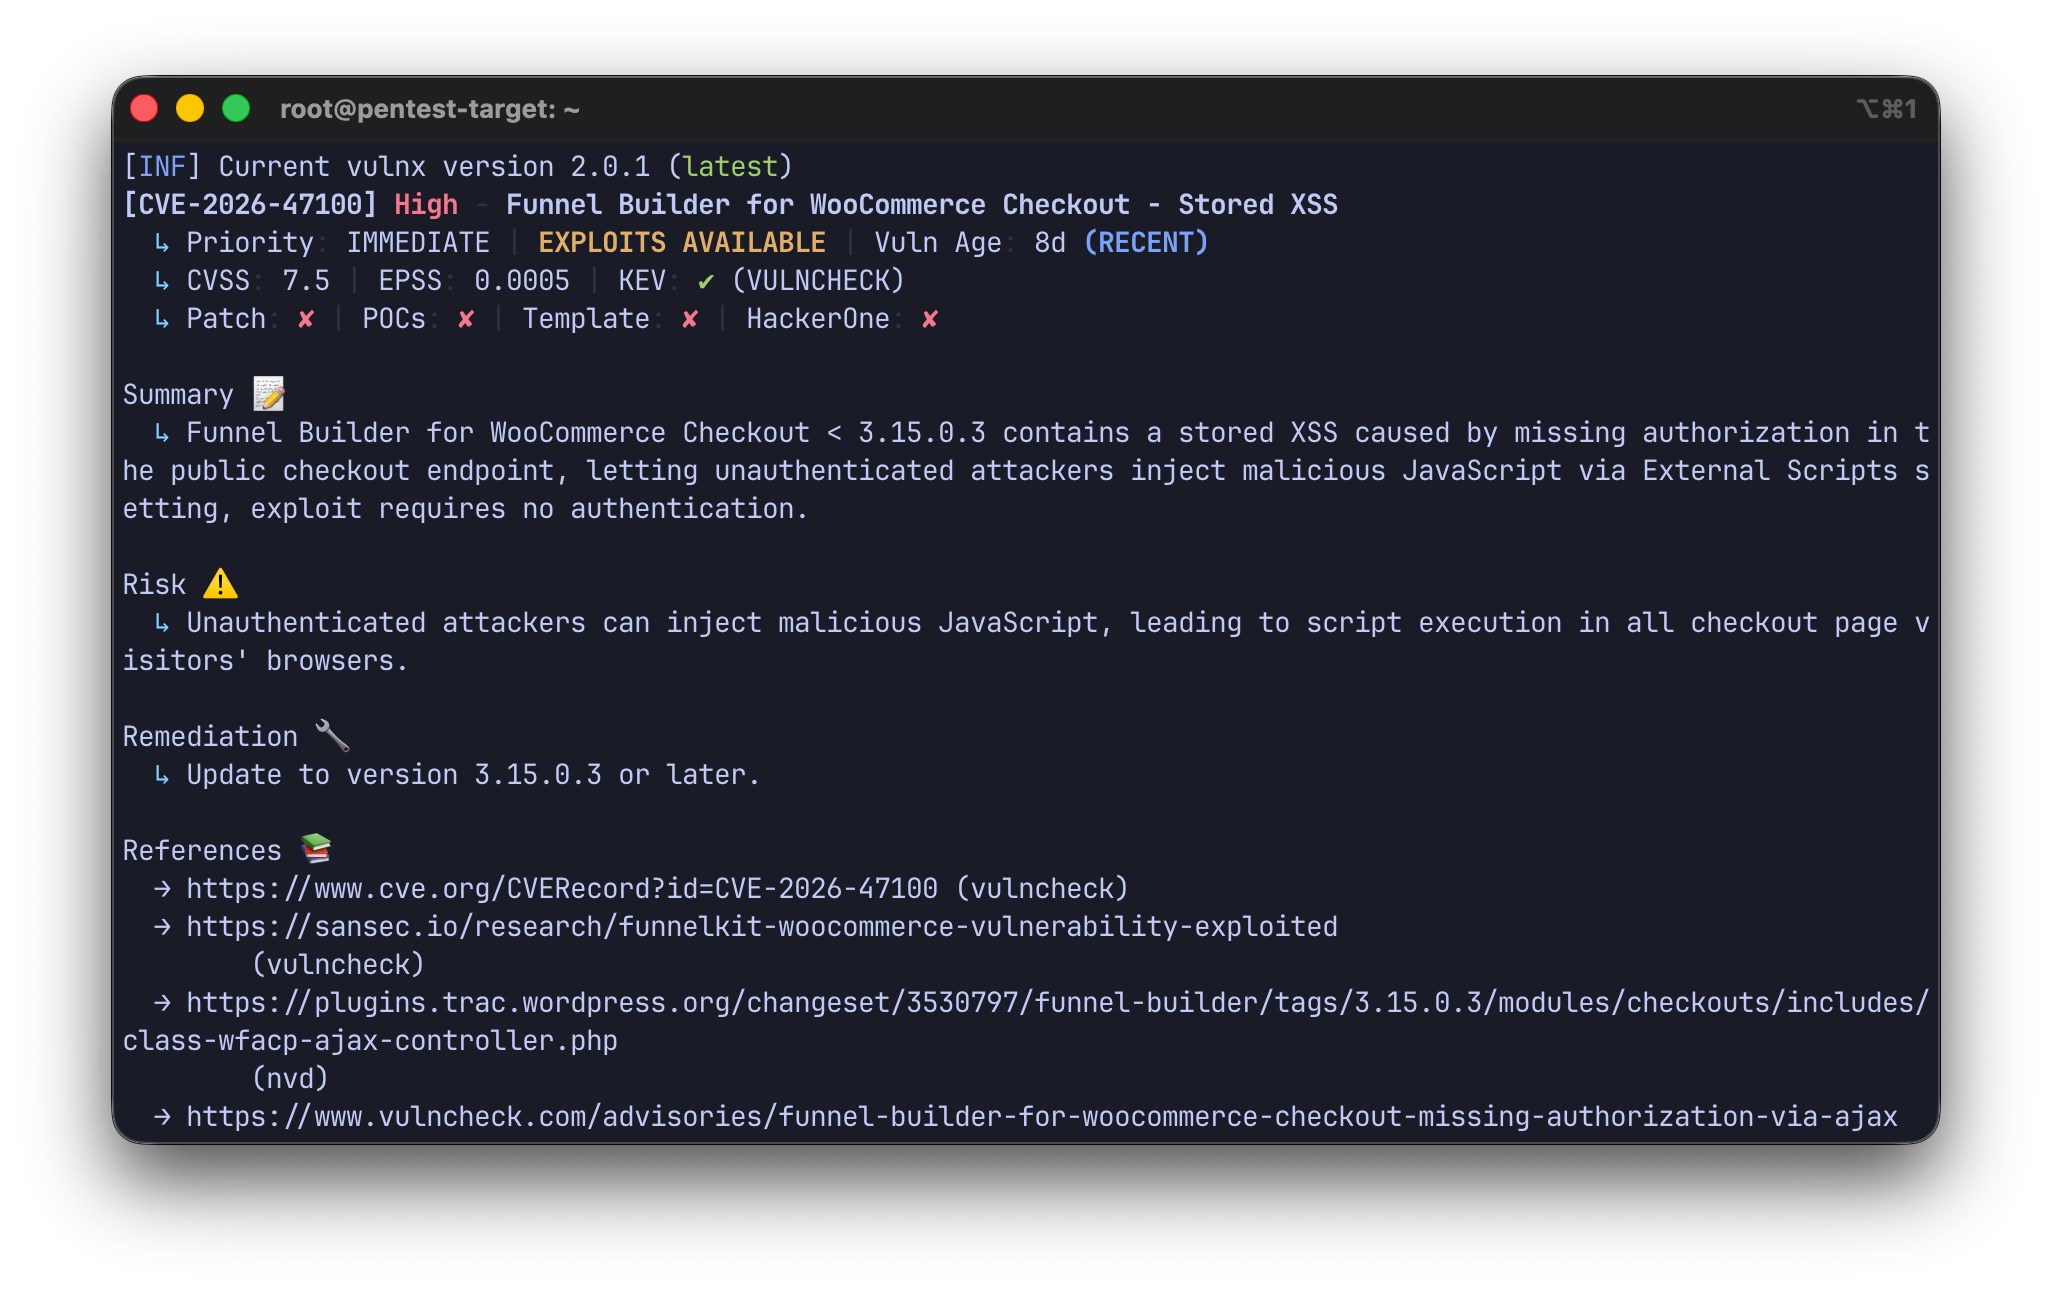 rootdirective-sec/cve-2026-47100-analysis-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-47100, einer unauthentifizierten Stored-XSS-Schwachstelle in FunnelKit für WooCommerce. Enthält…
 mrchucu1/cve-2022-0847-docker
Docker-Exploit
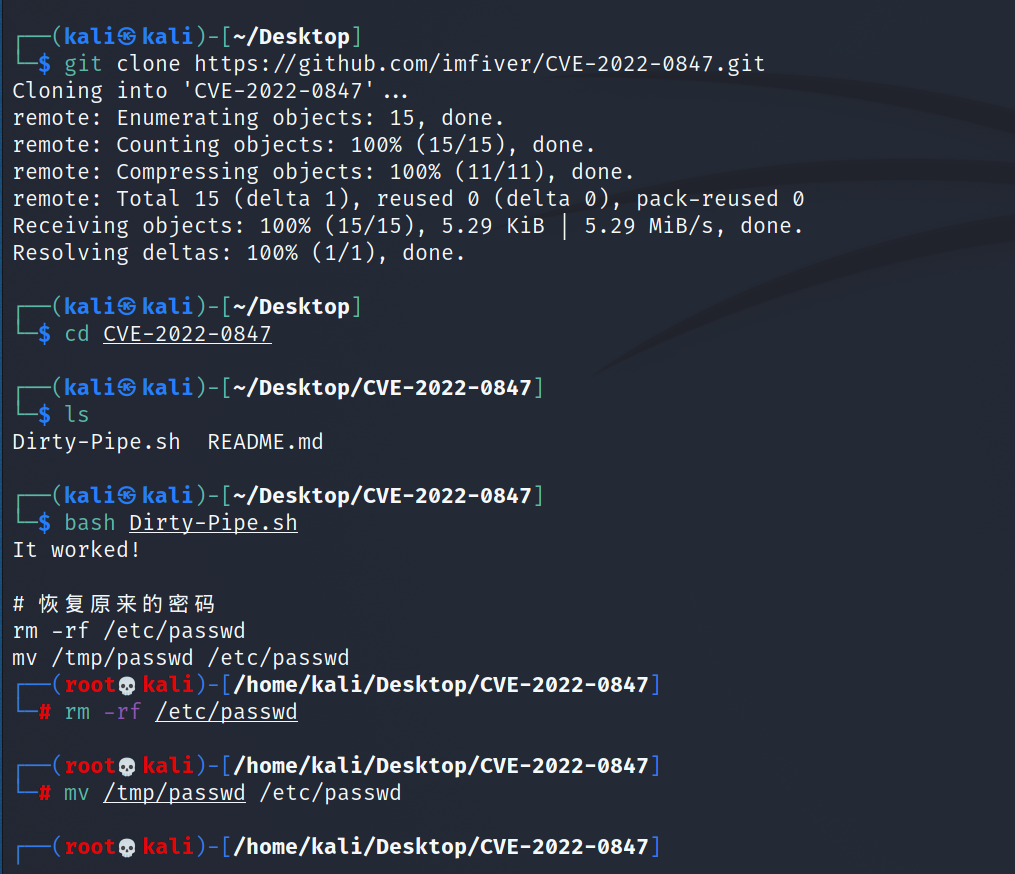 puckiestyle/cve-2022-0847
Proof-of-Concept-Exploit für CVE-2022-0847 (Dirty Pipe), der auf Linux-Kernel-Versionen 5.8–5.15 abzielt. Stellt eine Reproduktionsumgebung bereit…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Heimlabor für die Redis-RCE-Schwachstelle für Red Teaming- und Penetrationstest-Training mit nur einem DOCKER
 prabeershakya/cve-2022-0185-poc
Proof-of-Concept-Exploit für CVE-2022-0185, einen Heap-Pufferüberlauf im Linux-Kernel, der lokale Privilegienausweitung und Container-Escape über…
 sandesh9978/cve-2022-0185-analysis-and-exploit
Forschung und Proof-of-Concept für die CVE-2022-0185 Linux-Kernel-Heap-Overflow-Sicherheitslücke.
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): Die App verwendet Java-Reflection, um auf Android-Systemkomponenten zuzugreifen und eine Liste aller installierten Apps…
 salimelh94/web-penetration-test
Ausnutzung von WordPress-Sicherheitslücken (CVE-2025-34077), Authentifizierungsumgehung durch Cookie-Injektion und Privilegieneskalation zu Root.…








