
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 horkimhab/cve-2026-11405
CVE-2026-11405 - Entwurf
 horkimhab/cve-2026-10520-10523
CVE-2026-10520 und CVE-2026-10523

 horkimhab/cve-2026-0273
CVE-2026-0273 - Entwurf
 horkimhab/cve-2026-0542
CVE-2026-0542 - Entwurf - ServiceNow
 zenzue/cve-2025-9074
Proof-of-concept-Exploit für CVE-2025-9074, der Container-zu-Host-Dateischreiben über exponierte Docker-Engine-API unter Windows demonstriert. Nur…
 walidpyh/cve-2025-8088
Proof-of-concept, das die Zustellung von Payloads über Alternate Data Streams (ADS) mittels präparierter WinRAR-Archive für Bildungsforschung und…
 swabird/cve-2025-7775-poc
Hypothetischer RCE-Proof-of-Concept für NetScaler ADC/Gateway. Simuliert eine Befehlsinjektion über HTTP-POST zur Erkennungsvalidierung,…
 horkimhab/cve-2025-70849
CVE-2025-70849 - Entwurf
 malvector/cve-2025-70341
CVE-2025-70341: Lokale Rechteausweitung via TOCTOU in App-Auto-Patch
 letalandroid/cve-2025-66478_rce_vulnerable
WICHTIG: VERWUNDBARES Next JS Projekt, erstellt nur für Bildungs-, Test- und Exploitationszwecke, NICHT EMPFOHLEN FÜR PRODUKTION, NUR FÜR LOKALE ODER…
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
Praxisnahe Fallstudie zum Schwachstellenmanagement: Wie Wazuh eine echte SSRF (CVE-2025-68616) in WeasyPrint erkannte und wie ich sie reproduzierte…
 horkimhab/cve-2025-67038
CVE-2025-67038 - Entwurf
 wangxso/cve-2025-66478-poc
CVE-2025-66478 Proof of Concept
 uky007/cve-2025-62215_analysis
CVE-2025-62215 Exploit-Entwicklung unter Verwendung von Claude Code Agent Team
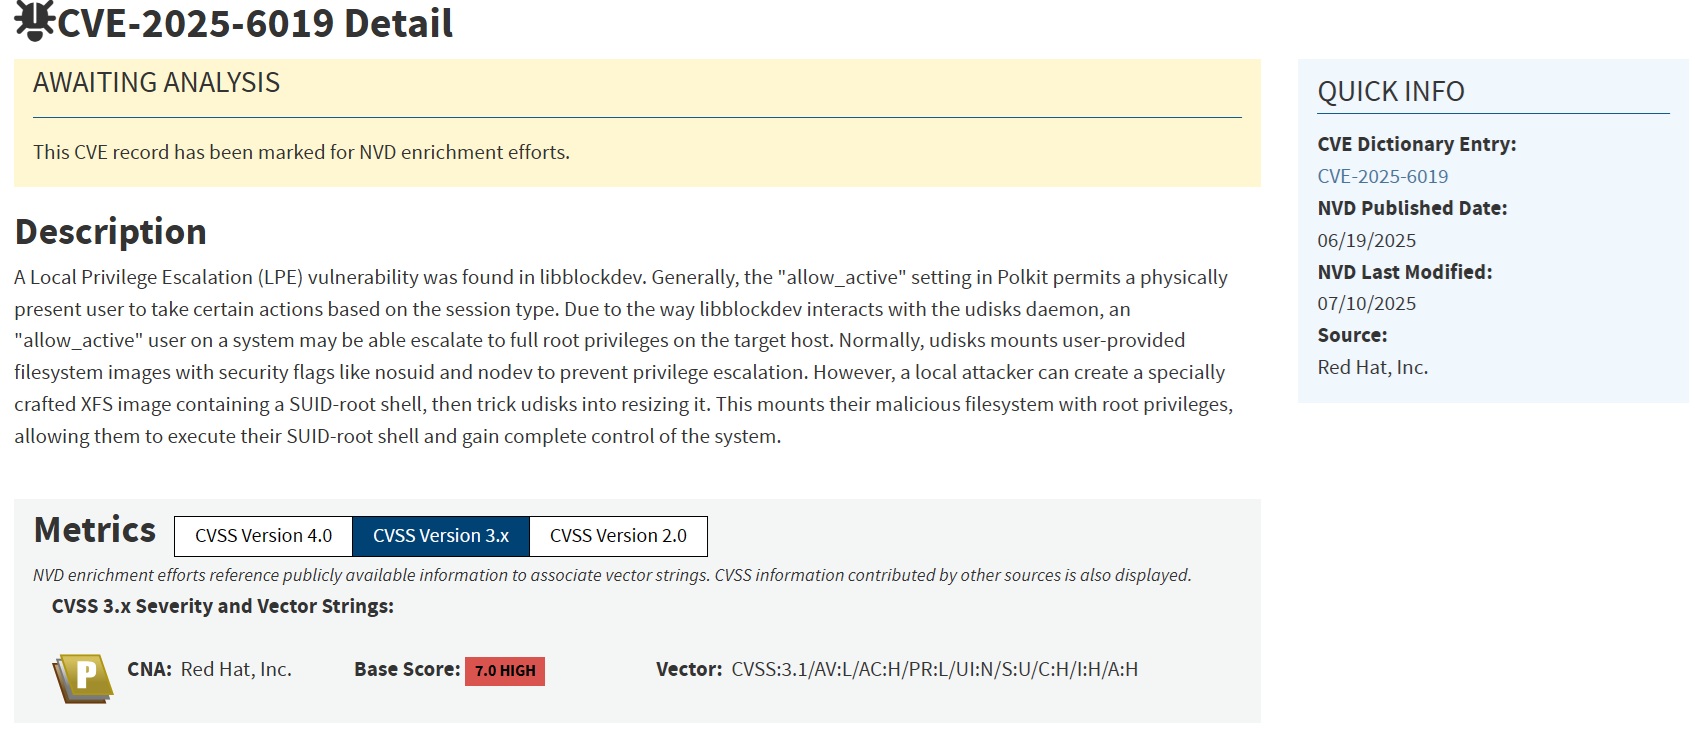 phamdinhquy2512/cve-2025-6019-exploitation
Bildungsreproduktion von CVE-2025-6019, einer lokalen Rechteausweitung in UDisks2 über ein bösartiges Dateisystem-Image mit SUID-root-Binärdatei.…
 michaelventurella/cve-2025-6018-6019-poc
Ein Proof of Concept zur Verkettung von CVE-2025-6018 (PAM/Polkit Active Session Bypass) und CVE-2025-6019 (libblockdev SUID Mount Flaw), um auf…
 swoon69/cve-2025-59287-exercise-use
Skripte für Purple-Team-Übungen, die CVE-2025-59287 demonstrieren, eine nicht authentifizierte RCE in WSUS durch bösartige…








