
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 muhammedkayag/cve-2025-32463
Proof-of-concept, der eine lokale Privilegieneskalation in sudo (CVE-2025-32463) über die Manipulation der chroot-Konfiguration demonstriert,…
 leonjza/inetutils-telnetd-auth-bypass
Ein kleines Docker-Labor zum Experimentieren mit cve-2026-24061, der Authentifizierungsumgehung in inetutils-telnetd.
 lastvocher/redis-cve-2025-49844
# Bildungslaborumgebung mit einem Proof-of-Concept-Exploit für CVE-2025-49844 (RediShell), eine kritische Use-after-Free-Schwachstelle im…
 kanitan/log4j2-web-vulnerable
Eine angreifbare Web-App zum Testen von log4j2-RCE-Exploits (CVE-2021-44228).
 k0nnect/cve-2026-21440-writeup-poc
PoC und Writeup für CVE-2026-21440: eine kritische Path-Traversal-Schwachstelle in @adonisjs/bodyparser, die das Schreiben beliebiger Dateien…
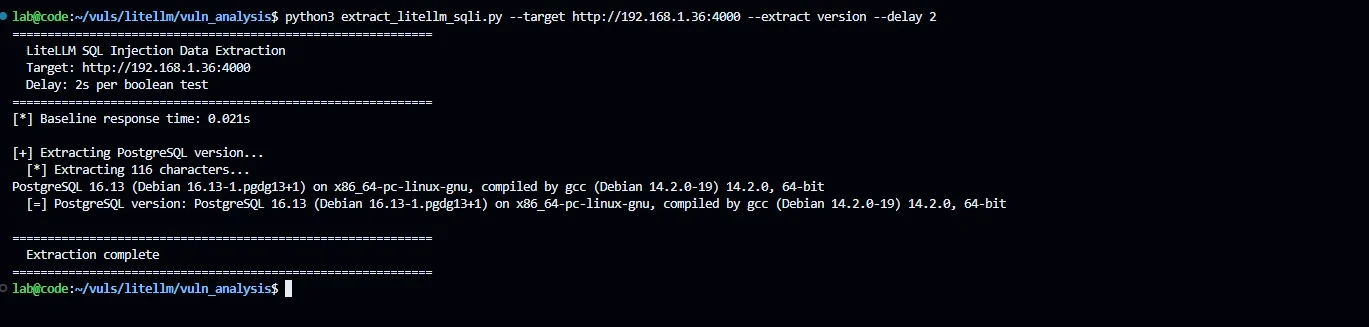 imjdl/cve-2026-42208_lab
Reproduktionsumgebung für eine kritische SQL-Injection in der API-Key-Authentifizierung des LiteLLM-Proxys, mit einem zeitbasierten Blind-PoC und…
 gavz/cve-2026-21509-poc
# Bildungstechnischer PoC zur Erzeugung eines harmlosen DOCX mit Dummy-OLE-Artefakten zum Testen der EDR/AV-Sichtbarkeit, von ASR-Regeln und der…
 dinosn/pack2theroot-lab
# CTF-Docker-Lab für CVE-2026-41651 (Pack2TheRoot): Lokale Privilegienerweiterung durch permissives Polkit in PackageKit
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Ghost CMS Content API SQL-Injection-Lab (unauthenticated blind SQLi über die Slug-Filter-Reihenfolge)
 carlosalbertotuma/cve-2026-2058-poc
Proof-of-Concept-Exploit für CVE-2026-2058, eine SQL-Injection im CloudClassroom-PHP-Projekt, mit automatisierter Datenbank-Enumeration und…
 bvabhishek/cve-2026-3288-lab
# Docker-basiertes verwundbares Labor für CVE-2026-3288 NGINX Ingress-Konfigurationsinjektion, mit Exploit-Skripten, Erkennungsüberwachung und…
 baph00met/cve-2026-41651
Proof-of-Concept-Exploit für CVE-2026-41651, eine lokale Privilegieneskalation durch TOCTOU in PackageKit, mit technischer Analyse, Erkennungslogik…
 av4nth1ka/jinjava-cve-2026-25526-poc
Schritt-für-Schritt-Exploit-Harness und Proof-of-Concept für CVE-2026-25526 in Jinjava, der Dateilesen, Dateierstellung und Informationsoffenlegung…
 androidteacher/cve-2026-24061-poc-telnetd
Proof-of-Concept-Exploit für CVE-2026-24061, eine nicht authentifizierte Remote-Root-Privilegienerweiterung in inetutils-telnetd durch Manipulation…
 amusedx/cve-2026-22686
CTF-Challenge mit Fokus auf Sandbox-Escape durch Quellcode-Review einer JavaScript-Ausführungsumgebung, entwickelt für praxisnahe…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431 (Copy-Fail), eine Schwachstelle im Linux-Kernel in AF_ALG und splice(), die Page-Cache-Poisoning und…
 abhayclasher/cve-2026-39866
Proof-of-Concept-Labor zur Demonstration von Command Injection bei GitHub Actions Workflow Dispatch (CVE-2026-39866). Führt verwundbare und gepatchte…
 abhayclasher/cve-2026-33331
Lokales Labor zur Reproduktion von gespeichertem XSS in der OpenAPI-Dokumentgenerierung von oRPC (CVE-2026-33331), mit verwundbaren und gepatchten…








