
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 prmawyer/log4shell-vulnerable-app
Spring Boot-Webanwendung, anfällig für Log4Shell (CVE-2021-44228).
 americooo/pentest-writeups
Kioptrix Level 1 Write-up – CVE-2003-0201 Samba trans2open
 pallangyo98/trickster-htb
Dieser Bericht beschreibt die Ausnutzung von Trickster über eine XSS in PrestaShop (CVE-2024-34716), um www-data-Zugriff zu erlangen, und das…
 navya240/intel471-threat-hunting-cve-2023-46604
Meine erste praktische Erfahrung mit dem Intel 471 Threat Hunting Workshop zur Untersuchung von CVE-2023-46604 unter Verwendung von Elastic SIEM,…
 magpieryl/cve-2024-3094-backdoor-env-container
Dies ist eine Container-Umgebung, die eine CVE-2024-3094-sshd-Backdoor-Instanz ausführt und mit dem Projekt https://github.com/amlweems/xzbot…

 horkimhab/cve-2026-14191
CVE-2026-14191 - Entwurf
 gopeshkachhadiya/windows-2
Ein praxisorientiertes Windows 7-Labor, das entwickelt wurde, um die realen Auswirkungen der BlueKeep (CVE-2019-0708)-Sicherheitslücke durch…
 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...Versuche es zu hacken.....!
 swoon69/cve-2025-59287-exercise-use
Skripte für Purple-Team-Übungen, die CVE-2025-59287 demonstrieren, eine nicht authentifizierte RCE in WSUS durch bösartige…
 seinab-ibrahim/follina-vulnerability-cve-2022-30190-exploit-analysis
Untersuchung der Follina (CVE-2022-30190) Microsoft Office-Sicherheitslücke, einschließlich einer detaillierten Analyse,…
 rootdirective-sec/cve-2026-33626-lab
Docker Compose Lab, das die SSRF CVE-2026-33626 im Vision-Language-Bildlader von LMDeploy reproduziert. Vergleicht das anfällige (0.12.0) und…
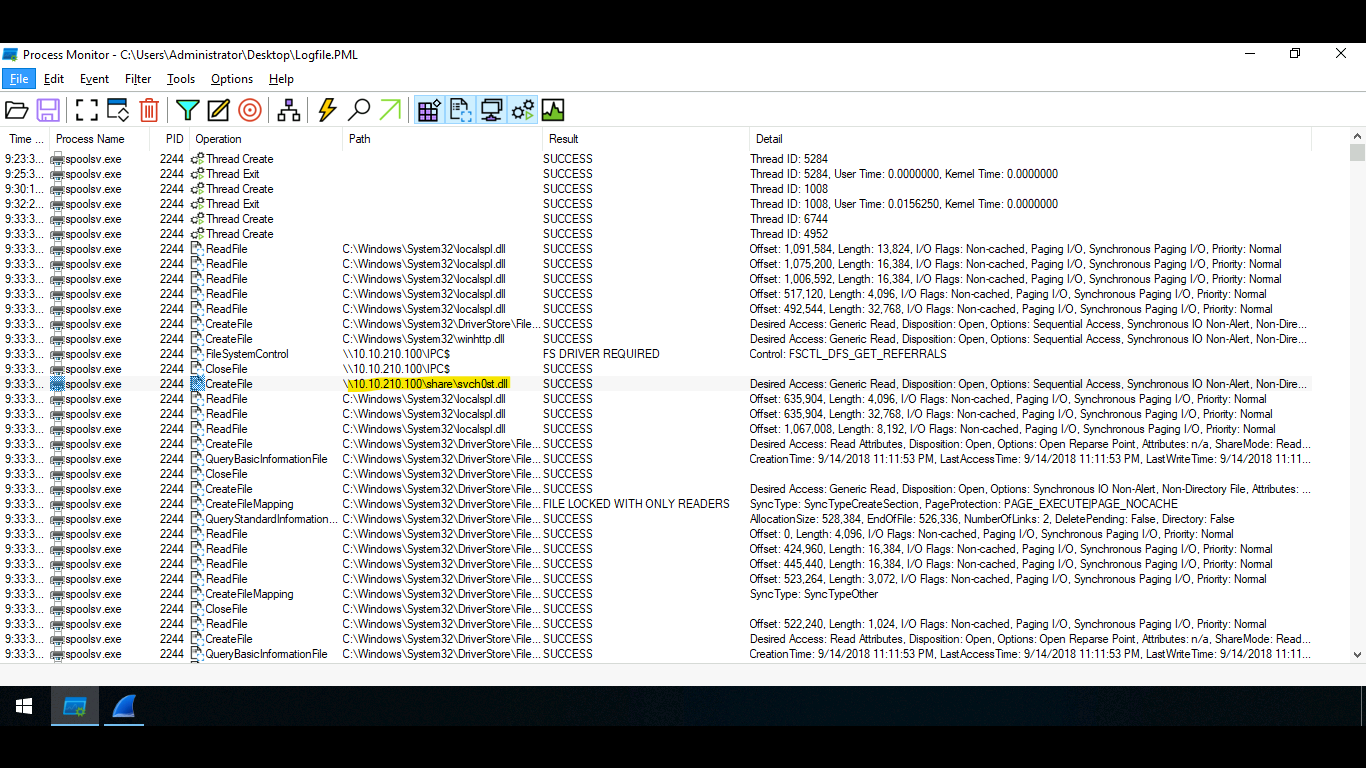 r1skkam/printnightmare
Erfahren Sie mehr über die als PrintNightmare bekannte Schwachstelle (CVE-2021-1675) und (CVE-2021-34527).
 niokagi/react-cve-2025-55182
Testen und Analysieren der CVE-2025-55182-Sicherheitslücke innerhalb von Next.js Server Actions
 mgueye3/log4shell
Dieses Repository enthält meine Arbeit für eine Cybersicherheitsaufgabe, bei der ich die reale Log4Shell-Schwachstelle (CVE-2021-44228) in einer…
 laxmiyamkolu/sudo-privilege-escalation
Pädagogische Simulation der Sudo-Privilegieneskalations-Schwachstelle CVE-2023-22809 mit automatisiertem Bash-Exploit-Skript, Laborhandbuch und…
 jandelima/cve-2025-55182-poc-test
Reproduzierbares Labor, das die Remote-Code-Ausführung CVE-2025-55182 gegen Next.js 16.0.0 mit React Server Components demonstriert, einschließlich…
 hn1e13/test-mcp
Ein Repository zur Reproduktion von CVE-2025-54135








