
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
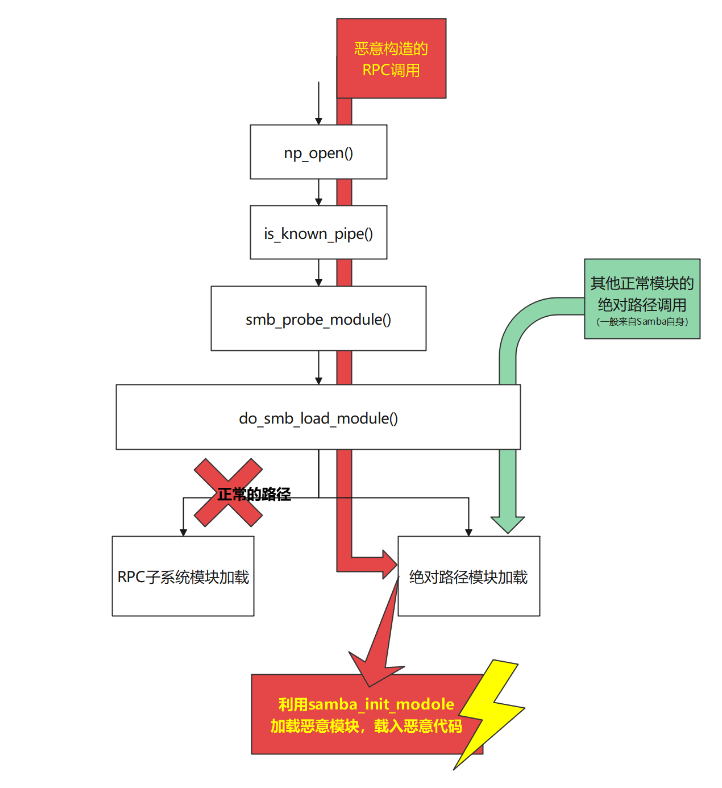
 i-rinka/bit-eternalblue-for-macos_linux
Exploit CVE-2017-7494 für die Abschlussaufgabe des Netzwerksicherheitskurses. Dies würde die Schwachstelle von Diensten offenlegen, die mit…
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 Erkennungsregeln für CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Linux Lokale Privilegieneskalation via page cache write
 laysakura/cve-2024-21626-demo
Demonstration des CVE-2024-21626 Container-Escape-Exploits, der über ein bösartiges Docker-Image Root-Zugriff auf den Host ermöglicht, mit einem…
 hophtien/cve-2025-54424
CVE-2025-54424: 1Panel TLS-Client-Zertifikats-Bypass ermöglicht RCE über gefälschtes CN 'panel_client' mit einem gebündelten Scan- und…
 mikivirus0/sudoinjection
Sudo Lokale Rechteausweitung CVE-2025-32463 (Am besten für Fälle geeignet, in denen die Shell nicht stabil ist, um eine neue Root-Shell zu starten)
 eqstlab/cve-2026-42048
Langflow Beliebige Verzeichnislöschung
 devenes/text4shell-cve-2022-42889
Kubernetes-Labor für CVE-2022-42889
 viz27/libssh2-exploit
Erstellen Sie einen Exploit für die in CVE-2019-13115 beschriebene libssh2-Schwachstelle
 pswalia2u/cve-2020-7246
Laborumgebung und Exploit-Skript für CVE-2020-7246, eine PHP-Code-Injection-Schwachstelle in qdPM 9.1. Beinhaltet Docker-Setup und Python2-basierte…
 n0bitaemon/cve-2026-26980-poc
Ghost CMS Content API blinde SQL-Injection
 mightysai1997/cve-2021-41773s
Docker-basiertes verwundbares Labor für CVE-2021-41773 Apache Path Traversal, das PoC-Konfigurationen für Dateilesen und Remote-Code-Ausführung in…
 jayhutajulu1/cve-2026-43494-pintheft-poc
Proof-of-concept für CVE-2026-43494 (PinTheft): Linux LPE mittels RDS zerocopy-Refcount-Bug + io_uring Fixed Buffers →…
 hashdr1ft/soc_287
SOC287 - Beliebiger Datei-Lesevorgang auf Checkpoint Security Gateway [CVE-2024-24919]
 seifeldienahmad/penetration-testing-on-metasploitable2
# Praktisches Pentest-Projekt mit Kali Linux gegen Metasploitable2 Enthält den vollständigen Workflow: Nmap-Scanning, Enumeration,…
 cristhiansm0/txdxcristhian_2023-cve-38831
CVE-2023-38831 WinRAR-Labor: Erkennung mit Sysmon/Wazuh, Reverse Engineering mit Ghidra, Patch-Analyse und Behebung.
 rat5ak/cve-2026-61946-easy-appointments-idor
CVE-2026-61946: Nicht authentifizierter IDOR in Easy Appointments <= 3.12.27
 h1n4mx0z/research-cve-2016-5195
Detaillierte technische Analyse und Proof-of-Concept-Exploit für CVE-2016-5195 (Dirty COW), eine Linux-Kernel-Schwachstelle zur Rechteausweitung…








