
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 unauthentifizierter DB-Dump/Wiederherstellung (admin_api_key fail-open). Labor + PoC, e2e verifiziert.
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 echosecure/vuln-chain-lab
PoC Docker-Labor: Kombination von Datei-Upload-Bypass + gespeichertem XSS, um Administratorkonten zu erstellen. Lehrmittel für Pentester.
 pcmkuit/cve-2021-44228---log4shell-analysis
Technischer Deep Dive in die Apache Log4j2 JNDI-Injection-Sicherheitslücke. Bietet statische Codeanalyse, Patch-Vergleich, Angriffsvektoren…
 nefhara/cve-2022-26923
Automatisierte CVE-2022-26923-Ausnutzung (Certifried)
 muharremk0/info-sys-security-cve-2025-55182
Akademisches Labor zur Analyse von CVE-2025-55182 (React2Shell) mit anfälligen und gepatchten React Server Components-Umgebungen, Exploit-Shell,…
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
Universitätskurs über Softwareschwachstellen und deren Behebung, der die Ausnutzung und Abhilfe dieser Schwachstelle demonstriert.
 meirelez/ssr-dnssec
In diesem Repository finden Sie die Dateien, die verwendet wurden, um zu versuchen, einen POC für CVE-2023-50387 zu erstellen.
 maxime288/cve-2026-8838-rce
Educational PoC für CVE-2026-8838, eine kritische RCE-Schwachstelle im Amazon Redshift Python-Treiber durch unsicheres eval() in vector_in(). Enthält…
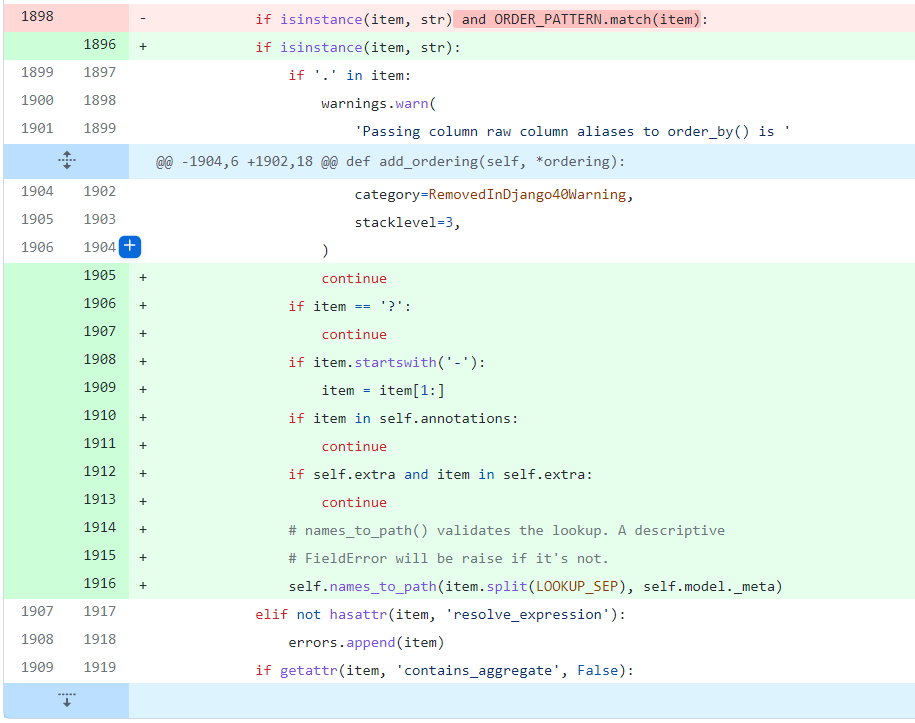 luuanhduc/cve-2021-35042
Django SQL-Injection-Schwachstelle
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
Dieses Repository dokumentiert die Bereitstellung von Microsoft Defender for Endpoint auf einem Windows-11-Gerät, einschließlich des Onboardings über…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Docker-basiertes verwundbares Labor und detaillierter PoC-Bericht für CVE-2023-25157/25158 SQL-Injection in GeoServer & GeoTools, mit 4 verifizierten…
 danielazulayy/ctf-2021
CTF für HDE 64 Studenten am See Security College. Exploit eines JWT (Web-Teil) & CVE-2021-3156 (LPE-Teil).
 codepumpking/log4shell-poc
POC für die log4shll Sicherheitslücke (CVE-2021-44228)
 trnguyen03/activemq-ids-ips-lab
IDS/IPS-Labor zur Erkennung und Verhinderung von Apache ActiveMQ RCE (CVE-2023-46604) unter Verwendung von GVM, Nmap, Snort, iptables und UFW.
 sudoand3rs0n/cve-2025-5548
Bildungs-Repository, das die Analyse und Ausnutzung von CVE-2025-5548 (FreeFloat FTP Server Pufferüberlauf) dokumentiert. Enthält eine…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Heimlabor für die Redis-RCE-Schwachstelle für Red Teaming- und Penetrationstest-Training mit nur einem DOCKER
 netw0rk7/cve-2017-12615-home-lab
CVE-2017-12615 Tomcat: Remote-Code-Ausführung über JSP-Upload Heimlabor für Red Teaming, Penetrationstests








