
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 weev3/lkwa
Labor für weniger bekannte Webangriffe
 tenable/cnappgoat
CNAPPgoat ist ein Open-Source-Projekt, das dazu entwickelt wurde, modular absichtlich verwundbare Komponenten in Cloud-Umgebungen bereitzustellen.
 iknowjason/bluecloud
Cyber Range inklusive Velociraptor + HELK-System mit einer Windows-VM für Sicherheitstests und Forschung und Entwicklung. Unterstützung für Azure-…
 projectdiscovery/nuclei-templates-labs
Verwundbare Umgebungen gepaart mit einsatzbereiten Nuclei-Templates für Sicherheitstests und Lernen! 🚀
 zephrfish/ludus-defender-lab
MDE/MDI Defender-Einrichtung für Ludus
 owasp/owasp-scs
OWASP Smart Contract Security (SCS) Projekt
 0xcyberstan/cve-2026-31694-poc
Out-of-Bounds-Schreibzugriff im Linux-Kernel-FUSE-readdir-Cache (CVE-2026-31694): ein bösartiger FUSE-Server überschreibt eine Page-Cache-Seite um 24…
 theronielanddaronpodcastshow/svja
Die Super Vulnerable Java Application (SVJA), wie sie in der Roniel-und-DaRon-Podcast-Show demonstriert wird, ist eine Apache-Struts-Anwendung, die…
 ihk-one/cve-2025-2502
Schritt-für-Schritt-Demonstration einer lokalen Privilegienausweitung-Schwachstelle im Lenovo PC Manager, die schwache Dateiberechtigungen eines…
 joshuavanderpoll/cve-2026-54806
Proof-of-Concept-Exploit für CVE-2026-54806: nicht authentifizierte PHP-Object-Injection im WP Activity Log Plugin, die blindes RCE über den…
 yili-soc/vm-homelab-log4shell-assessment
Verwaltung des vollständigen Lebenszyklus von Schwachstellen auf einem aktiven Log4Shell-Ziel (CVE-2021-44228) — Scannen, manuelle Ausnutzung,…
 joertx07/printnightmare-detection-lab
Splunk-SIEM-Lab, das die Ausnutzung von CVE-2021-34527 (PrintNightmare) mithilfe von Sysmon, Windows-Ereignisprotokollen und benutzerdefinierten…
 giangdurian/cve-2026-21858-and-cve-2025-68613
Pre-Auth-n8n-Exploit-Kette: beliebiges Dateilesen (CVE-2026-21858) bis hin zu RCE per Expression-Injection (CVE-2025-68613), mit Docker-Lab,…
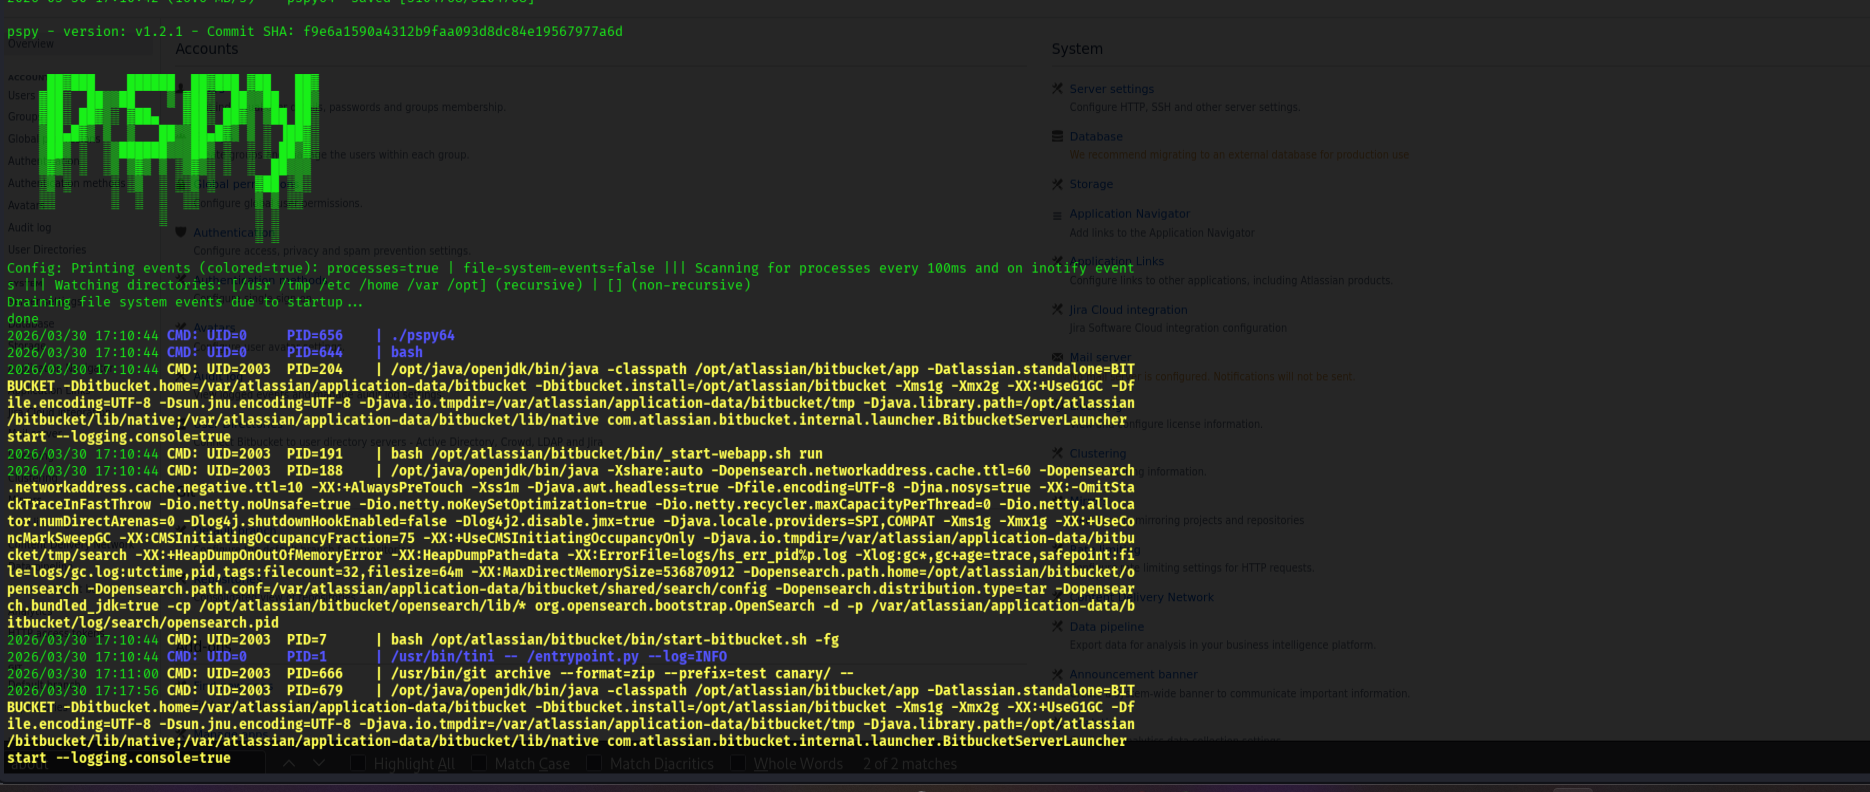 johangabrielson/bitbucket-test
Untersuchung von CVE-2022-36804
 rootdirective-sec/cve-2026-3844-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-3844, einem nicht authentifizierten beliebigen Datei-Upload zu RCE im WordPress Breeze Cache…
 romanutti/log4shell-vulnerable-app
Dieses Repository enthält eine Spring-Boot-Webanwendung, die für CVE-2021-44228, bekannt als log4shell, anfällig ist.
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP-CGI-Argumentinjektion - Erkennungslabor mit Vagrant-VMs und Wazuh-SIEM-Regeln
 ikarolaborda/cve2026-42926
Kontrolliertes NGINX-HTTP/2-Frame-Injektionslabor zur Validierung des CVE-2026-42926-Patches und für defensive Forschung.








