
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 shivam-bathla/cve-2026-24061-setup
Docker-Setup für CVE-2026-24061
 enochgitgamefied/nextjs-cve-2025-29927
Absichtlich verwundbare Next.js-Anwendung, die die Authentifizierungsumgehung CVE-2025-29927 durch Middleware-WAF-Umgehung demonstriert. Entwickelt…
 edoverflow/bugbounty-cheatsheet
Eine Liste interessanter Payloads, Tipps und Tricks für Bug-Bounty-Jäger.
 rhinosecuritylabs/cloudgoat
CloudGoat ist das "Vulnerable by Design" AWS-Bereitstellungstool von Rhino Security Labs.
 zealraj/cybersecurity-books
Hier bekommst du eine großartige Sammlung von fast allen bekannten und nützlichen Cybersecurity-Büchern, vom Anfängerniveau bis zum Experten, für…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: Heap-Pufferüberlauf PoC für libopenapv (Android APV Codec) – CVSS 9.8

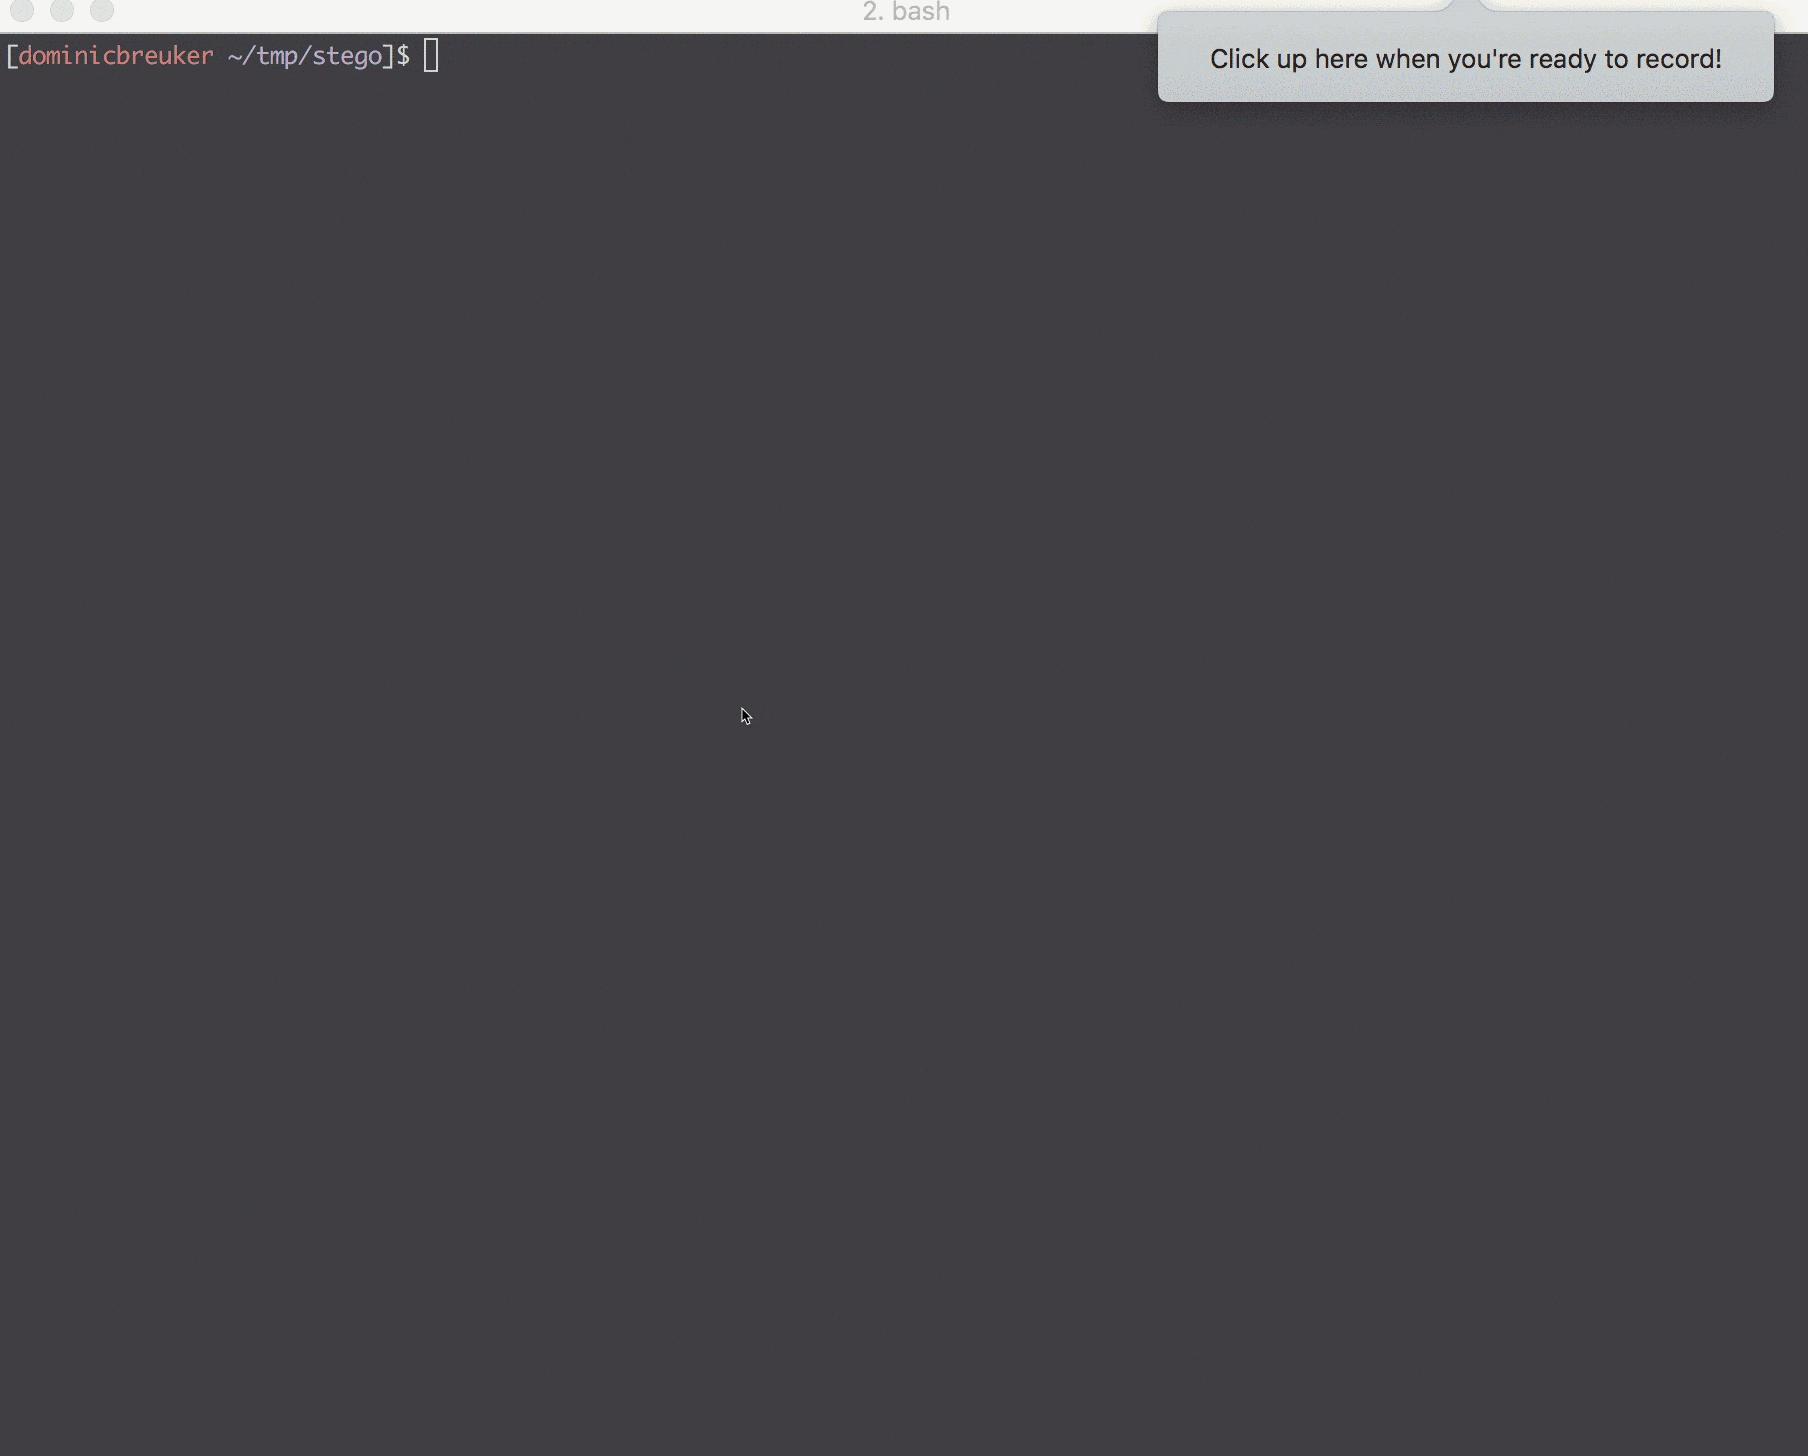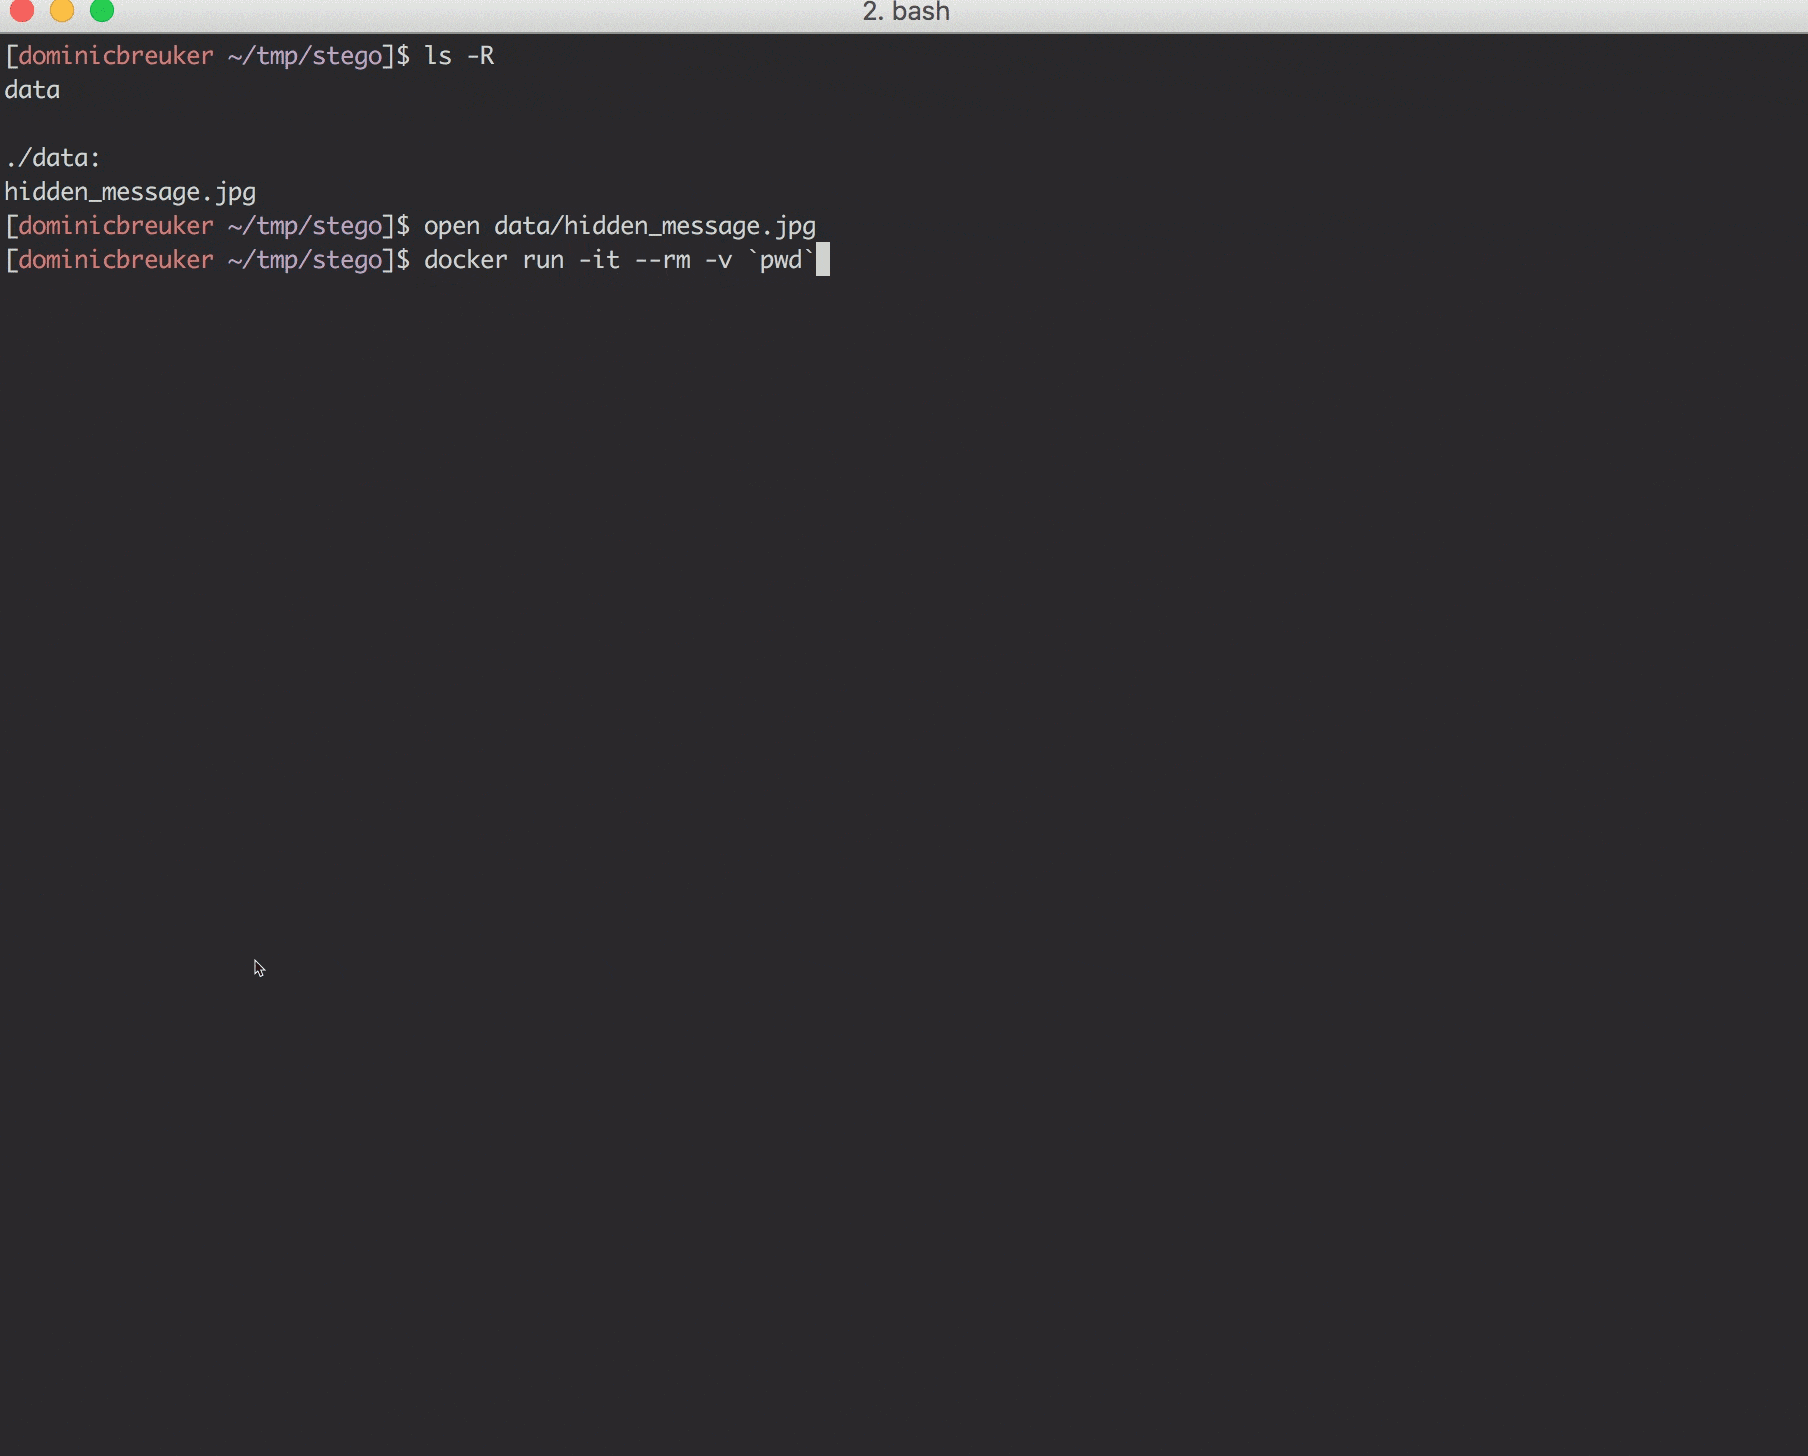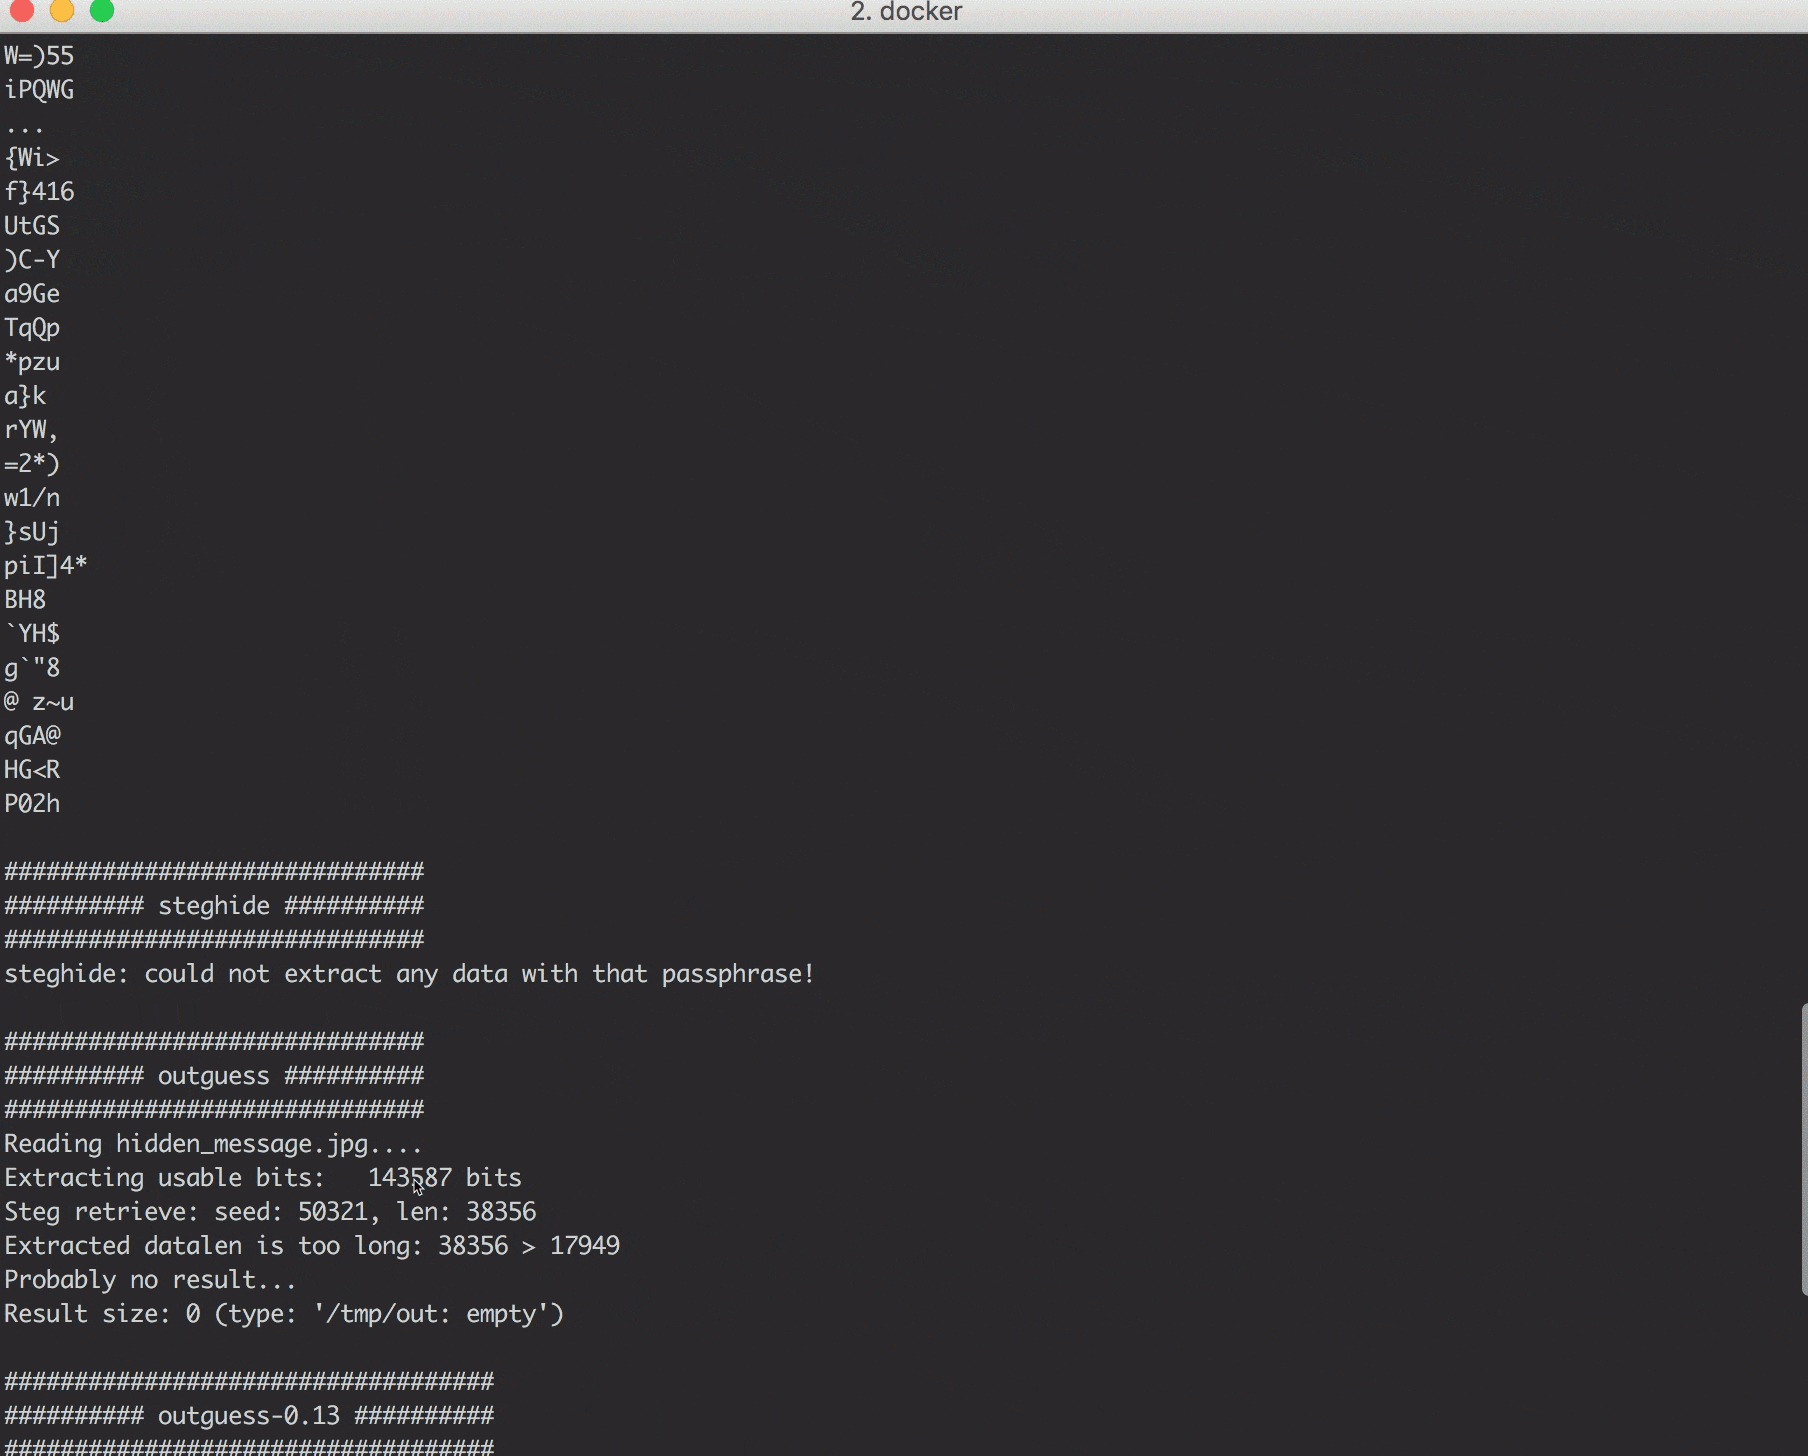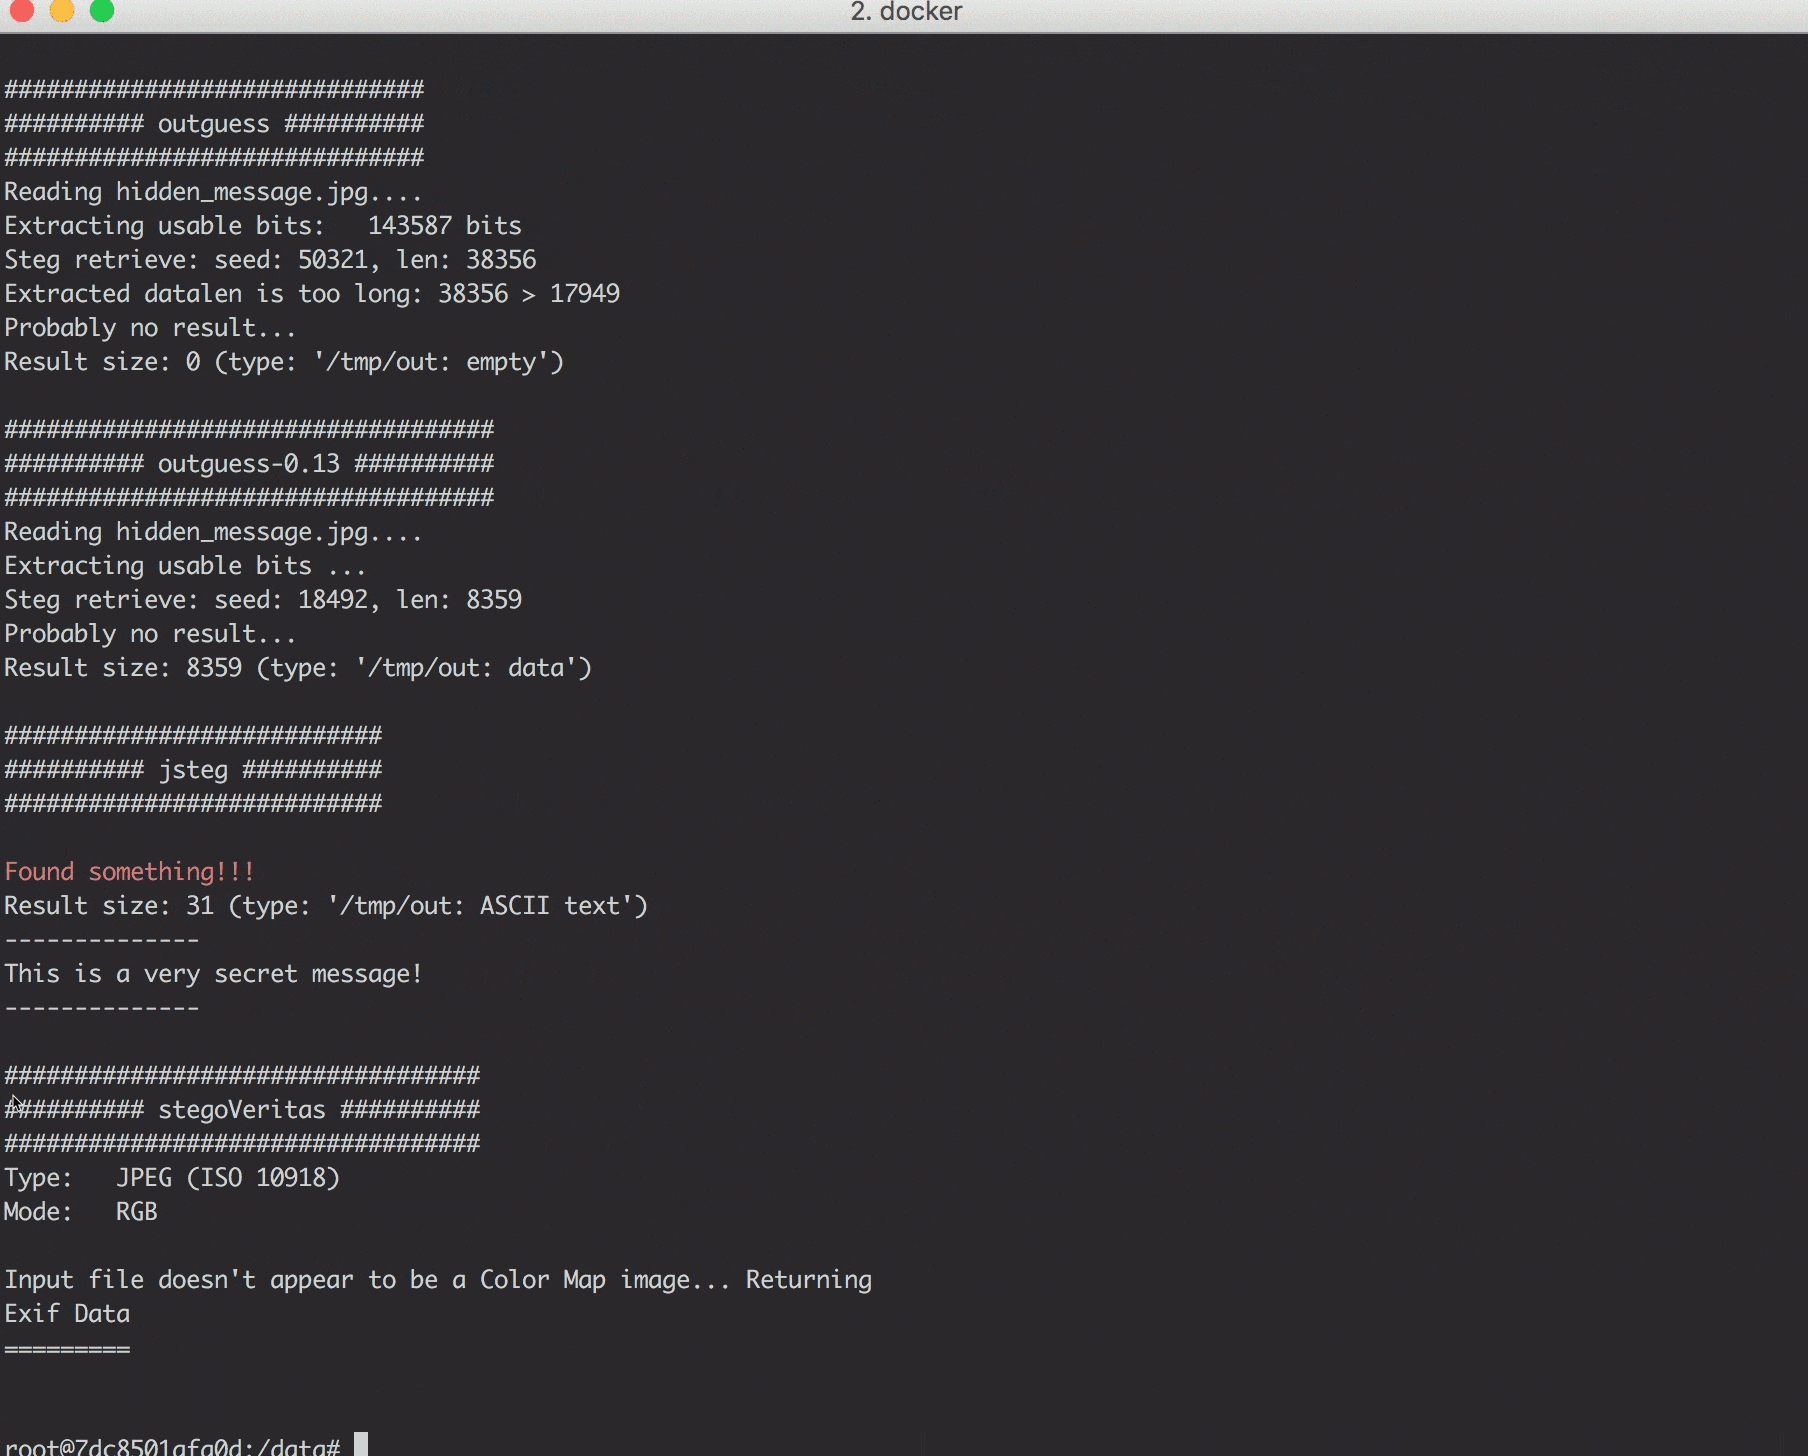 dominicbreuker/stego-toolkit
Sammlung von Steganographie-Werkzeugen - hilft bei CTF-Herausforderungen
 bishopfox/cloudfoxable
Erstelle deinen eigenen, absichtlich verwundbaren Spielplatz für AWS-Penetrationstests.
 aramosf/joomla_exploits
Kuratierte Sammlung validierter Joomla-Exploit-Artefakte mit Docker-Lab-Umgebungen. Enthält RCE-, SQLi-, XSS- und Privilege-Escalation-Skripte,…
 cves-labs/cve-2026-22241
Laborumgebung für CVE-2026-22241
 yonliud/cve-2026-76904
One-Day POC | GeoServer nicht authentifizierte SQL-Injection bis hin zur vollständigen RCE
 momenbasel/htb-writeups
Strukturierte Sammlung von über 500 Hack The Box Maschinen-Writeups, über 400 Challenge-Lösungen und interaktiven Lernwerkzeugen, darunter…
 saferman/cve-2020-7471
Django-Schwachstelle: CVE-2020-7471 – Mögliche SQL-Injection über StringAgg(delimiter) – Schwachstellenumgebung und POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — Linux-LPE-Writeup
 cved-sources/cve-2018-3810
Docker-Container, der eine verwundbare Umgebung für CVE-2018-3810 bereitstellt, entwickelt für Sicherheitstests und pädagogische Ausnutzungsübungen…
 s3v3n-jg/cve-2026-76460
Bildungslabor auf Flask-Basis zur Simulation der Authentifizierungsumgehung CVE-2026-76460, mit verwundbaren, sicheren und strikten Modi sowie einem…
 trailofbits/not-going-anywhere
Absichtlich verwundbare Golang-Programme, die Web-, gRPC- und database/sql-Schwachstellen für Sicherheitstrainings, Schwachstellenerkennung und…








