#1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen
 jsherman212/iomfb-exploit
Kernel-Exploit für iOS 14 für CVE-2021-30807, der auf IOMobileFramebuffer abzielt, mit einstellbarer Speicherzuweisung für die Jailbreak-Entwicklung…
 bazad/x18-leak
CVE-2018-4185: iOS 11.2-11.2.6 Offenlegung von Kernel-Zeigern, eingeführt durch Apples Meltdown-Abschwächung.
 gabrielg/cve-2014-1266-poc
Proof-of-Concept-Exploit für die Apple-SSL/TLS-Verifizierungsschwachstelle (CVE-2014-1266) in iOS und OS X, der die HTTPS-Abfangung über einen…
 0x742/noia
Webbasiertes Tool zum Durchsuchen von Sandboxes mobiler Anwendungen, zur Vorschau von SQLite-Datenbanken und Binärdateien sowie zum Herunterladen von…
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore Use-After-Free — Schwachstelle im iOS/macOS-Kernel (behoben in 26.4)
 hunters-sec/cve-2025-43300
Dies ist ein POC für IOS 0click CVE-2025-43300
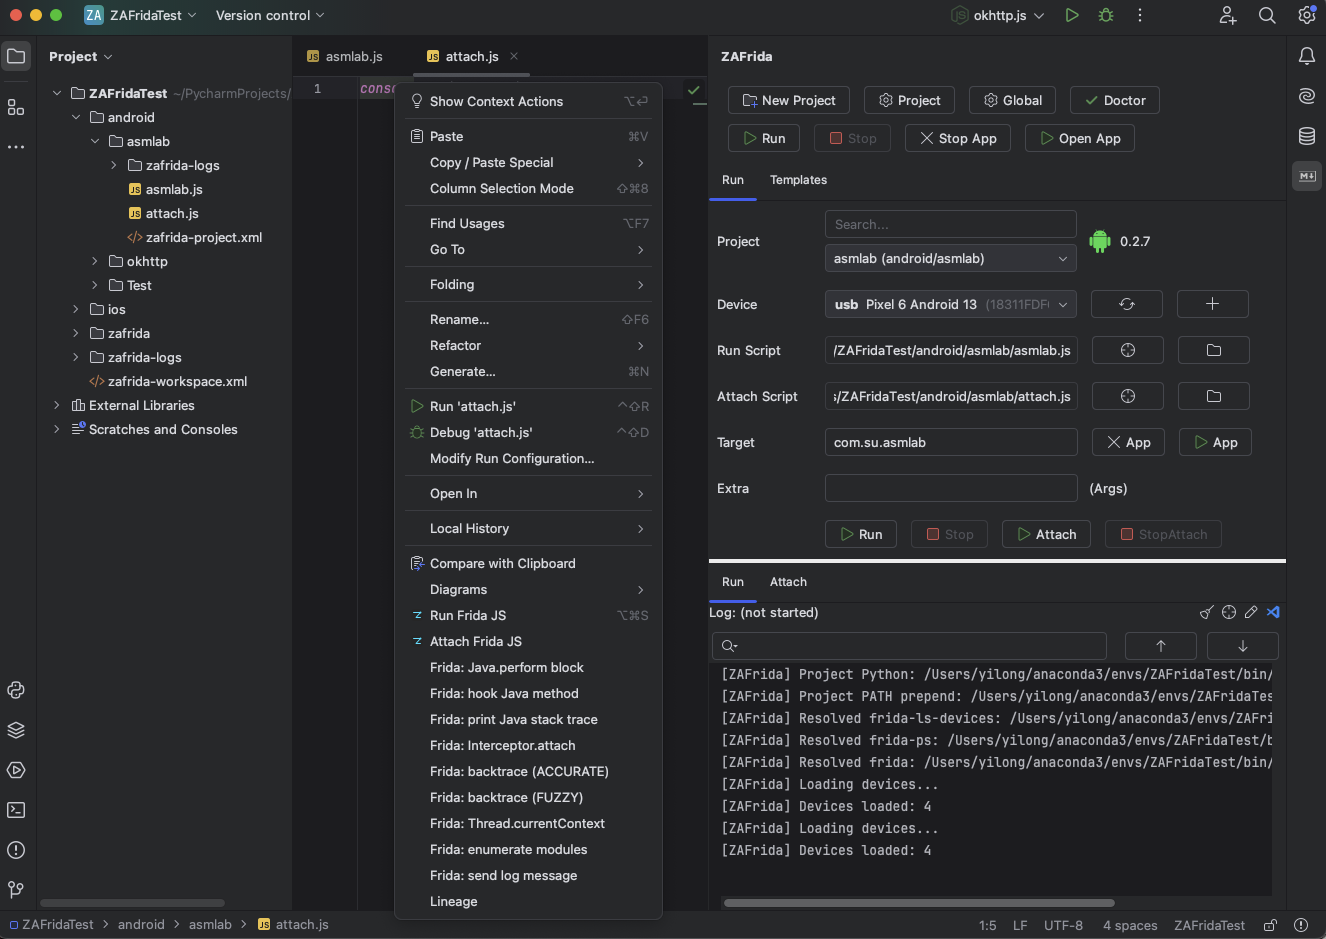 yilongmd/zafrida-ui
Ein Frida-UI-Tool-Fenster in PyCharm / JetBrains-IDEs.
 lautarovculic/frida-ipa-extract
Robustes Frida-basiertes Tool zum Dumpen entschlüsselter iOS-Apps als .ipa von einem jailbroken Gerät. Unterstützt App Store, sideloaded und System.
 jfarley248/meat
Dieses Toolkit soll Forensikern helfen, verschiedene Arten von Akquisitionen auf iOS-Geräten durchzuführen.
 bytev0rtex/cve-2026-65343
Proof-of-concept for CVE-2026-65343, an out-of-bounds read in AppleKeyStore that leaks kernel pointers to defeat KASLR on iOS 26.6. Includes ACM…
 synacktiv-contrib/cve-2018-4193
Exploit für CVE-2018-4193
 elevenpaths/dirtytooth-raspberrypi
Nutze den Hack für IOS 11.1.2 und früher aus, um durchgesickerte Informationen zu sammeln.
 nightwatchcybersecurity/truegaze
Statisches Analysetool für Android/iOS-Apps mit Fokus auf Sicherheitsprobleme außerhalb des Quellcodes
 amrudesh1/morf
Mobile Reconnaissance Framework ist ein leistungsstarkes, leichtgewichtiges und plattformunabhängiges Offensiv-Tool für mobile Sicherheit, das Hacker…
 jeffssh/cve-2021-30860
Sammlung von Materialien zu FORCEDENTRY
 alterakey/trueseeing
Nicht dekompilierender iOS/Android-App-Schwachstellenscanner (DC25 demo lab, CB17)
 c0ntextomy/c0ntextomy
CVE-2020-9992 – Ein Designfehler in MobileDevice.framework/Xcode und den iOS/iPadOS/tvOS-Entwicklungswerkzeugen ermöglicht es einem Angreifer im…