
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen
 ashishsecdev/mobsf_ai
KI-gestützte Sicherheitsanalyse-Erweiterung für Mobile Security Framework MobSF
 ldebug/extra_recipe
Ian Beers Exploit für CVE-2017-2370 (Kernel-Speicher r/w auf iOS 10.2)
 iswaxan/jailedcement
Einfacher iOS-Bootlooper unter Verwendung von CVE-2022-46689. Getarnt als onlyfans
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF Message App Absturzfehler
 jclarkcom/ble_proxy
BLE-basiertes HTTP-Proxy-System, das den Browserverkehr über ein iOS-Gerät leitet. Unterstützt HTTP/HTTPS, Datenkompression und einen Mock-Modus zum…
 q1f3/triple_fetch
Dies ist ein Exploit für CVE-2017-7047, funktioniert auf 10.3.2 und darunter.
 mirdhan/lovelysn0w
Ein iOS CVE-2018-4150-Anwendungsbeispiel.
 5431/cve-2018-4407
ios-Pufferüberlauf-Exploit
 st-rnd/desc_race-1
desc_race Exploit für iOS 15.0 – 15.1.1 (mit stabilen Kernel-r/w-Primitiven) (CVE-2021-30955)
 maximehip/extra_recipe
Ians Exploit für CVE-2017-2370 (Kernel-Speicher-Lesen/Schreiben auf iOS 10.2) https://bugs.chromium.org/p/project-zero/issues/detail?id=1004
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
iOS Shortcut-basierter Keylogger, der entwickelt wurde, um Tastatureingaben zu erfassen und Daten von kompromittierten Geräten zu exfiltrieren.
 spiralbl0ck/ios-safari-mallicous-extension-example
Beispiel zur Injektion von Keylogger JS über Safari Extension (derzeit in Arbeit) (dieser Teil ist fertig)
 ox1111/jailbreak-ios12
OS 12.0 & 12.1.2 - Jailbreak mit CVE-2019-6225
 realrodri/exploiteameesta
iOS-App zur Überprüfung der Gerätekompatibilität mit der CVE-2021-30937-Schwachstelle, die während des Prozesses Warnungen und Popups anzeigt.
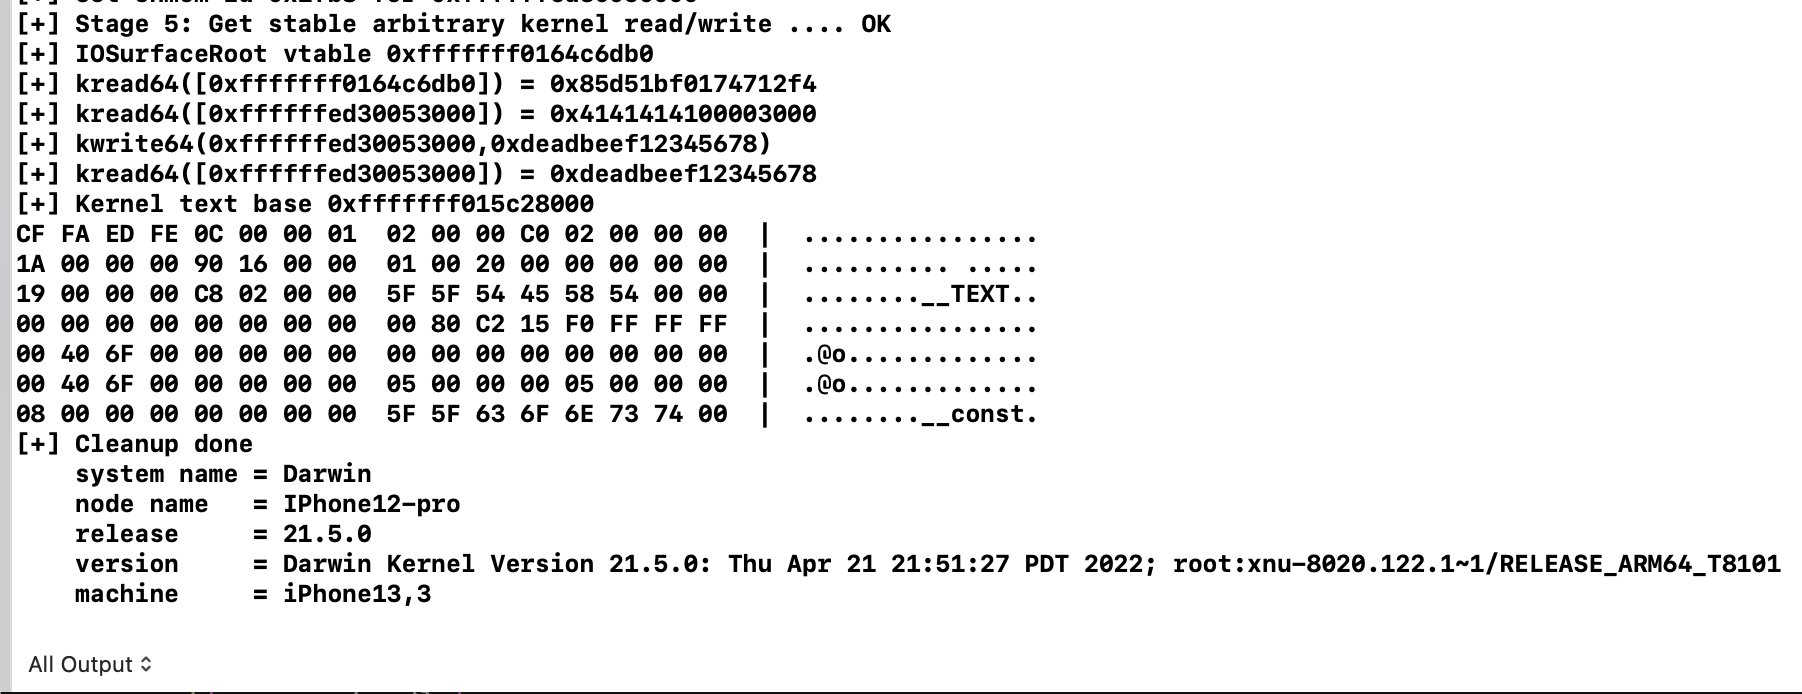 ox1111/cve-2022-32898
Technische Analyse und Exploit-Demonstration von CVE-2022-32898, einer Kernel-Speicherkorruptions-Schwachstelle im Apple Neural Engine Treiber, mit…
 fans0n-fan/cve-2018-4407
Kernel-Absturz verursacht durch einen Schreibzugriff außerhalb der Grenzen im ICMP-Paketverarbeitungscode von Apple (CVE-2018-4407)
 raymontag/cve-2021-1782
Proof-of-Concept-Exploit für CVE-2021-1782, der eine Speicherkorruptionssicherheitslücke in Apples IOKit-Kernel-Erweiterung auf iOS/macOS angreift.
 nomnomheapnom/cve-2024-27815
Proof-of-Concept-Trigger für CVE-2024-27815, einen XNU-Kernel-Heap-Buffer-Overflow in sbconcat_mbufs(), der über AF_UNIX-Datagram-Sockets erreichbar…








