
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen
 cakescats/airborn-ios-cve-2025-24252
Log-Artefakt-Extraktor für iOS-Airborne-Schwachstellen aus LogArchive CVE-2025-24252
 missaels235/poc-cve-2024-44258-py
Konzeptioneller Proof-of-Concept für CVE-2024-44258, eine iOS-Symlink-Schwachstelle während der Backup-Wiederherstellung. Demonstriert den…
 typeconfused/cve-2025-14174-analysis
Analyse und PoC für CVE-2025-14174 - ANGLE Metal OOB write (iOS Safari, macOS Chrome)
 rebelle3/cve-2017-7117
Bildungsexploit für CVE-2017-7117, eine Typverwechslungs- und Use-after-Free-Schwachstelle in JavaScriptCore von iOS 10.3.4, die Techniken zum Memory…
 yiyeshi0-hash/ave263-chain
iPad 8 iPadOS 26.3 AVE-Toolchain-Forschung (CVE-2026-64747-Klasse)
 macressler/sslpatch
Patchen Sie die iOS-SSL-Sicherheitslücke (CVE-2014-1266)
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — iOS/macOS-Kernel-Schwachstelle, die zu einem verzögerten Panic führt (A19 Pro, iOS 26.3 RC)
 verygenericname/cve-2021-30955-poc-ipa
Proof-of-concept-IPA für CVE-2021-30955, das auf iOS 15.0-15.2b1 abzielt und eine lokale Rechteausweitungsschwachstelle demonstriert.
 gmh5225/frida-vmprotect-bypass
Frida-Skript, das die VMProtect-Laufzeitschutzmechanismen auf mobilen Plattformen umgeht und dynamische Instrumentierung und Analyse geschützter…
 rootkitsmm-zz/extra_recipe-ios-10.2
CVE-2017-2370
 zeng9t/cve-2018-4407-ios-exploit
CVE-2018-4407,iOS-Exploit
 mranonymous234/sandbox-escape-ios-18.0-26.0
Dies nutzt CVE-2025-43407 als Exploit und wird noch getestet – eine Funktionsgarantie gibt es nicht.
 tihmstar/freepw_tc7200eploit
Technicolor TC7200 - Offenlegung von Zugangsdaten CVE : CVE-2014-1677
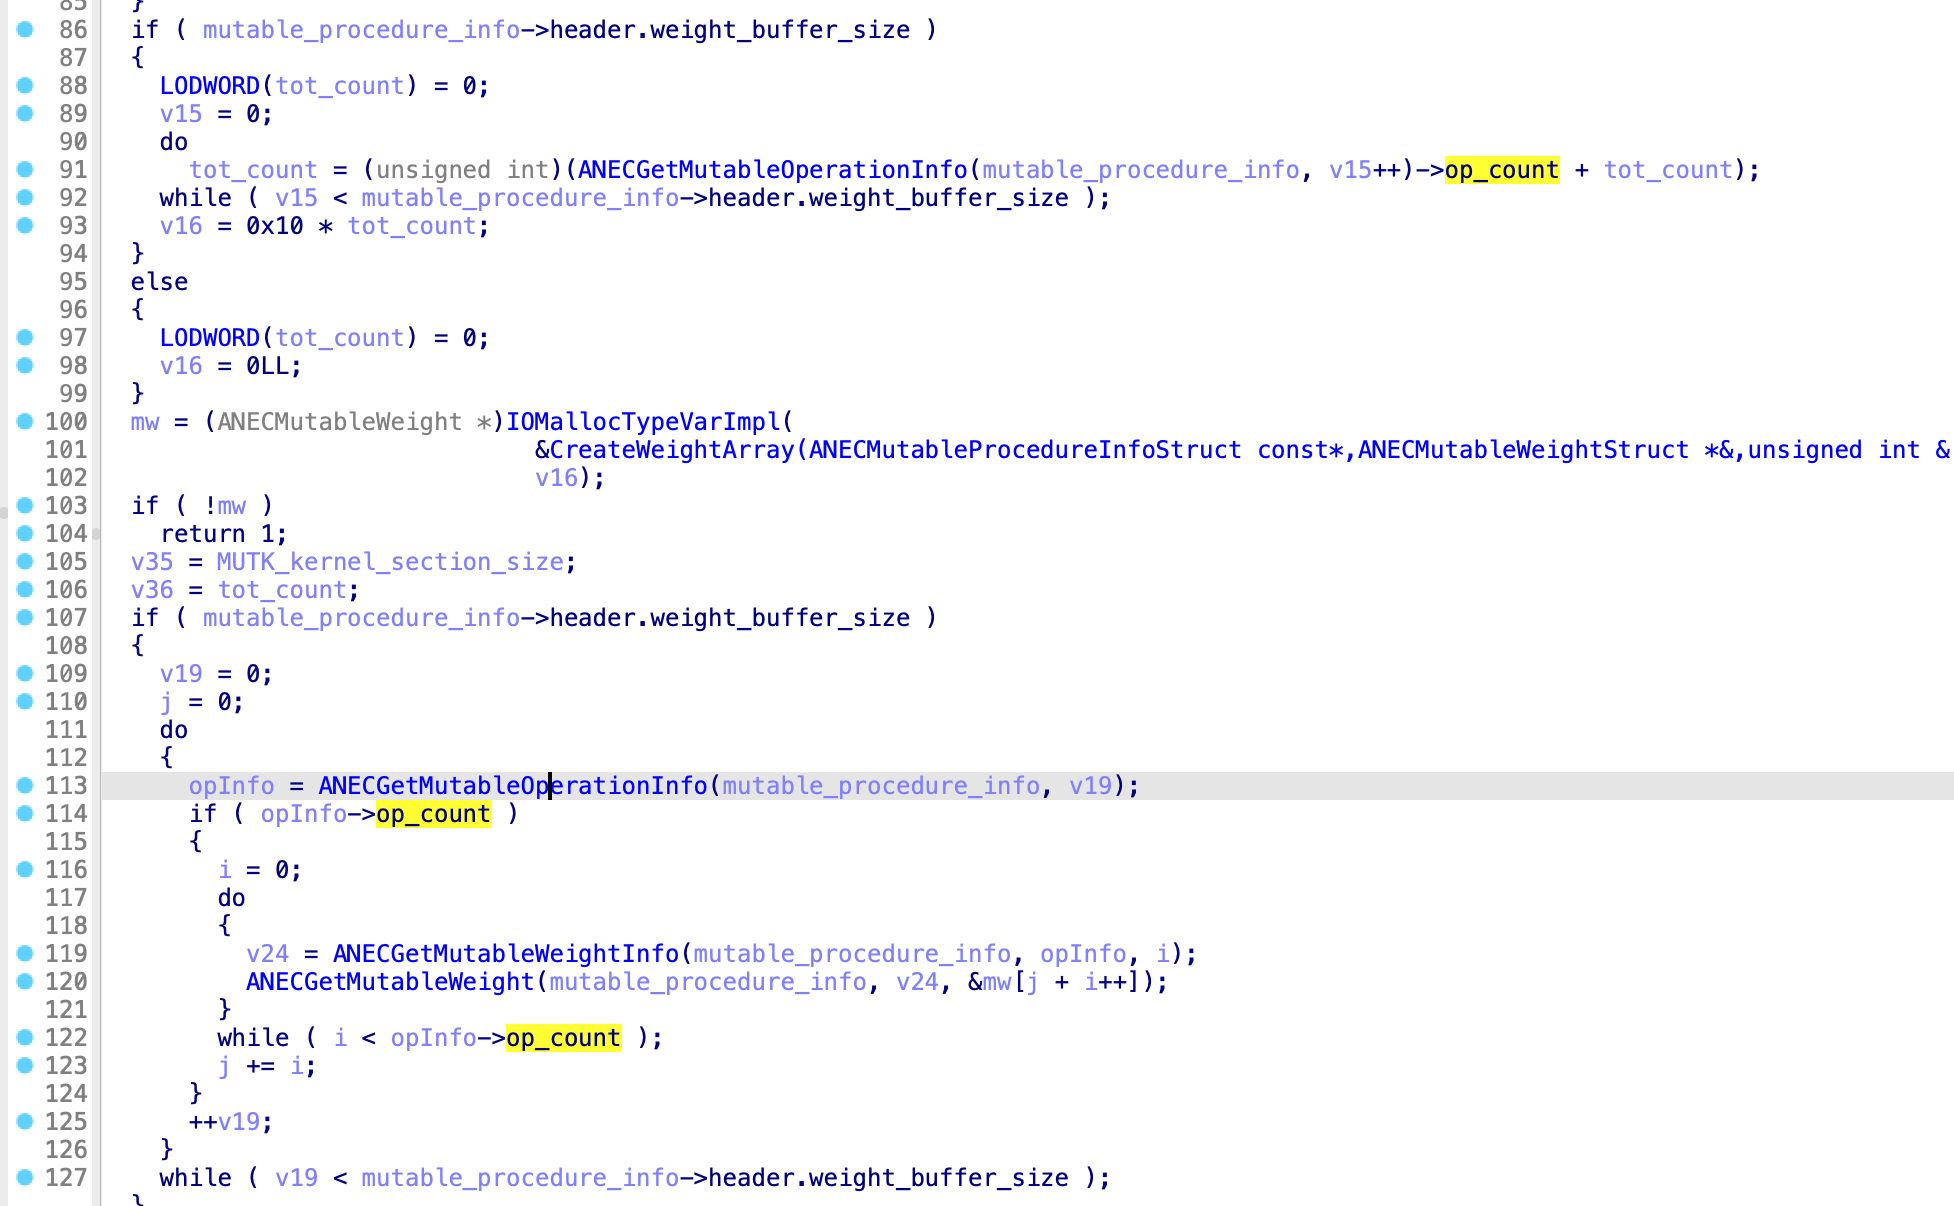 ox1111/cve-2022-32932
Technische Analyse und Proof-of-Concept für CVE-2022-32932, eine Double-Fetch-Schwachstelle im ANE-Kernel-Treiber von Apple, die durch Manipulation…
 stationedk-06/darksword_analysis
Statische Analyse der DarkSword iOS-WebKit-Exploit-Kette — Auslieferung, Staging und CVE-Aufschlüsselung (CVE-2025-31277, CVE-2025-43529)
 d0gukank/cve-2019-1218
Proof-of-Concept-Exploit für eine Cross-Site-Scripting (XSS)-Schwachstelle in Microsoft Outlook für iOS, die E-Mail-basierte Spoofing-Angriffe und…
 somisomair/cve-2026-43655-applem2scalercscdriver-uaf
Öffentliche Offenlegung für CVE-2026-43655 AppleM2ScalerCSCDriver use-after-free








