
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen

 nyamisty/ssl-kill-switch3
SSLKillSwitch der nächsten Generation mit viel mehr Unterstützung!
 0xmachos/apple-platform-security-guides
Jede Apple-Plattform-Sicherheitsanleitung
 kpwnz/def1nit3lyn0taja1lbr3aktool
Ein Jailbreak-Tool für alle arm64-Geräte auf iOS 16.0 bis iOS 16.6.1
 felix-pb/kfd
kfd, kurz für Kernel-Dateideskriptor, ist ein Projekt zum Lesen und Schreiben von Kernel-Speicher auf Apple-Geräten.
 marcnewlin/hi_my_name_is_keyboard
Exploit-PoCs zur Bluetooth-Keystroke-Injection für CVE-2023-45866, CVE-2024-21306 und CVE-2024-0230, die über emulierte HID-Tastaturen auf Android,…

 darknavysecurity/poc
Kuratierte Proof-of-Concept-Exploits für reale CVEs, die iOS, macOS, Chrome Renderer und Steam-Clients betreffen, mit versionsspezifischen Zielen und…
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 Kernel-Exploit
 b1n4r1b01/n-days
Kuratierte Sammlung von iOS-Kernel- und Userland-Exploit-PoCs und Write-ups für in-the-wild und erforschte CVEs, einschließlich auf Binary-Diffing…
 msuiche/elegant-bouncer
ELEGANTBOUNCER ist ein Erkennungstool für dateibasierte Exploits auf Mobilgeräten.
 chichou/slides
Spiegle meine Vortragsmaterialien
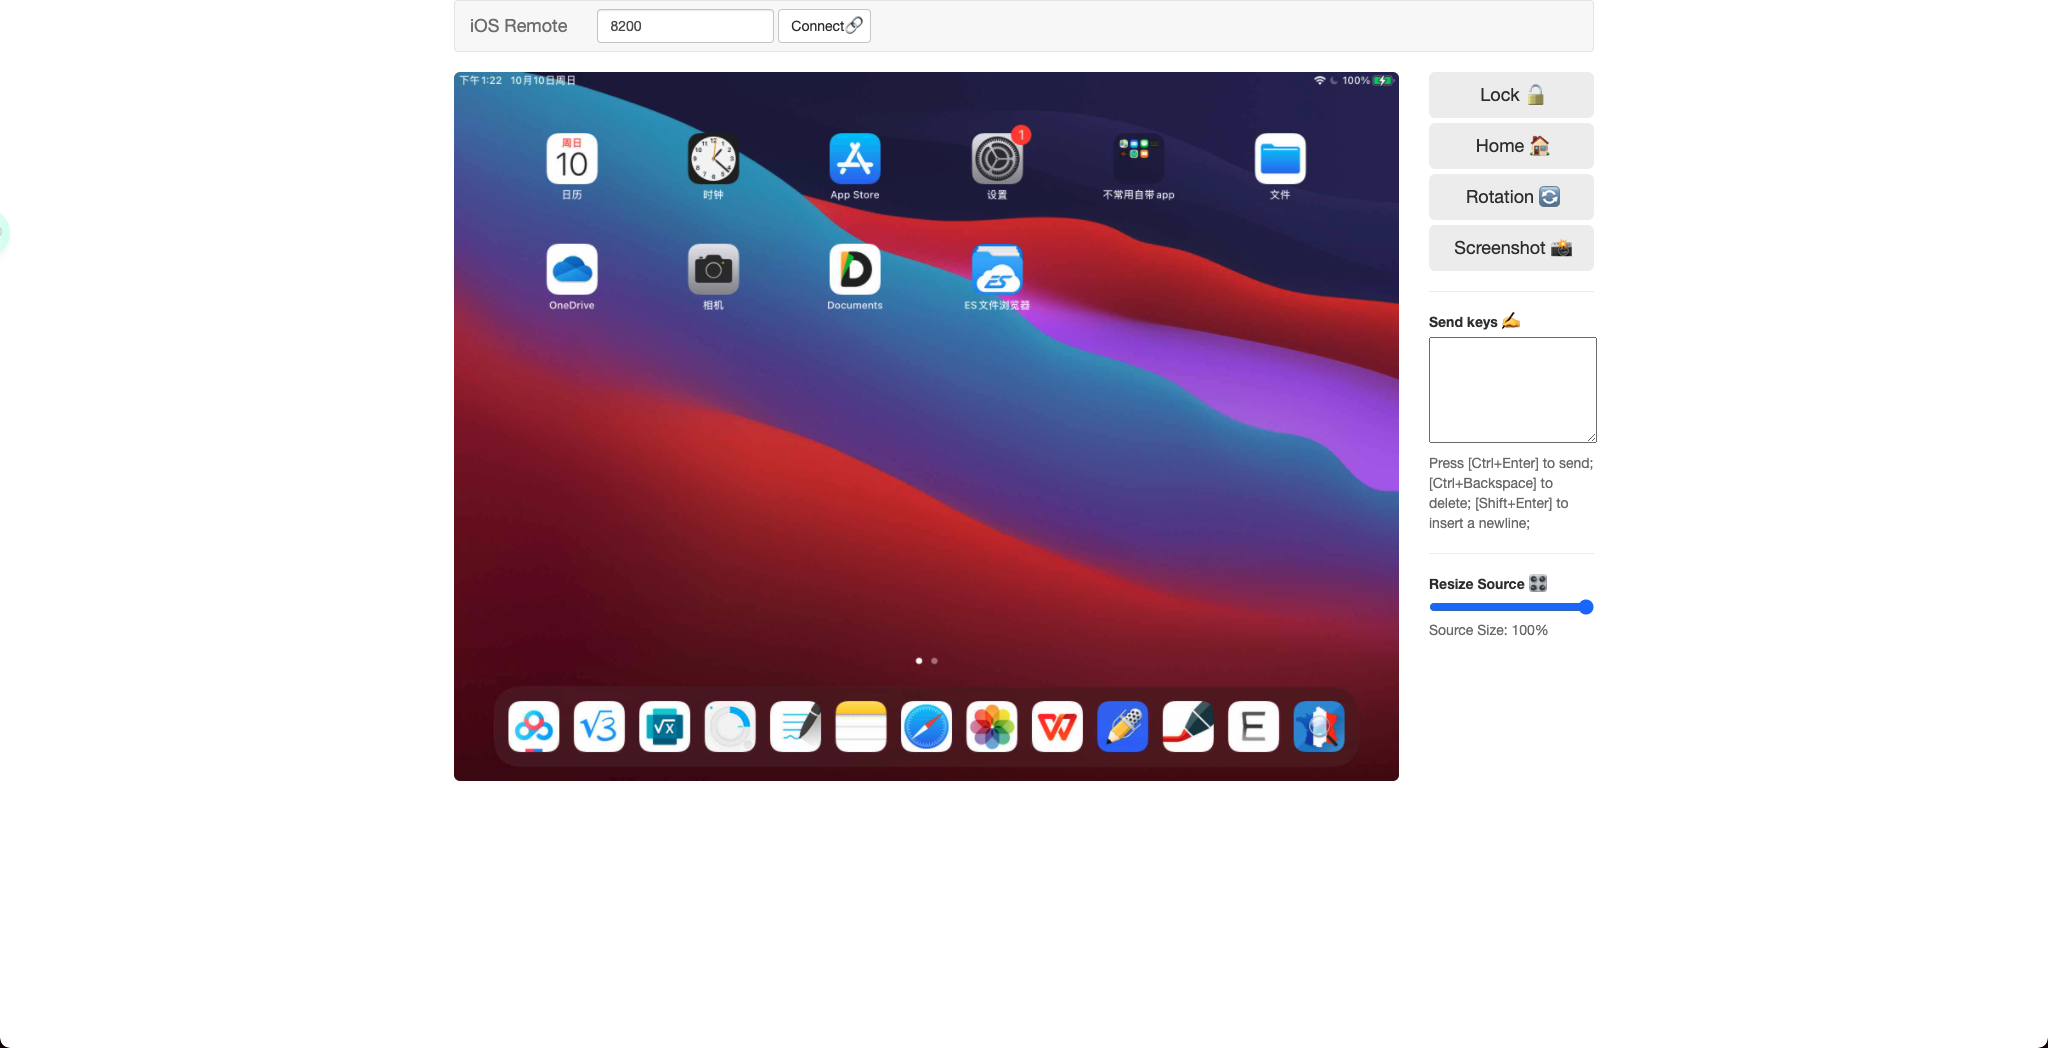 dimcyan/ios-remote
Anzeigen und Steuern deines iOS-Geräts
 amnestytech/inside-pegasus
Eine kuratierte Auswahl interner NSO-Group-Dokumente, Produktmaterialien und eidesstattlicher Aussagen, die im Verfahren WhatsApp Inc. und Meta…
 george0papasotiriou/cve-2026-22011-ios-mdm-profile-delivery-over-http
PoC-Flask-Server für CVE-2026-22011, der ein schädliches iOS-MDM-Enrollment-Profil über HTTP ausliefert und so Man-in-the-Middle-Abfangen sowie die…
 opa334/darksword-kexploit
iOS <=26.0.1 DarkSword Kernel-Exploit in Objective-C neu implementiert
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
 lauriewired/malimite
iOS- und macOS-Decompiler
 cellebrite-labs/ida_kcpp
Ein IDAPython-Modul zur Verbesserung der C++-Unterstützung auf Basis von ida_kernelcache








