
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen

 hackintoanetwork/arc-browser-address-bar-spoofing-poc
Proof-of-Concept-Exploit für CVE-2024-25733, der Adressleisten-Spoofing im ARC Browser unter iOS/iPadOS mithilfe von JavaScript-basierter…
 jndok/tpwn-bis
einfacher PoC für CVE-2015-5932 / CVE-2015-5847 / CVE-2015-5864
 alfiecg24/trigon
Deterministischer Kernel-Exploit basierend auf CVE-2023-32434.
 straight-tamago/nocamerasound
CVE-2022-46689
 gabrielg/cve-2014-1266-poc
Proof-of-Concept-Exploit für die Apple-SSL/TLS-Verifizierungsschwachstelle (CVE-2014-1266) in iOS und OS X, der die HTTPS-Abfangung über einen…
 straight-tamago/docktransparent
CVE-2022-46689
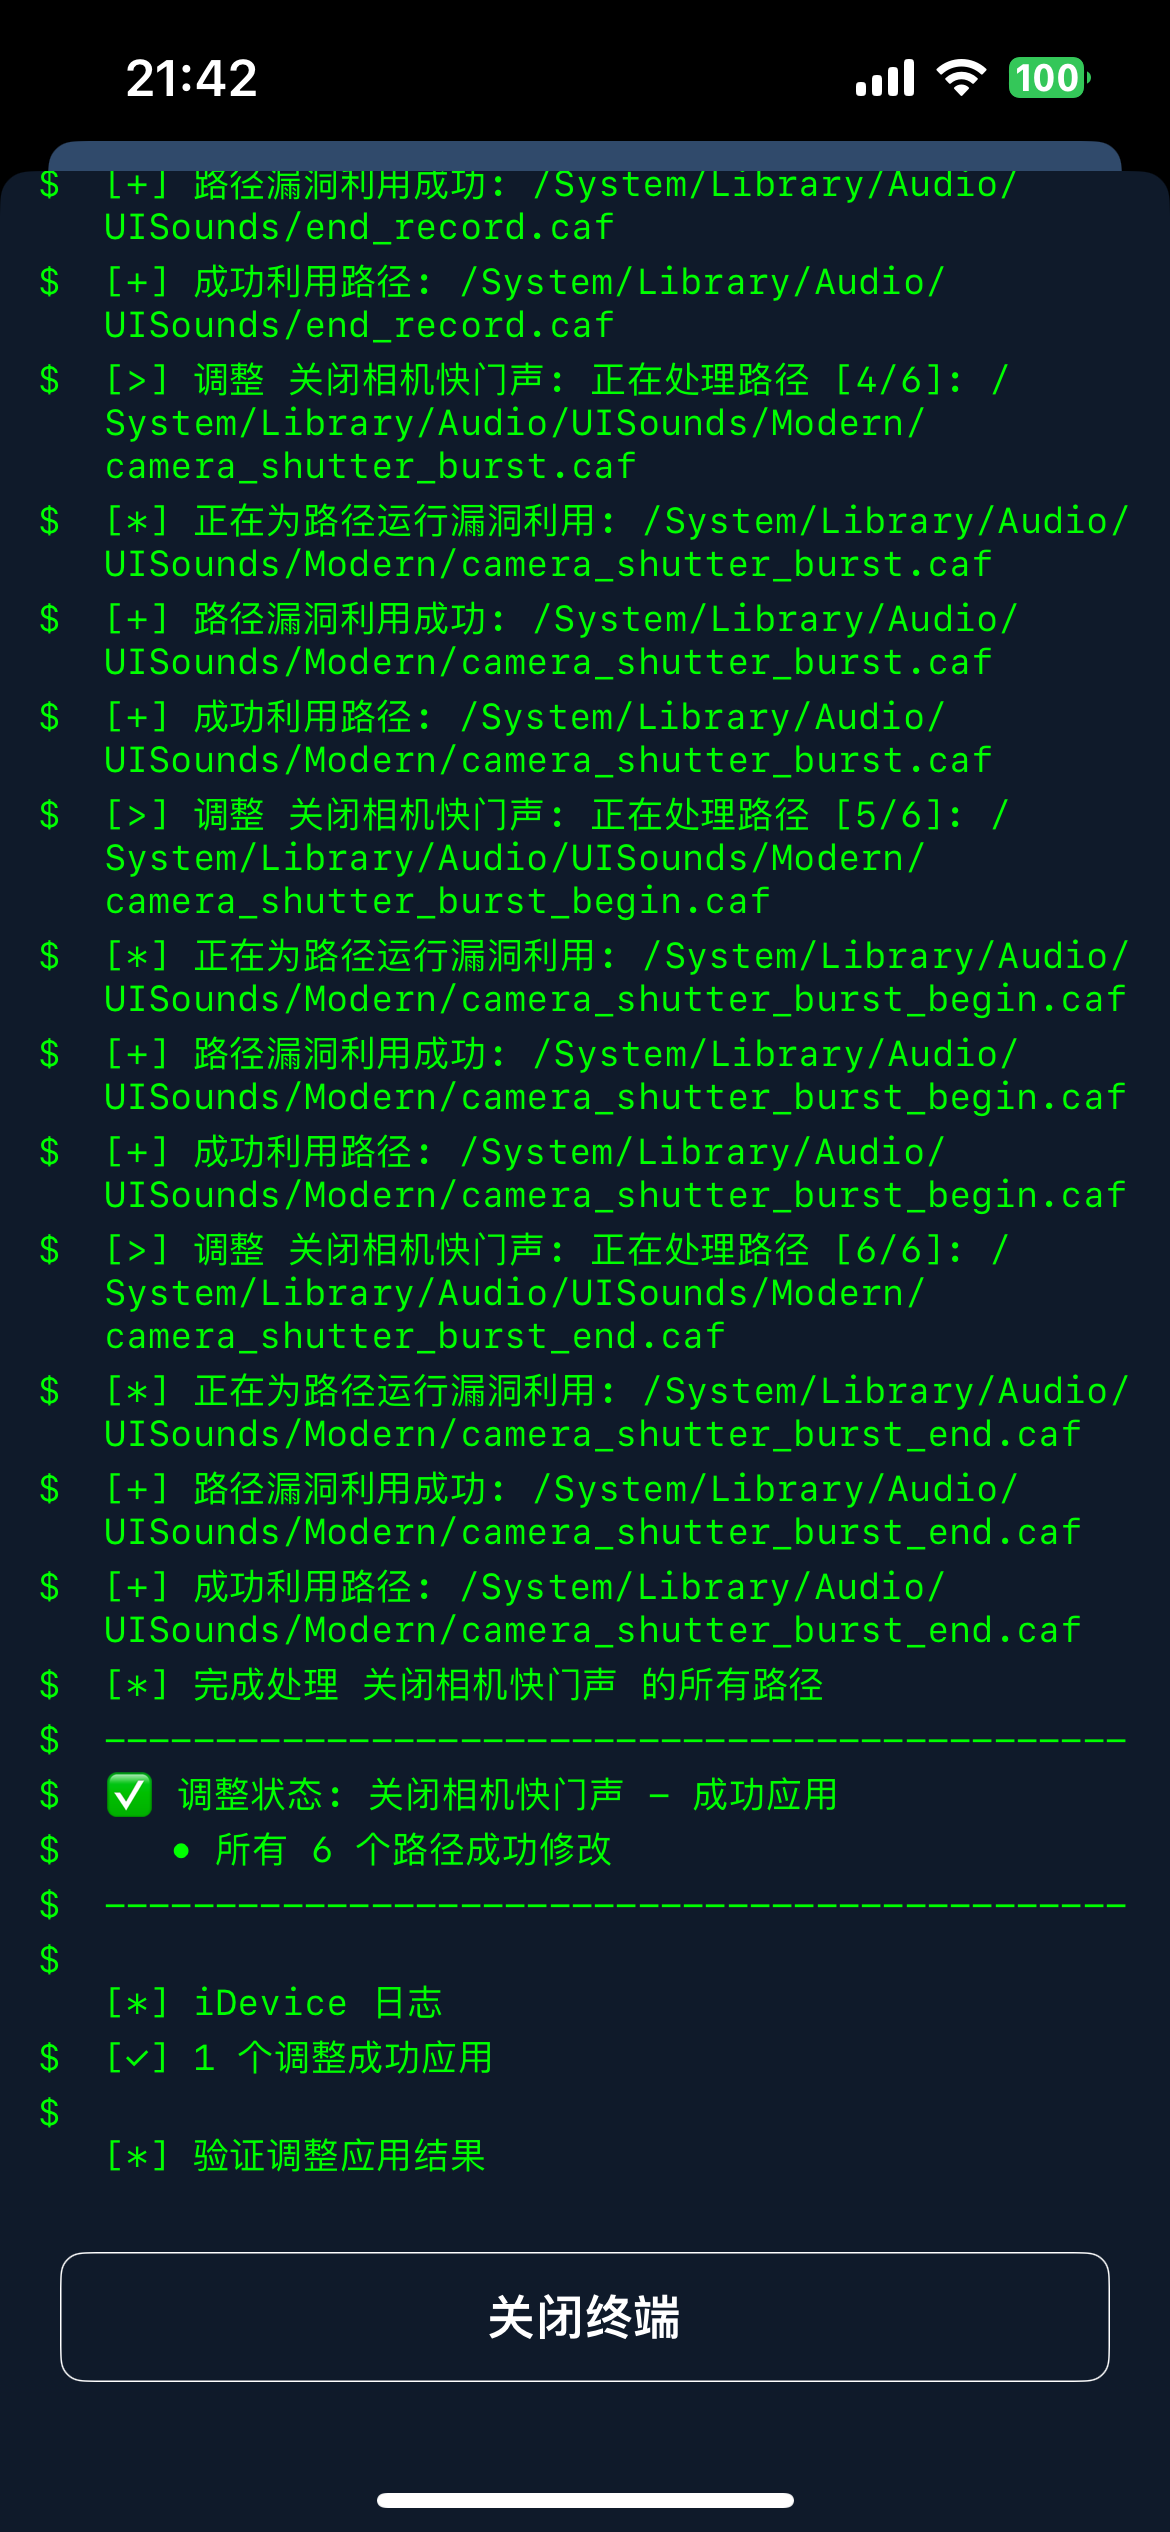 pxx917144686/idevice_zh
CVE-2025-24203-Sicherheitslücke
 w0wbox/cve-2024-40815
POC für CVE-2024-40815 (Die Entwicklung befindet sich in der Endphase ==IOS 17.0)
 darthoce/monkeyjb
Ein voll funktionsfähiger ungetetherter iOS 16–16.4 Jailbreak unter Verwendung der CVE-2023-23531 Schwachstelle
 0xilis/cve-2024-27821
Writeup und PoC von CVE-2024-27821, für Bildungszwecke.
 ox1111/cve-2022-32932
Technische Analyse und Proof-of-Concept für CVE-2022-32932, eine Double-Fetch-Schwachstelle im ANE-Kernel-Treiber von Apple, die durch Manipulation…
 d0gukank/cve-2019-1218
Proof-of-Concept-Exploit für eine Cross-Site-Scripting (XSS)-Schwachstelle in Microsoft Outlook für iOS, die E-Mail-basierte Spoofing-Angriffe und…
 ldebug/extra_recipe
Ian Beers Exploit für CVE-2017-2370 (Kernel-Speicher r/w auf iOS 10.2)
 0xmachos/apple-platform-security-guides
Jede Apple-Plattform-Sicherheitsanleitung
 mtjailed/unjailme
Eine Sandbox-Escape basierend auf dem Proof-of-Concept (CVE-2018-4087) von Rani Idan (Zimperium)
 userlandkernel/usbusted
Forschung zu Apples USB-Protokollen
 geosn0w/pentagram-exploit-tester
Eine Test-App, um zu überprüfen, ob Ihr Gerät anfällig für CVE-2021-30955 ist.
 omerporze/toothfairy
CVE-2018-4330 POC für iOS








