
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen

 tigmint/tigmint
Webbasiertes OSINT-Framework zur Sammlung von Social-Media-Intelligence, einschließlich Twitter- und Instagram-Analyse, Kontoentdeckung und…
 bhavsec/autopentest-ai
Agentic Pentesting MCP server, der Schwachstellen in Webanwendungen entdeckt, ausnutzt und meldet.
 j3ers3/searpy
🥀 Suchmaschinen-Toolkit, URL-Sammlung, Favicon-Hash-Wert zur Suche nach echter IP, Subdomain-Suche
 nccgroup/gtfoblookup
Offline-Befehlszeilen-Nachschlagewerkzeug für GTFOBins (https://github.com/GTFOBins/GTFOBins.github.io), LOLBAS…
 cybrly/badsuccessor
Nutzt die Schwachstelle zur dMSA-Privilegieneskalation in Windows Server 2025 aus, um beschreibbare OUs aufzulisten, zu beliebigen Domänenbenutzern…
 nomi-sec/nvd-exploit-list-ja
🔍Einfache Beschreibung von NVD-Exploit und JVN (Japan Vulnerability Notes)
 rix4uni/wordlist
Kuratierte Sammlung benutzerdefinierter Wortlisten für Fuzzing, DNS-Enumeration, Parameter-Erkennung und Standard-Anmeldedaten, plus ein Go-Generator…
 bishopfox/pwn-pulse
Exploit für Pulse Connect Secure SSL VPN Schwachstelle für beliebiges Dateilesen (CVE-2019-11510)
 dirsoooo/recon
Recon ist ein Skript, um eine vollständige Erkundung (Recon) eines Ziels mit den wichtigsten Tools zur Suche nach Schwachstellen durchzuführen.…
 sirbugs/endext
Extrahiert alle möglichen Endpunkte, URLs und Pfade aus JavaScript-Dateien unter Verwendung anpassbarer Regex-Muster für die…
 nullt3r/udpx
Einzelpaket-UDP-Scanner in Go für die schnelle Erkennung von über 45 Diensten in Netzwerken, mit Unterstützung für benutzerdefinierte Sonden,…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 mpgn/heartbleed-poc
:broken_heart: Hearbleed-Exploit zum Abrufen sensibler Informationen CVE-2014-0160 :broken_heart:
 wipi-hunter/pifinger
📡🔍Sucht nach WiFi-Pineapple-Spuren und berechnet den Sicherheits-Score des drahtlosen Netzwerks 🍍
 moniik/poc_salesforce_lightning
Nur für akademische Zwecke. Angriff auf Salesforce Lightning mit Gastrechten.
 necr00/credential-hunting
# CredsHunter – Skripte zur Suche nach Zugangsdaten für Windows und Linux-Betriebssysteme
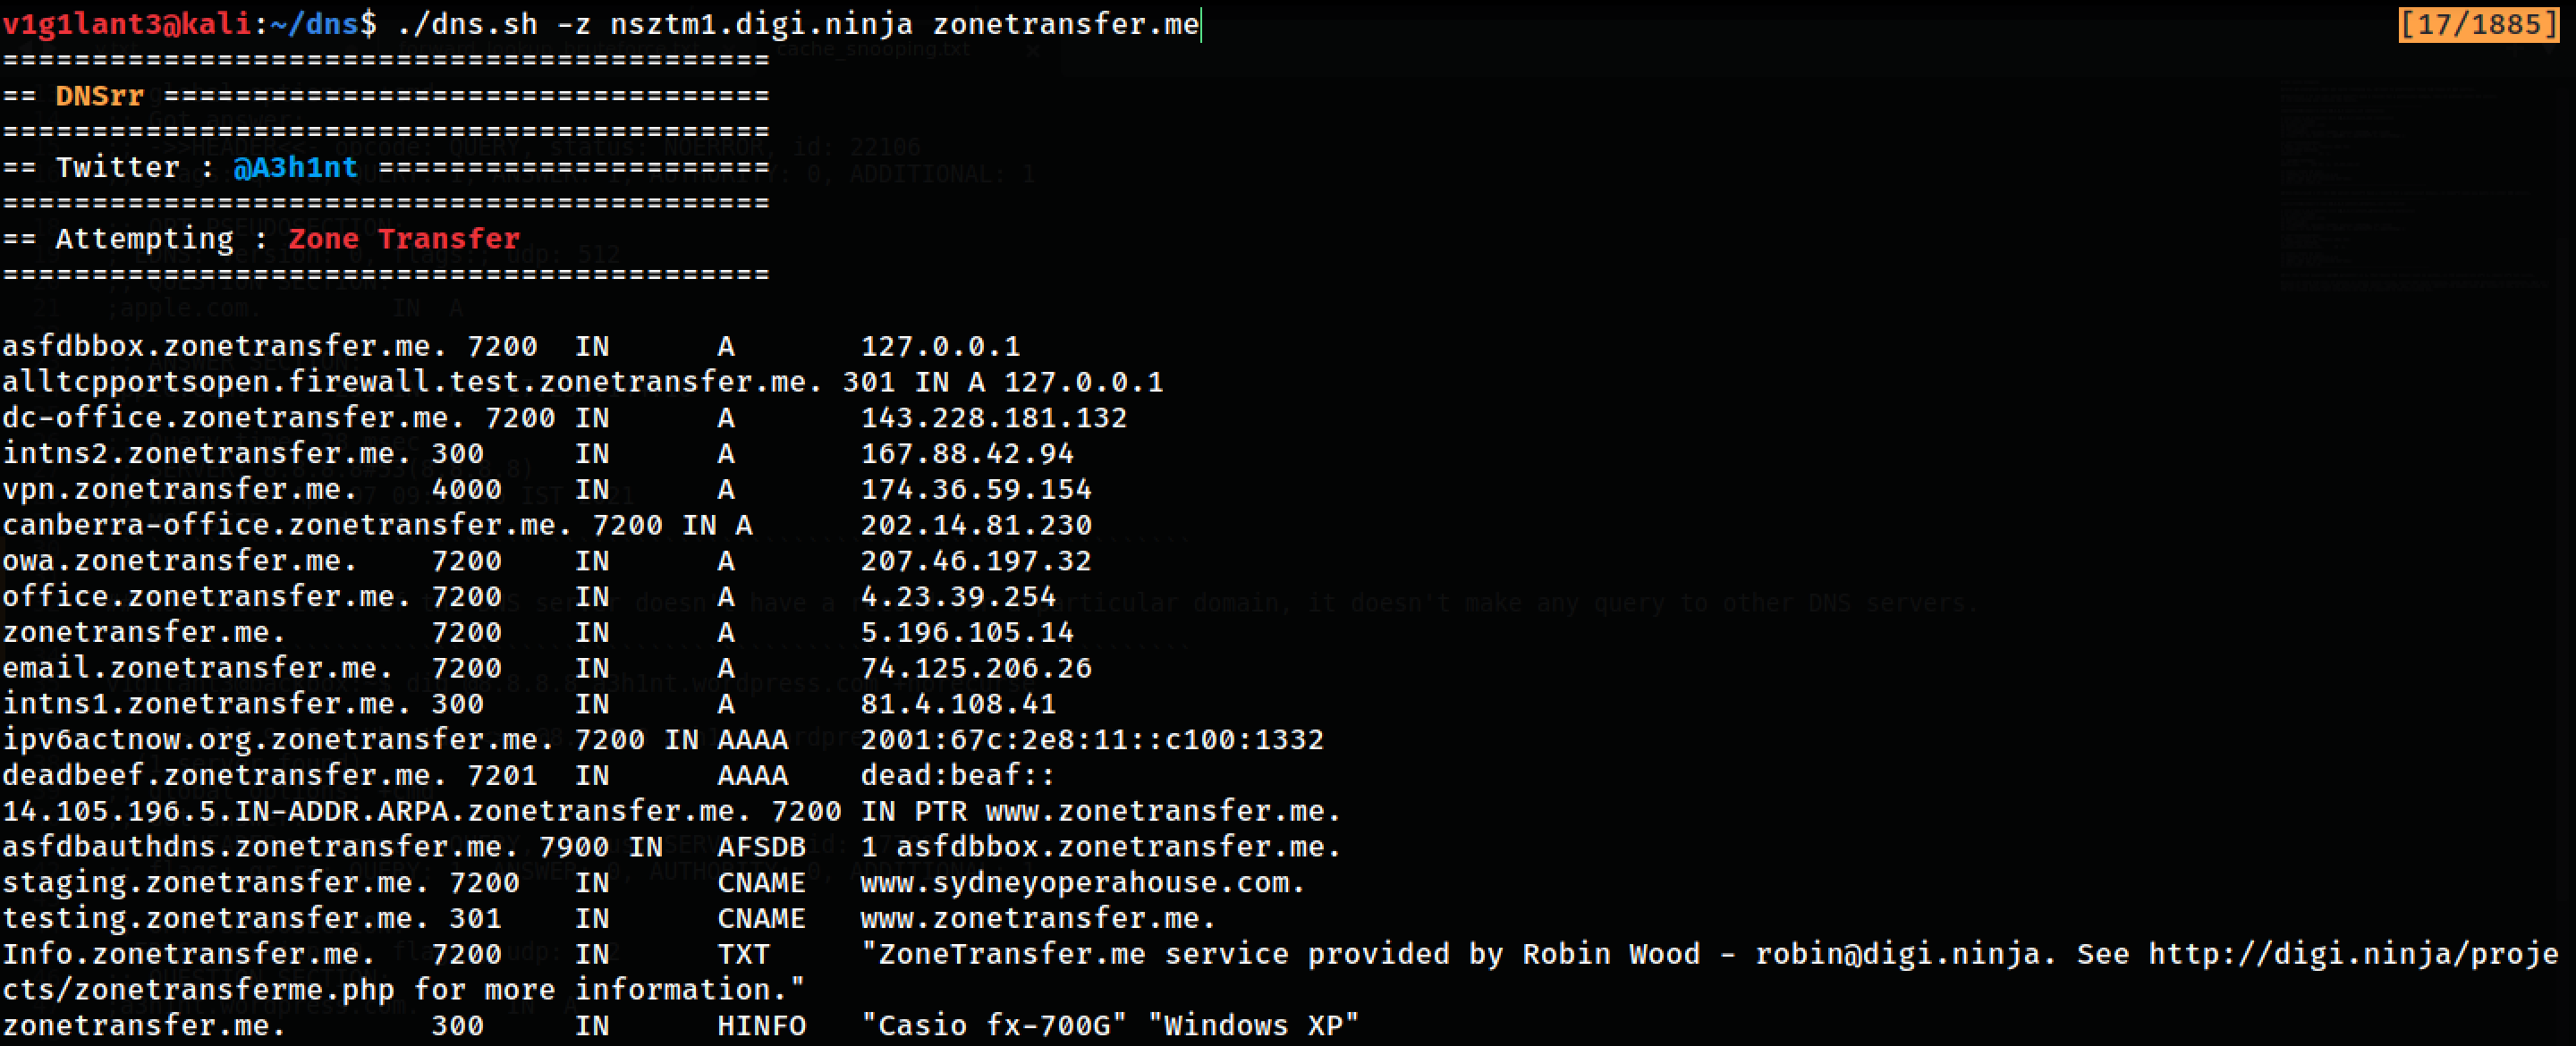 a3h1nt/dnsrr
Bash-basiertes DNS-Enumeration-Tool, das Forward/Reverse-Brute-Force, Cache-Snooping und Zonentransfer durchführt, um DNS-Einträge und Subdomains zu…
 akabe1/oauthscan
Burp Suite-Erweiterung zur Überprüfung der OAUTHv2- und OpenID-Sicherheit








