
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen
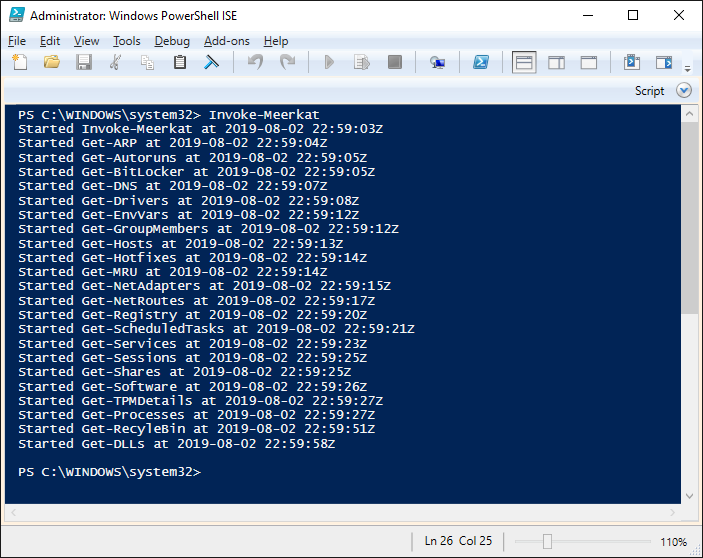
 tonyphipps/meerkat
Eine Sammlung von PowerShell-Modulen, die für die Erfassung von Artefakten und die Aufklärung von Windows-basierten Endpunkten entwickelt wurde.
 justakazh/sicat
Multi-Quellen-Schwachstellen- und Exploit-Aggregator mit automatischer Erkennung über Nmap und Wappalyzer, der Exploit-DB, NVD, CVE.org, GitHub,…
 radioactivetobi/geo-recon
Ein OSINT-CLI-Tool, das entwickelt wurde, um IP-Reputation und Geo-Location-Nachschlagen für Sicherheitsanalysten zu beschleunigen.
 darryllane/bluto
DNS Recon | Brute Forcer | DNS Zone Transfer | DNS Wild Card Checks | DNS Wild Card Brute Forcer | E-Mail-Enumeration | Mitarbeiter-Enumeration |…
 xephora/threat-remediation-scripts
Dieses Repository enthält eine Liste neuer Remediation-Skripte.

 praetorian-inc/brutus
Schnelles, abhängigkeitsfreies Credential-Testing-Tool in Go. Brute Force für SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB und 20+ Protokolle.…
 drew-alleman/datasurgeon
Extrahiert schnell IPs, E-Mail-Adressen, Hashes, Dateien, Kreditkarten, Sozialversicherungsnummern und vieles mehr aus Text.
 fofainfo/awesome-fofa
Die FOFA Library sammelt Nutzungstipps, häufige Szenarien, FAQs und mehr für FOFA.
 spyboy-productions/omnisci3nt
Omnisci3nt ist ein Open-Source-Web-Reconnaissance- und Intelligence-Tool zum Extrahieren tiefer technischer Einblicke aus Domains, einschließlich…
 ssc-ict-innovatie/nl-kat-coordination
Modulares Netzwerk-Scanning-Framework, das verschiedene Tools und externe Datenbanken integriert, um Schwachstellen und Konfigurationsfehler zu…
 garrettfoster13/pre2k
Ein Tool zum Abfragen der Existenz von Pre-Windows-2000-Computerobjekten.
 caniphish/phishious
Ein Open-Source-Toolkit zur Evaluierung von Secure Email Gateways (SEG), entwickelt für Red-Teamer.
 pwnesia/dnstake
Schneller DNS-Übernahme-Scanner, der auf fehlende gehostete Zonen prüft, indem er Nameserver abfragt und Anbieter-Fingerprinting durchführt, um…
 jobroche/inspy
Ein Python-basiertes LinkedIn-Enumerationstool
 darkquasar/azurehunter
Ein Cloud-Forensics-PowerShell-Modul zur Ausführung von Threat-Hunting-Playbooks auf Daten aus Azure und O365.
 ginjachris/pentmenu
Ein Bash-Skript für Recon und DOS-Angriffe








