
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Incident Response — Seite 78 | Kitploit
Kategorien

Incident Response

IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.

Kitploit empfohlen

Top-Tools

10 ausgewählt
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 2h 53m
osquery preview#2

osquery

GitHubosquery/osquery
23.4kvor 13h 36m
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5kvor 17h 55m
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 10 Tagen
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5kvor 29 Tagen
fleet preview#6

fleet

GitHubfleetdm/fleet
7.0kvor 4h 27m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 8 Tagen
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2kvor 13h 28m
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
mvt preview#10

mvt

GitHubmvt-project/mvt
15.5kvor 2 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1416 Ergebnisse
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw ist ein kleines Werkzeug zur Analyse des Speichers kompromittierter Linux-Systeme.

memory-forensicsforensicsdata-recovery+3
133vor 4 Jahren
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Schreibgeschütztes PowerShell-Modul zur Erkennung von UNC2452 und anderen Artefakten von Bedrohungsakteuren in Azure AD, zur Überprüfung von…
digital-forensicscloud-securitythreat-intelligence+4
650vor 3 Jahren
halogen preview
Archived

halogen

GitHubtarget/halogen

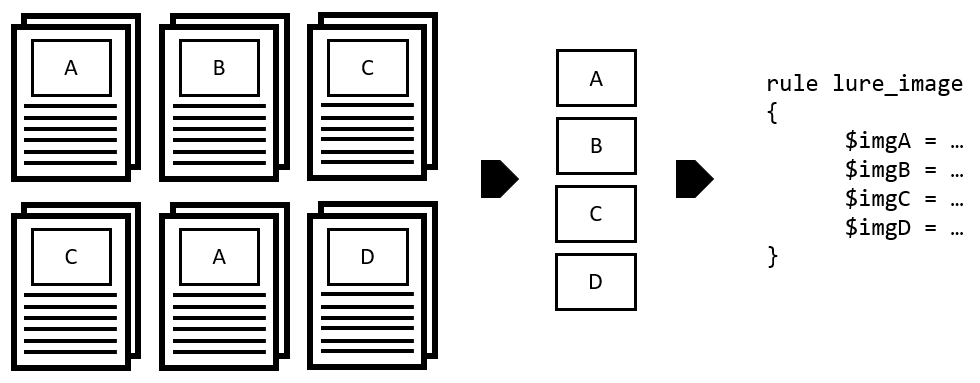
Automatisch YARA-Regeln aus schädlichen Dokumenten erstellen.
static-analysisforensicsmalware-analysis+2
211vor 4 Jahren
opencspm preview
Archived

opencspm

GitHubopencspm/opencspm

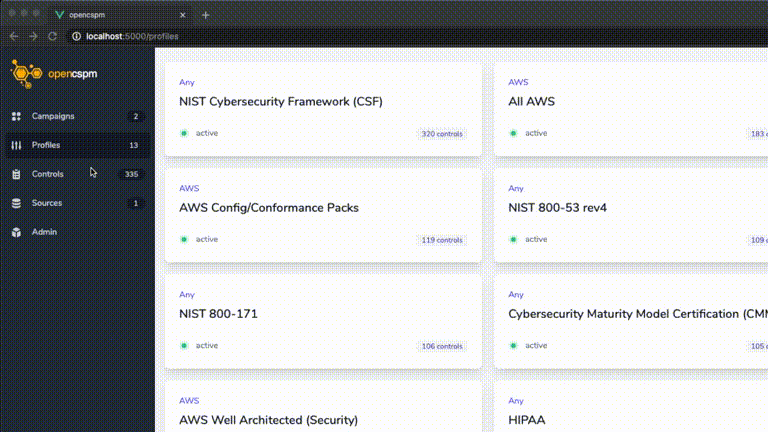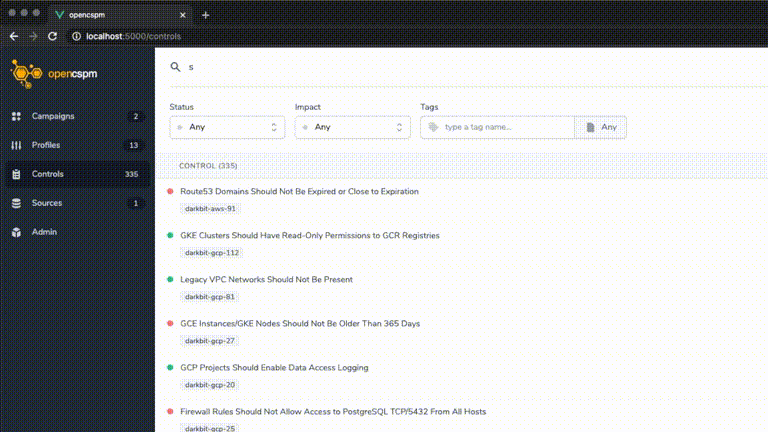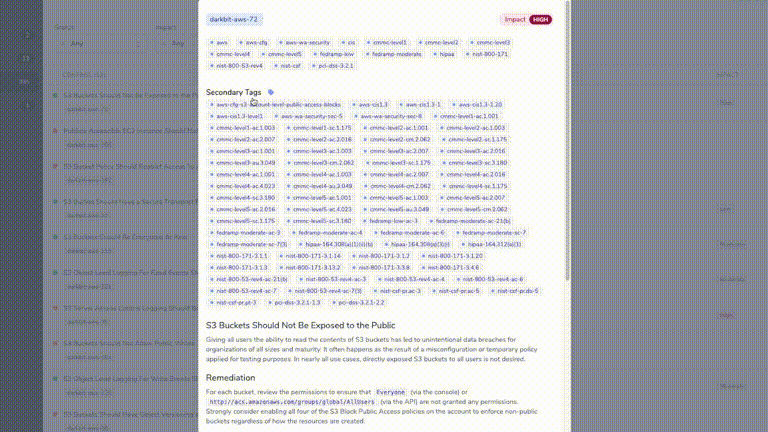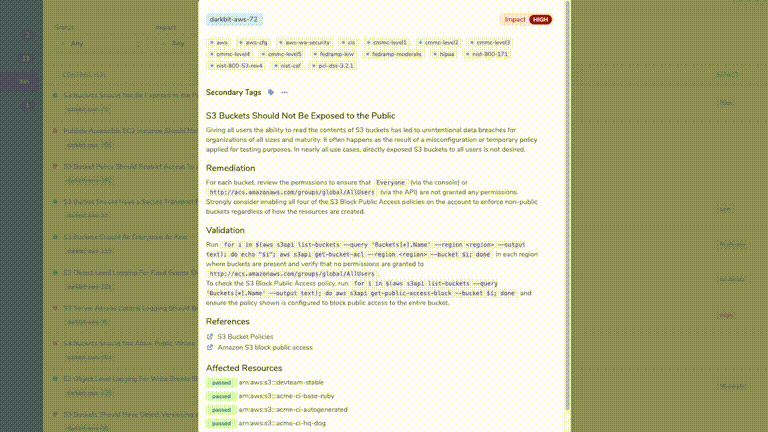
Open Cloud Security Posture Management Engine
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+5
347vor 4 Jahren
PSMDATP preview
Archived

PSMDATP

GitHubalexverboon/psmdatp

PowerShell-Modul zur Verwaltung von Microsoft Defender Advanced Threat Protection
configuration-auditingcloud-securitythreat-intelligence+2
76vor 3 Jahren
sinter preview
Archived

sinter

GitHubtrailofbits/sinter

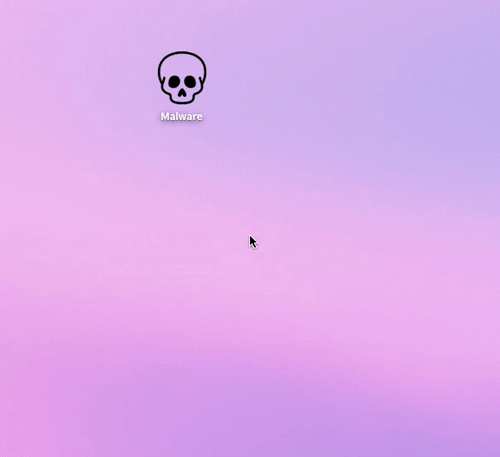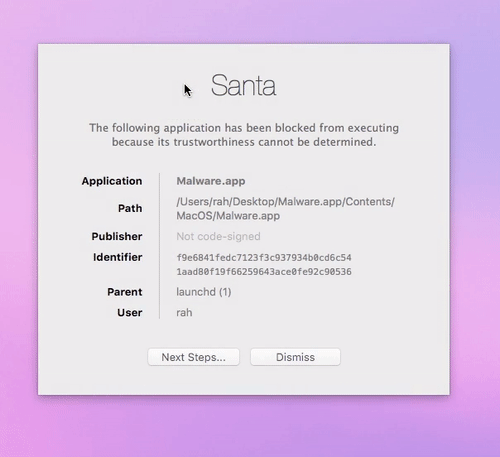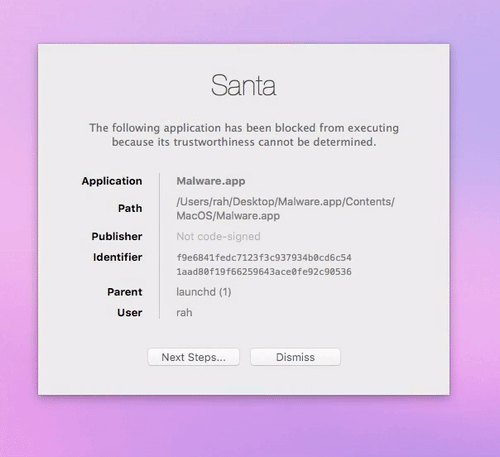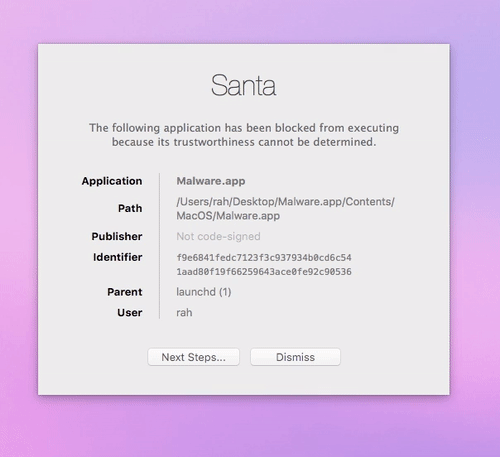
Ein Benutzermodus-Anwendungsautorisierungssystem für macOS, geschrieben in Swift.
defensive-toolsconfiguration-auditingincident-response
299vor 6 Jahren
santa preview
Archived

santa

GitHubgoogle/santa

Ein binäres Autorisierungs- und Überwachungssystem für macOS

defensive-toolsincident-response
4.5kvor 1 Jahr
mitmengine preview
Archived

mitmengine

GitHubcloudflare/mitmengine

Ein MITM (monster-in-the-middle) Erkennungstool. Wird verwendet, um MALCOLM zu erstellen:
defensive-toolsnetwork-securitythreat-intelligence+1
813vor 2 Jahren
AlertResponder preview
Archived

AlertResponder

GitHubm-mizutani/alertresponder

Automatisches Rahmenwerk zur Reaktion auf Sicherheitswarnungen mittels AWS Serverless Application Model

defensive-toolsserverless-securitycloud-security+2
14vor 6 Jahren
AgentSmith-HIDS preview
Archived

AgentSmith-HIDS

GitHubebwi11/agentsmith-hids

Von Kprobe-Technologie Open Source Hostbasiertes Intrusion Detection System (HIDS), von E_Bwill.
privilege-escalationreconnaissancecontainer-security+4
602vor 5 Jahren
thethe preview
Archived

thethe

GitHubelevenpaths/thethe

thethe

osintreconnaissanceinformation-gathering+4
115vor 6 Jahren
exist preview
Archived

exist

GitHubnict-csl/exist

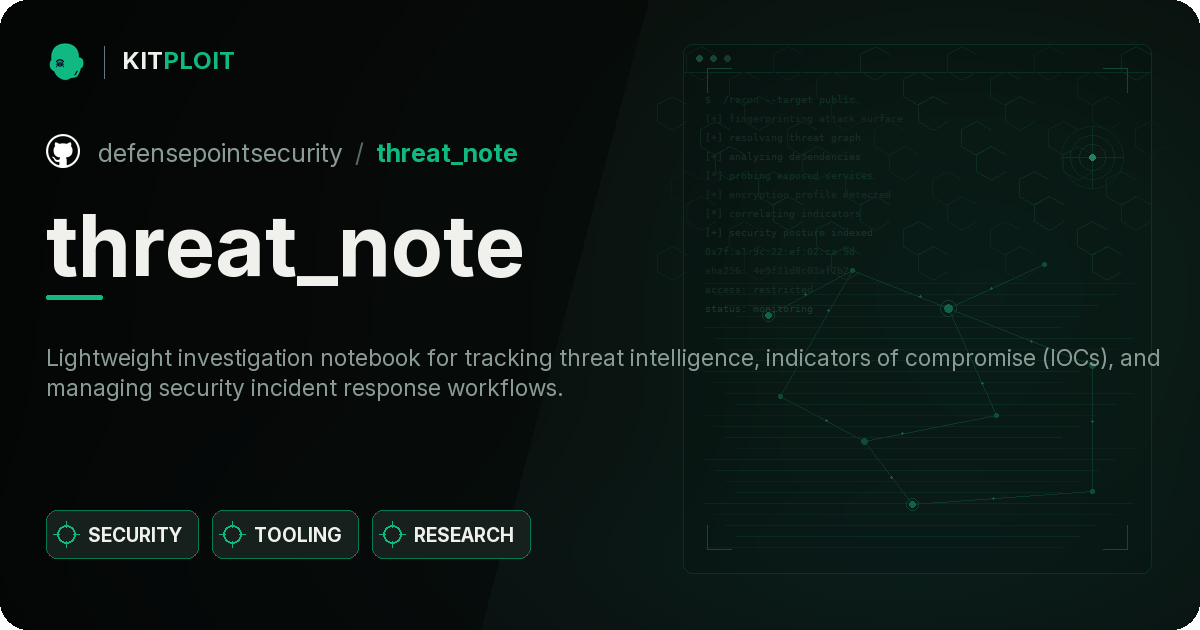
EXIST ist eine Webanwendung zur Aggregierung und Analyse von Cyber-Threat-Intelligence.
ioc-managementosintthreat-feeds-aggregators+6
152vor 7 Monaten
threat_note preview
Archived

threat_note

GitHubdefensepointsecurity/threat_note

DPS' Lightweight Investigation Notebook
ioc-managementosintreconnaissance+3
434vor 2 Jahren
kirjuri preview
Archived

kirjuri

GitHubanttikurittu/kirjuri

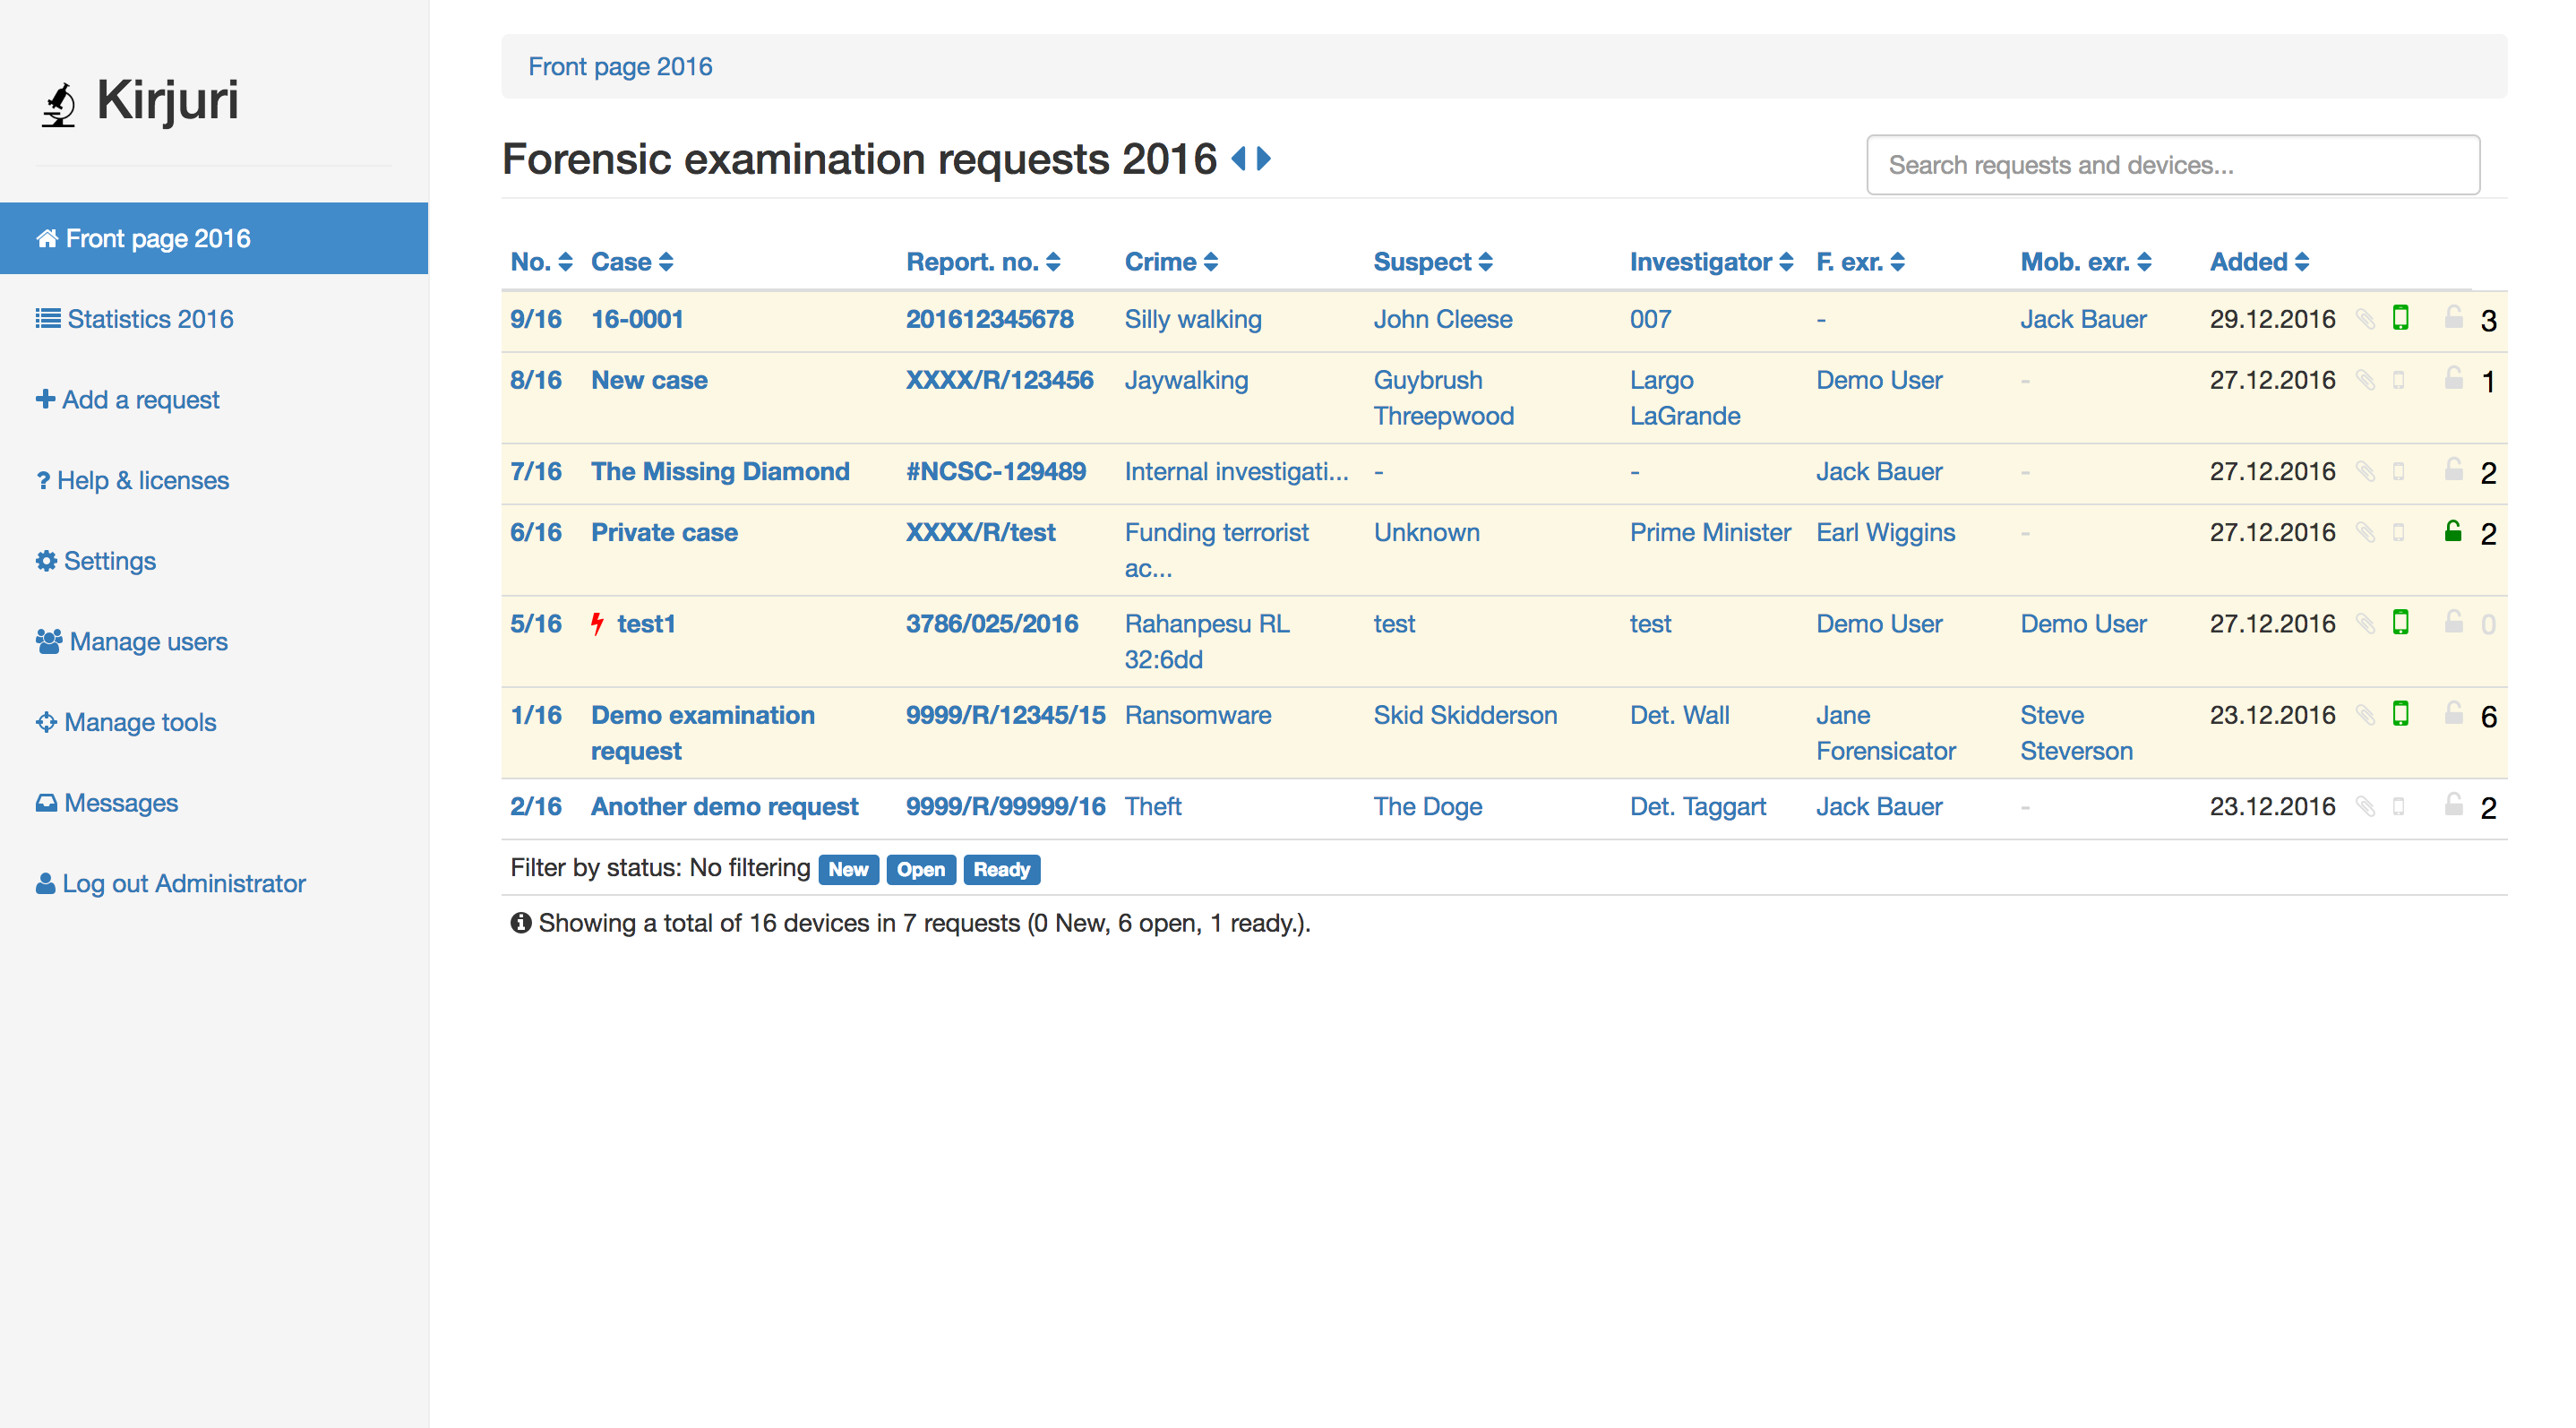
Kirjuri ist eine Webanwendung zur Verwaltung von Fällen und physischen forensischen Beweismitteln.
forensicsdigital-forensicsincident-response
109vor 5 Monaten
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Verfolgung der Historie von USB-Ereignissen unter GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2kvor 4 Jahren
mig preview
Archived

mig

GitHubmozilla/mig

Verteilte & Echtzeit digitale Forensik mit der Geschwindigkeit der Cloud
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2kvor 7 Jahren
MozDef preview
Archived

MozDef

GitHubmozilla/mozdef

VERALTET - MozDef: Mozilla Enterprise Defense Platform
defensive-toolscloud-securitythreat-intelligence+2
2.2kvor 4 Jahren
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer ist eine Paketerfassungslösung (Packet-Capture-Lösung), die darauf abzielt, alle Pakete schnell auf die Festplatte zu spoolen und…


packet-sniffing-analysisnetwork-forensicsforensics+3
1.8kvor 5 Jahren
Zurück1…777879Weiter