
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 secgroundzero/warberry
WarBerryPi - Taktische Exploitation
 kevinherron/stack-overflow-poc
PoC für CVE-2018-12086, der verschiedene OPC-UA-Stacks betrifft
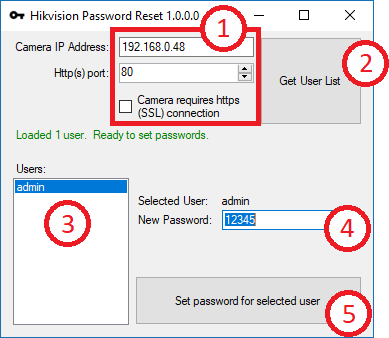 bp2008/hikpasswordhelper
Ein Tool, das eine Hintertür in Hikvision-Kamera-Firmwares aus der Zeit um 2014–2016 ausnutzt, um dem Besitzer zu helfen, ein vergessenes Passwort zu…
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 Konzeptnachweis
 badnack/d_link_880_bug
CVE-2017-14948 für D-Link 880 Firmware
 armissecurity/urgent11-detector
# URGENT/11-Erkennungstool von Armis
 busescanfly/pretty
"PRinter Exploitation Toolkit" LAN-Automatisierungstool
 nccgroup/dapr
Treiber-Angriffsplattform für Linux
 matheus-garbelini/esp32_esp8266_attacks
Proof of Concept der Wi-Fi-Schwachstellen von ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 nccgroup/nobex
nOBEX ermöglicht die Emulation der PBAP-, MAP- und HFP-Profile, um Fahrzeug-Infotainmentsysteme und ähnliche Geräte zu testen, die diese Profile…
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
Exploit-Tool für CVE-2018-9995, das Anmeldedaten von exponierten DVR-Geräten über eine HTTP-Anfrage mit Cookie-Bypass extrahiert und dabei mehrere…
 synacktiv/yealink_tools
Reverse-Engineering-Skripte zum Extrahieren von Yealink-VOIP-Upgrade-Dateien
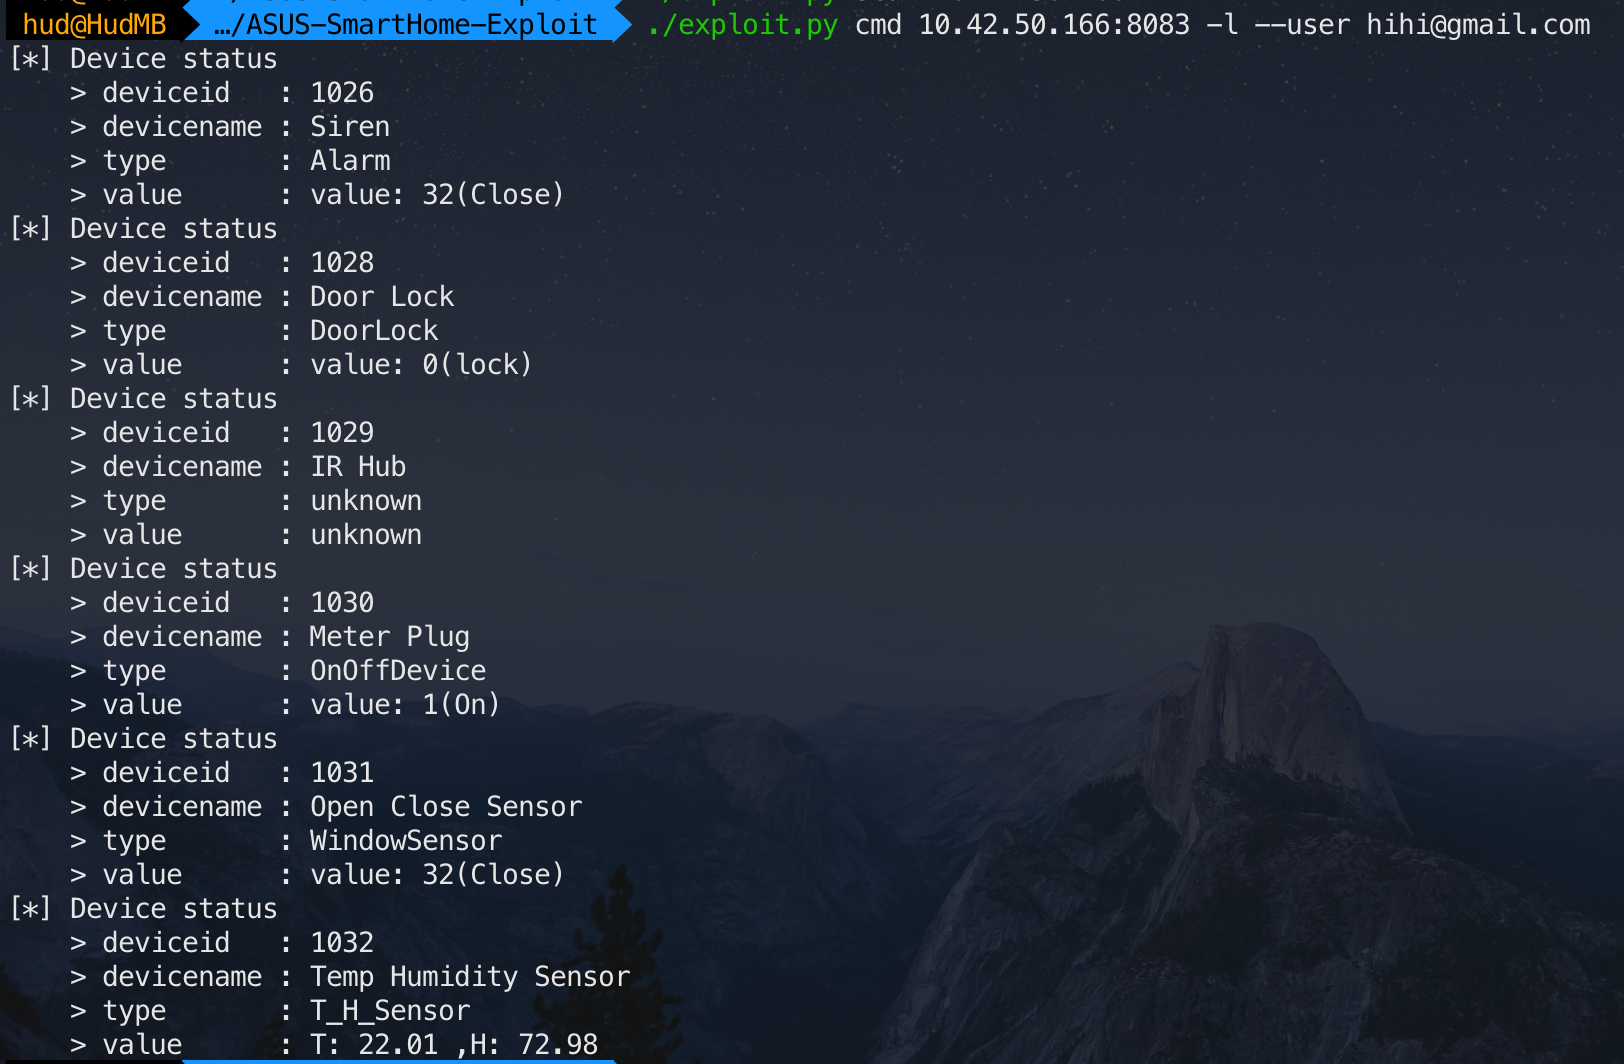 tim124058/asus-smarthome-exploit
ASUS SmartHome Exploit für CVE-2019-11061 und CVE-2019-11063
 henkaku/henkaku
Homebrew-Aktivator für PS Vita
 pagalaxylab/unifuzzer
Ein Fuzzing-Tool für Closed-Source-Binärdateien basierend auf Unicorn und LibFuzzer
 laginimaineb/cve-2015-6639
QSEE-Privilegieneskalations-Exploit mit PRDiag*-Befehlen (CVE-2015-6639)
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 Geräte haben Insecure Permissions, ausnutzbar durch einen Angreifer im selben Wi-Fi-Netzwerk.
 securelayer7/pwnfb50
:unlock: Übernimm die Eigentümerschaft eines beliebigen FB50 Smart Locks (CVE-2019-13143)








