
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 quarkslab/binbloom
Analysesoftware für rohe Binär-Firmware
 jimilinuxguy/lrs-pager-systems-bruteforce
Long Range Pager Systems: Pager und Coaster – Informations- und Brute-Force-Tool für URH und YS1 (Yardstick One / cc11xx)
 omarhashem123/cve-2022-31269
Proof of Concept für CVE-2022-31269
 ltfafei/huawei_route_hg532_rce_cve-2017-17215
Proof-of-Concept-Exploit für CVE-2017-17215, der eine Remote-Befehlsinjektion in Huawei-HG532-Routern mithilfe von POCsuite- und Go-Implementierungen…
 corelight/callstranger-detector
Zeek-Plugin, das CallStranger (CVE-2020-12695) Ausnutzung über UPnP-SUBSCRIBE/NOTIFY-Analyse erkennt und DDoS-Amplifikation, Datenextfiltration und…
 trungnguyen1909/qemu-t8030
iPhone 11 emuliert auf QEMU
 inj3ction/cve-2017-7921-exp
Exploit für CVE-2017-7921, der auf Hikvision-Geräte mit unzureichender Authentifizierung abzielt. Ruft Benutzerlisten, Kamerabilder und…
 osqzss/bladegps
Echtzeit-GPS-Signalsimulator für bladeRF
 jeffbezosispogg/cve-2021-4045
TP-Link Tapo c200 ver <1.1.15 - Remote Code Execution (RCE)
 malhyuk/cve-2022-38766
PoC für eine Schwachstelle im Keyless-System des Renault ZOE (CVE-2022-38766)
 lnversed/cve-2020-8423
Individueller C-Exploit für CVE-2020-8423, der auf MIPS-Router abzielt, mit gehocktem open()-Syscall und zugeschnitten auf Linux-Kernel 2.6.31.
 bignerd95/chimay-red
Funktionierender POC des Mikrotik-Exploits aus den Vault-7-CIA-Leaks
 santokum/cve-2020-25478--asus-rt-ac87u-tftp-is-vulnerable-to-denial-of-service-dos-attack
ASUS RT-AC87U TFTP ist anfällig für Denial-of-Service-Angriffe (DoS).
 xenokovah/inteltxe-poc
Intel Management Engine JTAG Proof of Concept - 2022 Anleitung

 0xsamy/sweet-pineapple-builder
Erstellen Sie Ihre eigene benutzerdefinierte WiFi Pineapple Tetra Firmware, zugeschnitten auf jeden Router, der auf der MIPS 24Kc-Architektur…
 infobyte/cve-2022-27255
Automatisiertes Firmware-Analyse- und Exploit-Toolkit für CVE-2022-27255, einen Realtek eCos SDK SIP ALG Buffer-Overflow, der 30+ Router-Modelle…
 tacnetsol/cve-2019-10999
Vollständiger Exploit für D-Link DCS-5020L, POC-Absturz für andere, die ebenfalls anfällig sind.
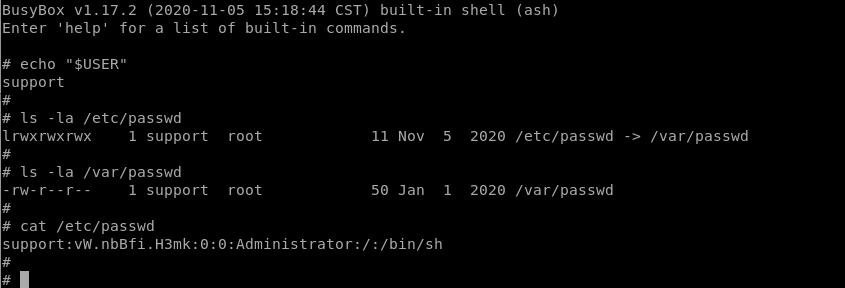 leoservalli/privilege-escalation-mitrastar
Erhöhung von Privilegien-Schwachstelle auf MitraStar-Routern








