
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
Proof-of-Concept-Exploit für CVE-2023-26976, eine Stack-Überlauf-Sicherheitslücke in Tenda AC6-Routern, die Remote-Code-Ausführung über manipulierte…
 vianic/cve-2023-22855
Sicherheitslücke - Kardex Mlog MCC
 db44k/cve-2018-5767-ac9
Eine Implementierung eines Proof-of-Concept für CVE-2018-5767 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 db44k/cve-2020-12124
Proof-of-Concept-Exploit für CVE-2020-12124, eine Befehlsinjektions-Schwachstelle in Wavlink WN530H4-Routern über den Endpunkt /cgi-bin/live_api.cgi,…
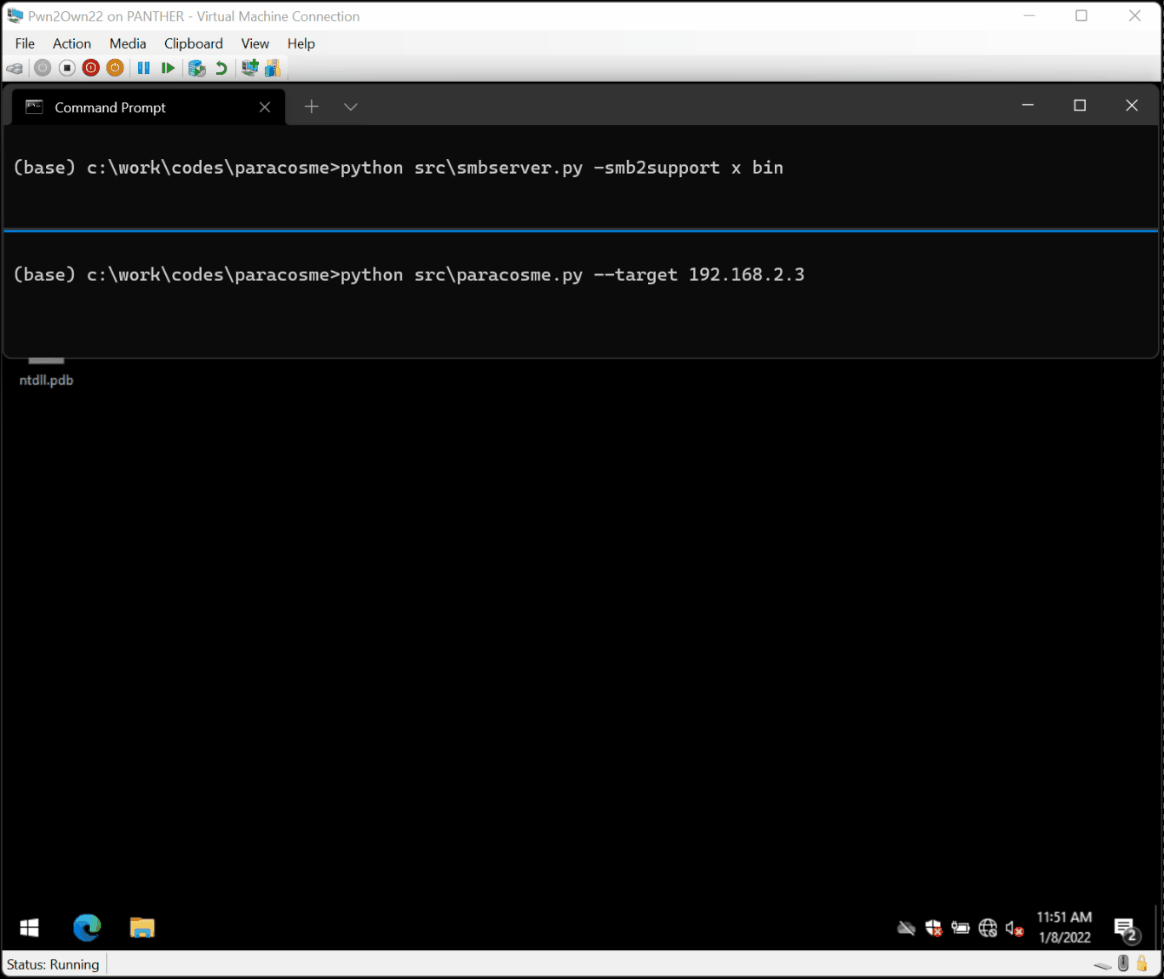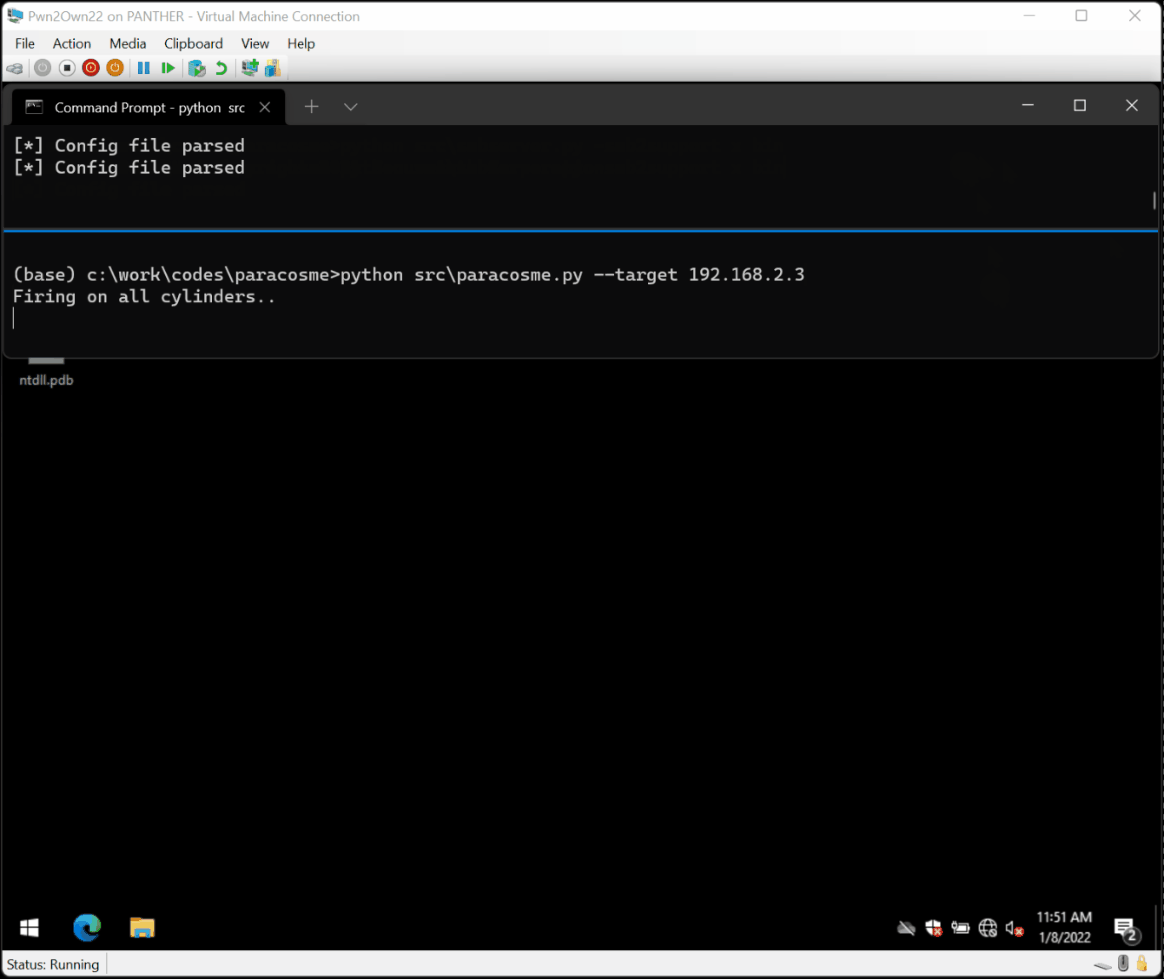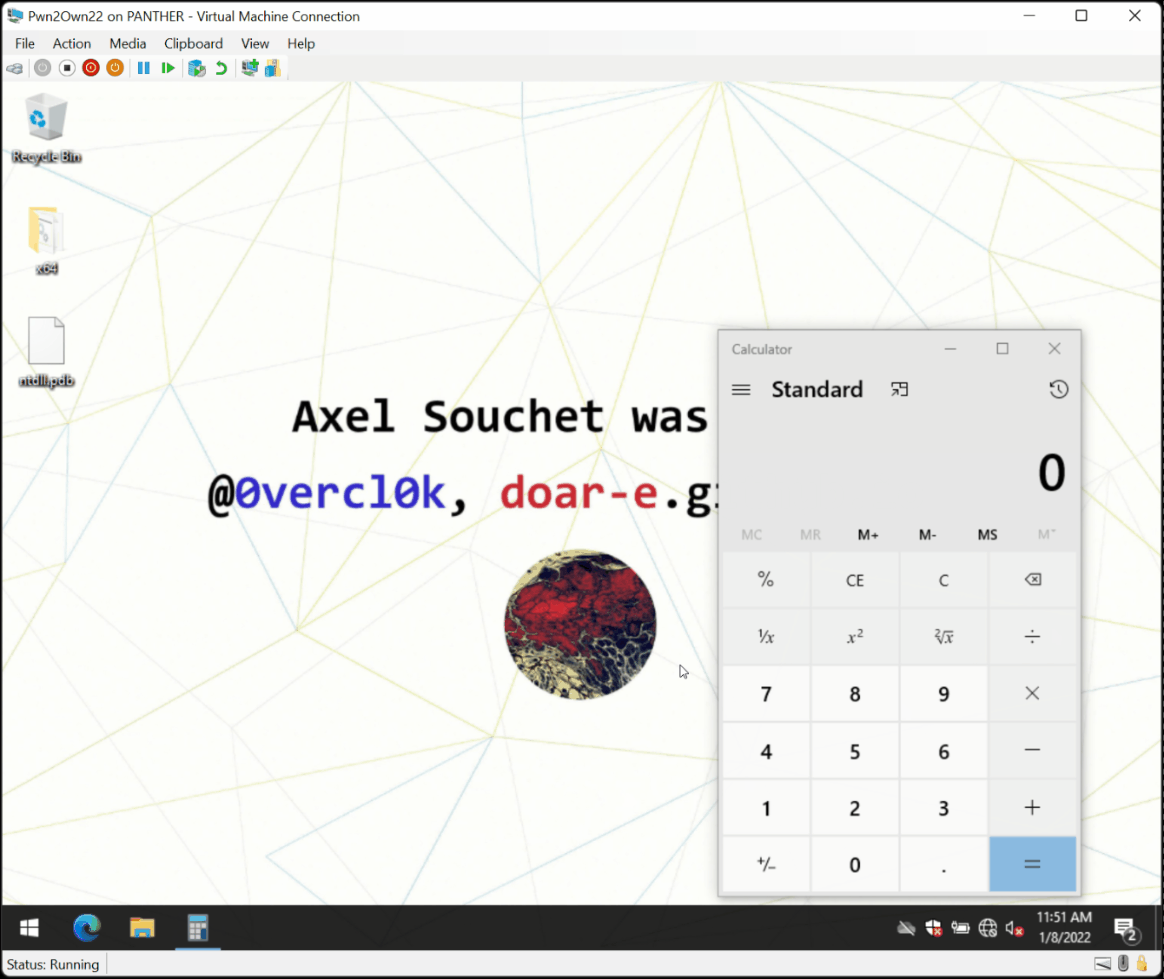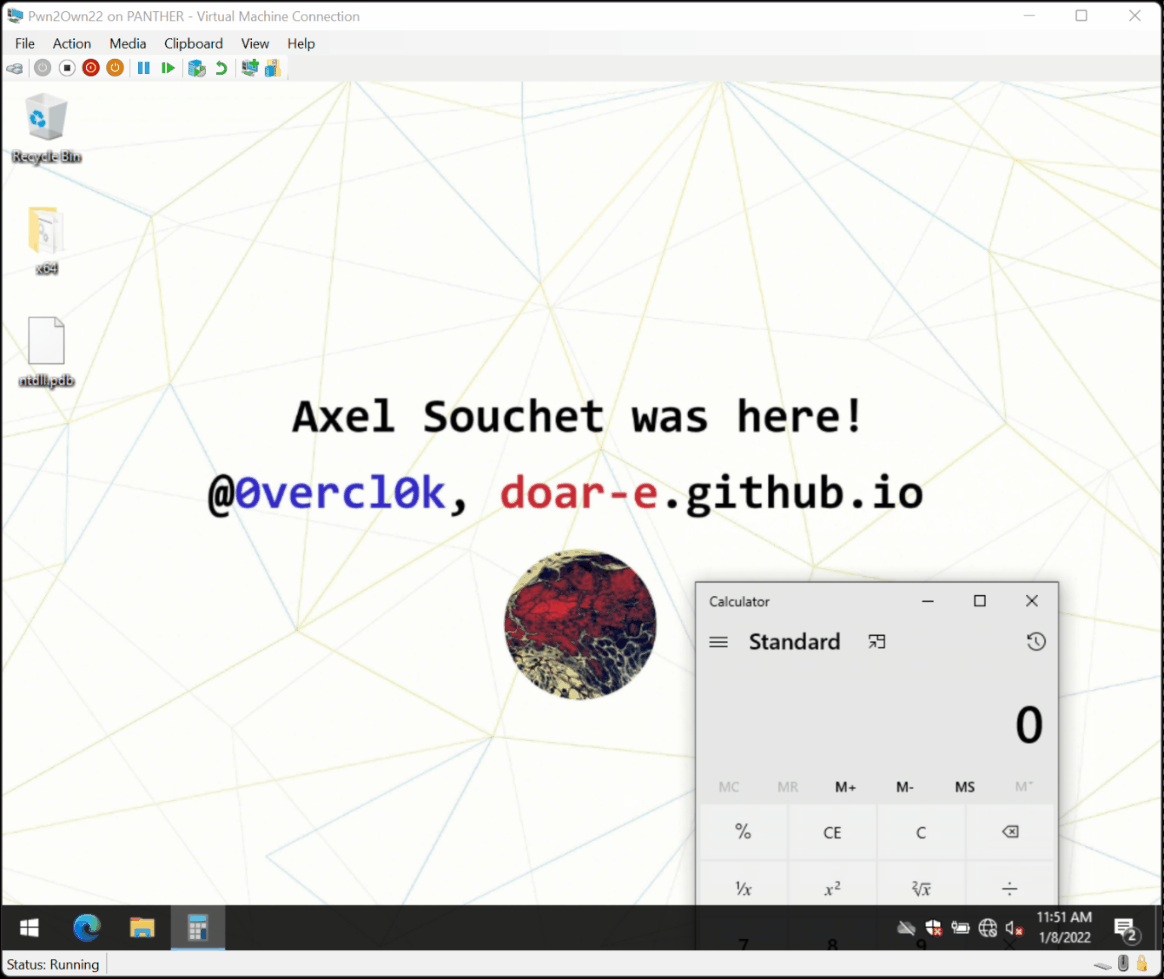 0vercl0k/paracosme
Paracosme ist ein Zero-Click-Exploit zur Remote-Speicherkorruption, der ICONICS Genesis64 kompromittiert und erfolgreich auf der Bühne während des…
 virtualabs/btlejack
Bluetooth Low Energy Schweizer Taschenmesser
 win3zz/cve-2023-43261
CVE-2023-43261 - Offenlegung von Anmeldedaten durch ungeschützte Systemprotokolle und schwache Passwortverschlüsselung
 nomis/eero-zero-length-ipv6-options-header-dos
eeroOS Ethernet-Schnittstelle Denial-of-Service-Schwachstelle (CVE-2023-5324)
 hamza0x/cve-2023-37073
Telnet-Standardanmeldedaten können zu Offenlegung von Informationen und Denial-of-Service-Angriffen (DoS) führen.
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl Dateiformat
 mateustesser/cve-2023-31717
Proof-of-concept SQL injection-Exploit für FUXA SCADA-Software (<=1.1.12) via HTTP POST JSON id-Parameter, der Extraktion von…
 mateustesser/cve-2023-31716
Proof-of-concept-Exploit für CVE-2023-31716, eine Local File Inclusion-Schwachstelle in FUXA SCADA/HMI-Softwareversionen <= 1.1.12, die das Lesen…
 nccgroup/idahunt
idahunt ist ein Framework zur Analyse von Binärdateien mit IDA Pro und zur Suche nach Dingen in IDA Pro.
 pazhanivel07/frameworks_av_aosp_10_r33_cve-2023-35687_cve-2023-35679
 aau-network-security/riotpot
IoT- und Betriebstechnologie-Honeypot
 nsnidie/cve-2023-40930
CVE-2023-40930 Reproduktionsumgebung
 pablomk7/enlbufferpwn
Informationen und PoC zur ENLBufferPwn-Schwachstelle









