
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 theofficialflow/h-encore
Vollständig verketteter Kernel-Exploit für die PS Vita auf den Firmwares 3.65-3.68
 antoinet/obike
Reverse-Engineering der oBike-Protokollkommunikation (BLE und HTTP)
 ayushman4/tp-link-archer-cr-700-xss-exploit
Ausnutzung des TP-Link Archer CR-700 Routers. (Verantwortungsvoll gegenüber TP-Link offengelegt)
 coldfusion39/vertxploit
Ausnutzung von HID VertX- und EDGE-Zutrittskontrollsystemen
 ebux/cable-modems
Black-Box-Sicherheitsbewertung von fünf Kabelmodem-/Router-Gateways von Internetdienstanbietern, Analyse von Firmware-Images und Dokumentation von…
 h00die/msf-testing-scripts
Metasploit-Module im Test
 embedi/dir8xx_poc
Proof-of-Concept-Exploits für D-Link-DIR8xx-Router

 aseemjakhar/kcmd
Kankun Smart Socket Hijacker und Sniffer. Die Kankun-Steckdose und ihre mobile App verwenden einen fest codierten AES-256-Bit-Schlüssel zum Ver- und…
 dudux/routerfirmwares
Eine Reihe von Router-Firmware-Images. Hauptsächlich solche, die nicht verfügbar sind und über JTAG, UART, das Entlöten des Flash-Speichers oder das…
 elttam/publications
Offensive security research hub aggregating original vulnerability advisories, CVE proof-of-concept exploits, conference talks, and internal tooling…
 0xdea/advisories
Eine Sammlung meiner öffentlichen Sicherheitshinweise.
 armissecurity/urgent11-detector
# URGENT/11-Erkennungstool von Armis
 lyrebirds/sagemcom-fast-3890-exploit
Exploit für das Kabelmodem Sagemcom F@ST 3890, der die Cable-Haunt-Schwachstelle implementiert, um über einen WebSocket-basierten Pufferüberlauf und…
 contiki-ng/tinydtls
Eine Version von tinyDTLS, die umgestaltet wurde, um einfacher "standalone" verwendet zu werden (z.B. ohne Bindungen an einen bestimmten IP-Stack).
 cvonkleist/vxworks_hash
Code zum Umkehren von vxworks 5.x Passwort-Hashes
 darkarnium/secpub
Veröffentlichte Sicherheitslücken, Forschung und zugehörige Informationen.
 elvanderb/tcp-32764
Einige Codes und Notizen zur Hintertür, die auf TCP-32764 in Linksys WAG200G lauscht.
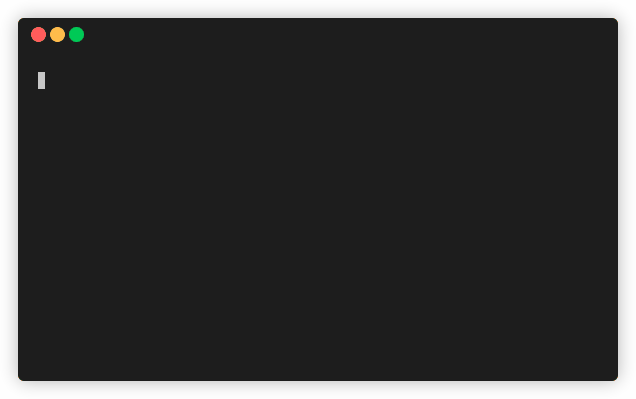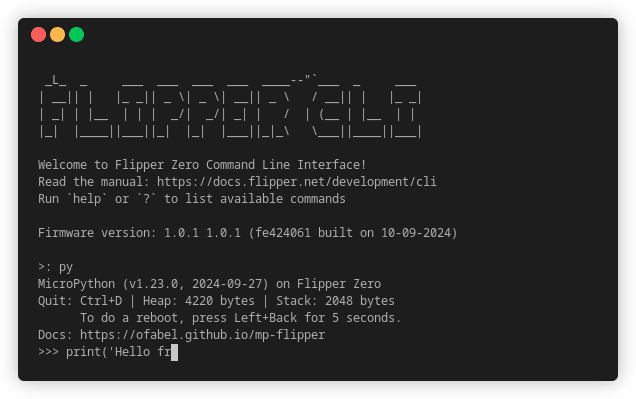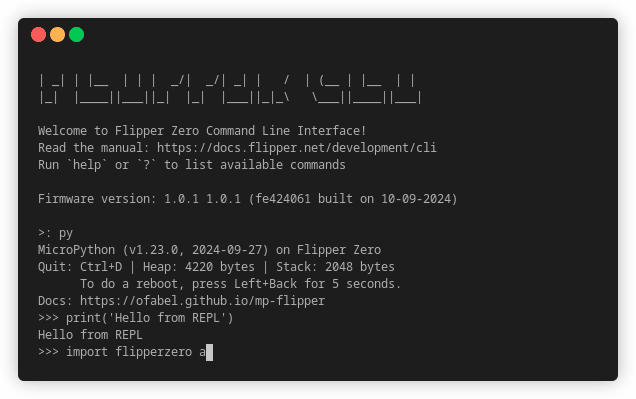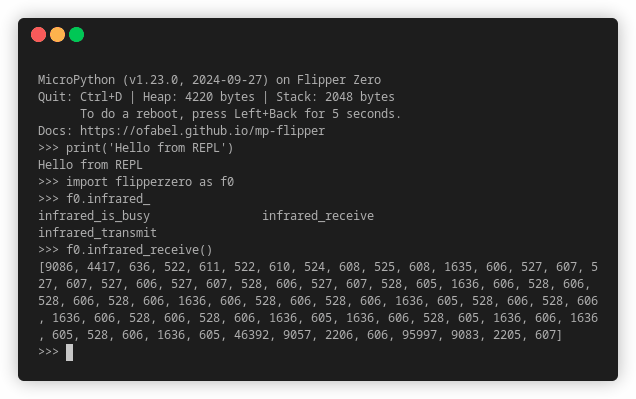 ofabel/mp-flipper
Python-Unterstützung für Flipper Zero








