
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 h4ckusaur/cve-2024-57366
Exploit für entfernte Codeausführung für CVE-2024-57366, der auf WAVLINK-Router abzielt, über Umgehung der MAC-Adressvalidierung und…
 deepwoodssec/cve-2026-36522
Proof-of-concept-Exploit für CVE-2026-36522: Nicht authentifizierte NaN-Injection über MAVLink PARAM_SET in ArduPilot ArduPlane, die DoS oder stille…
 alxsourin/firmware-cve-2025-7545
Exploit-Setup für CVE-2025-7545, das verwundbare Binutils in Firmware-Umgebungen angreift, einschließlich Umgebungskonfiguration und…
 trinadh465/linux-4.19.72_cve-2019-19447
Linux-Kernel-4.19.72-Quellbaum mit einem Patch oder einer Analyse für CVE-2019-19447, eine Use-after-Free-Schwachstelle im ext4-Dateisystem.
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
AOSP Bluetooth-Stack mit einem Patch für CVE-2021-0589, der eine verwundbare Version für Sicherheitsforschung und Exploit-Entwicklung bereitstellt.
 blasty/wake-and-break
PSP-Exploit für AMD-navi31-GPUs (RX 7900), der die Firmware-Signaturprüfungen deaktiviert, sodass die Karte unsignierte SMU-, SDMA-, MEC-, IMU- und…
 innotecsystem/device-reversing
Dieses Repo enthält Write-ups zum Reversing von Geräten.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Android-Fluoride-Bluetooth-Quellcode mit Fokus auf CVE-2021-0474 Bietet eine Grundlage für Schwachstellenforschung und Sicherheitsanalyse von…
 ali-py3/exploit-cve-2026-2670
Proof-of-Concept-Exploit für CVE-2026-2670, eine Command-Injection-Schwachstelle in Advantech-WISE-6610-Routern, die es authentifizierten Angreifern…
 rampagex/firmware-mod-kit
Automatisch exportiert von code.google.com/p/firmware-mod-kit
 icicle-emu/icicle
Emulationsbasierter Fuzzer für MSP430-Firmware, der Speicherkorruptionsfehler findet und analysiert, mit detaillierten Absturzberichten und…
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Diese Python-Datei entschlüsselt die configurationFile, die von Hikvision-Kameras verwendet wird, die für CVE-2017-7921 anfällig sind.
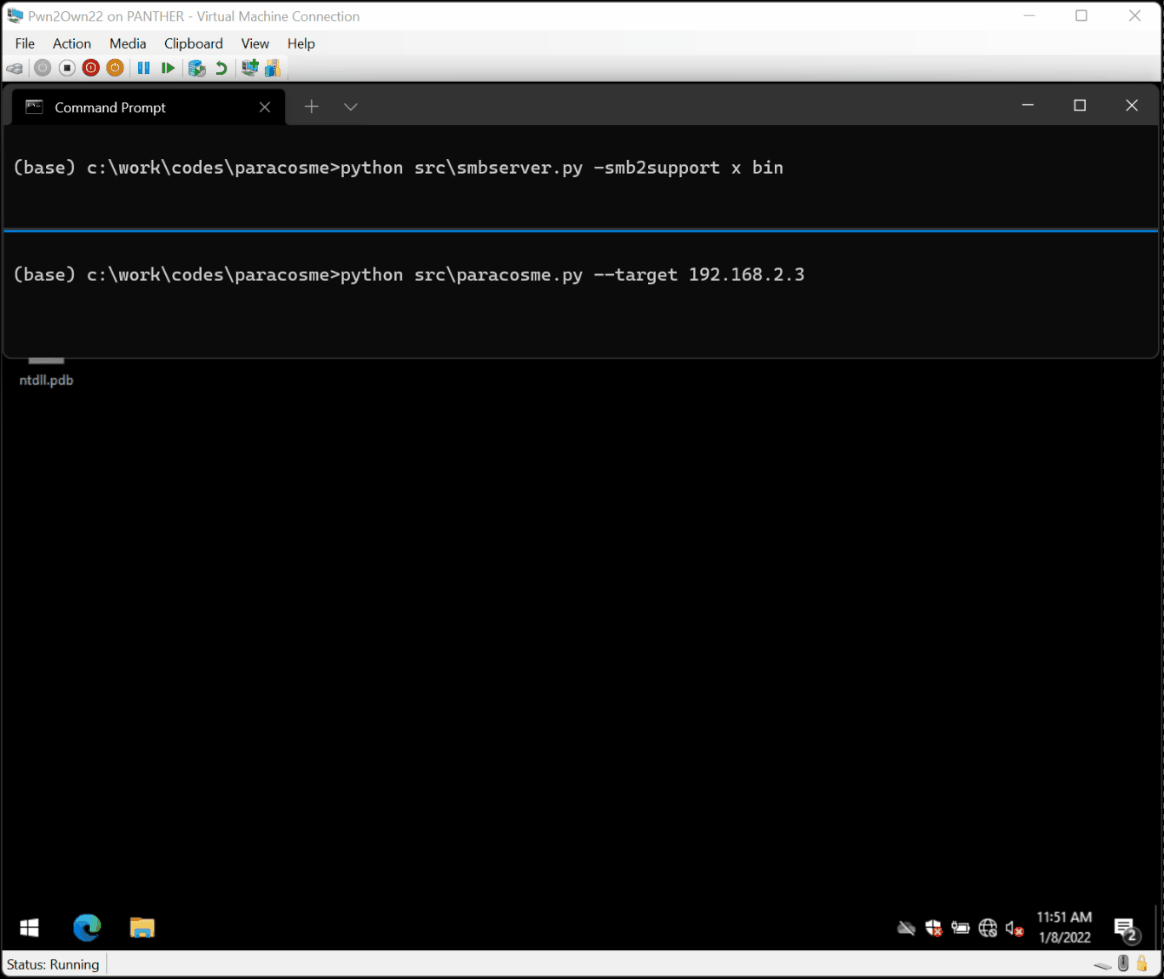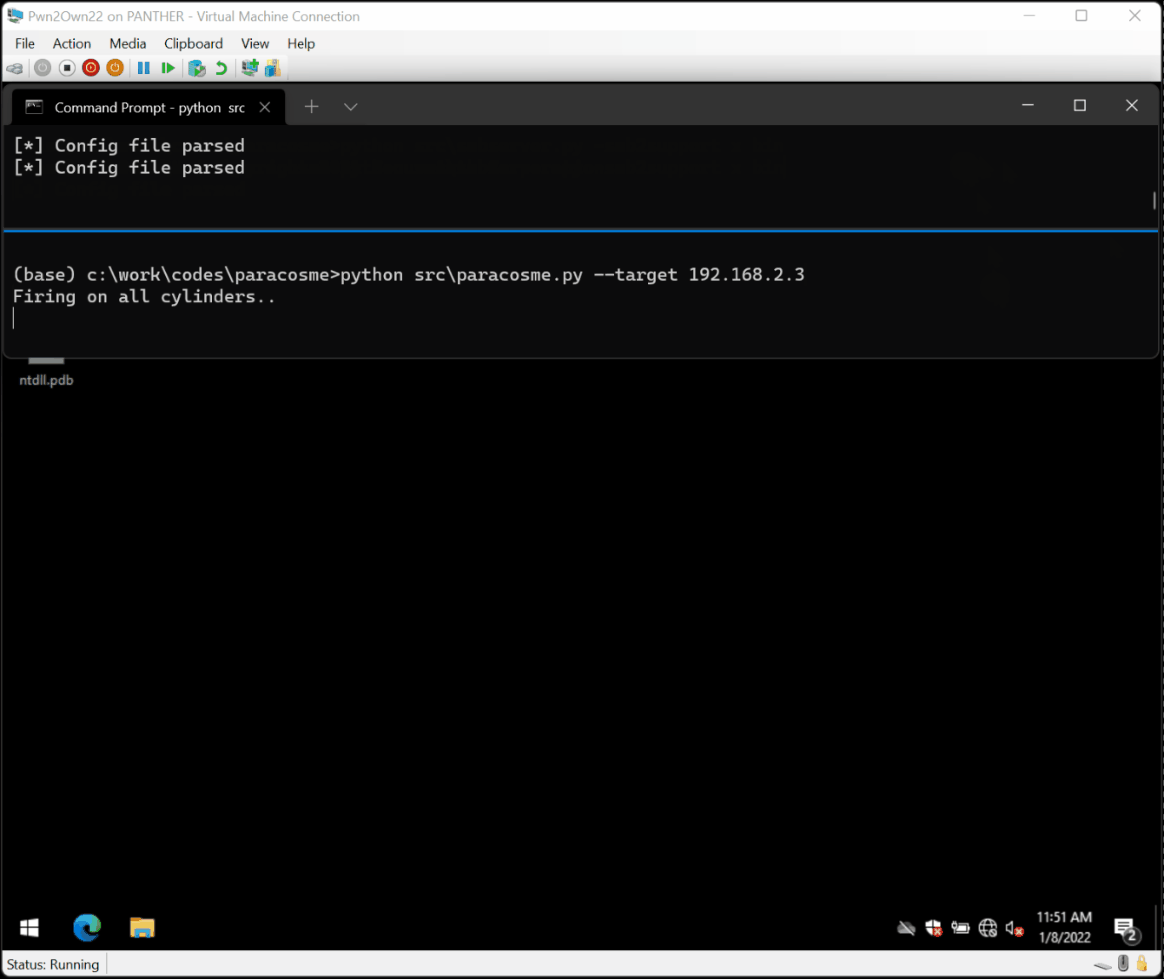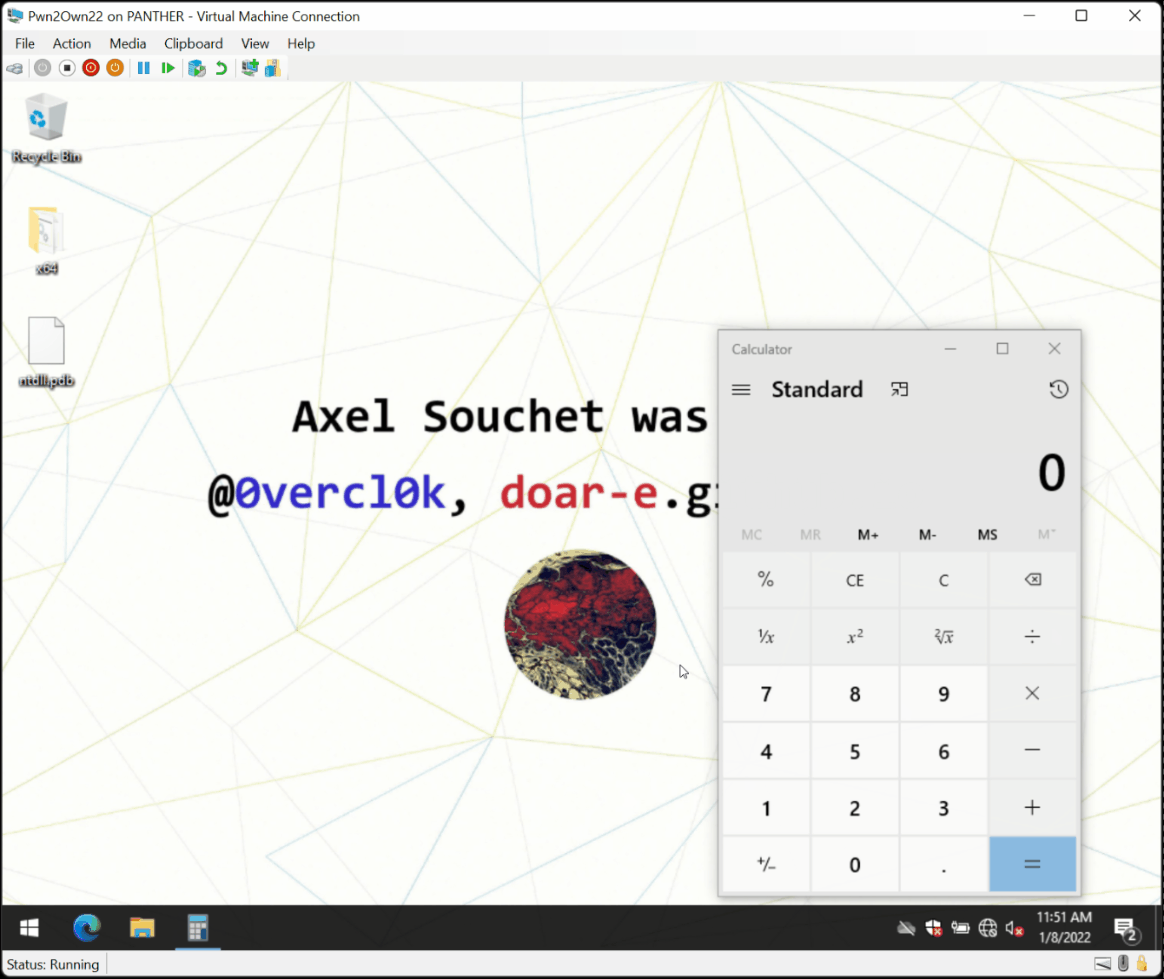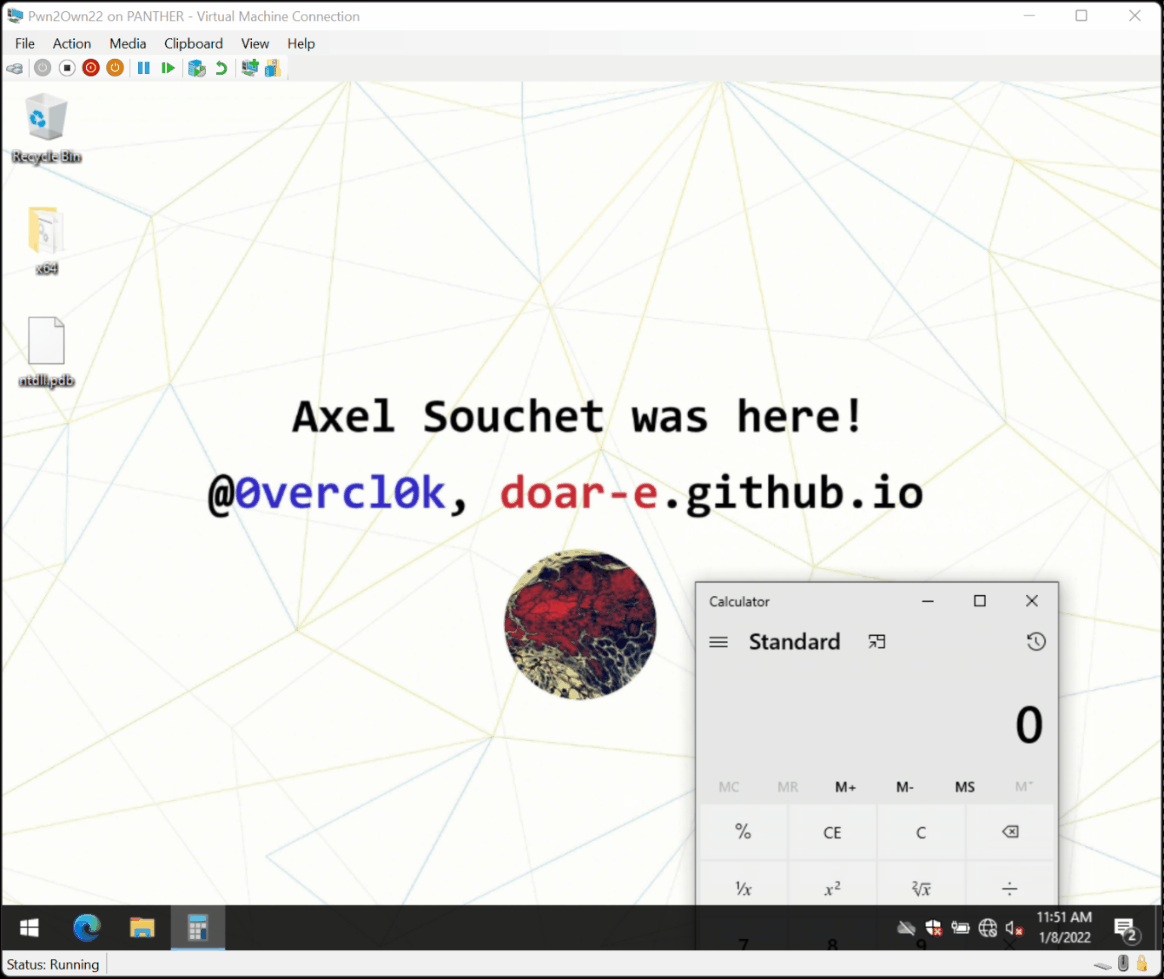 0vercl0k/paracosme
Paracosme ist ein Zero-Click-Exploit zur Remote-Speicherkorruption, der ICONICS Genesis64 kompromittiert und erfolgreich auf der Bühne während des…
 armissecurity/urgent11-detector
# URGENT/11-Erkennungstool von Armis
 lachlan2k/cve-2023-35803
PoC-Exploit für CVE-2023-35803, ein nicht authentifizierter Pufferüberlauf in Aerohive HiveOS/Extreme Networks IQ Engine, der Remote-Codeausführung…
 kiwidoggie/oni-framework
C2-Software für eingebettete Systeme, geschrieben in C/C#
 fans0n-fan/treck20-related
PoC für CVE-2020-11896, Treck TCP/IP-Stack und Gerätebestandsermittlung
 finngineering/apxutil
Ein Werkzeug zur Manipulation von Schneider Electric PLC-Archivdateien








