
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 watchfulip/tp-link-decrypt
# TP-Link-Firmware entschlüsseln
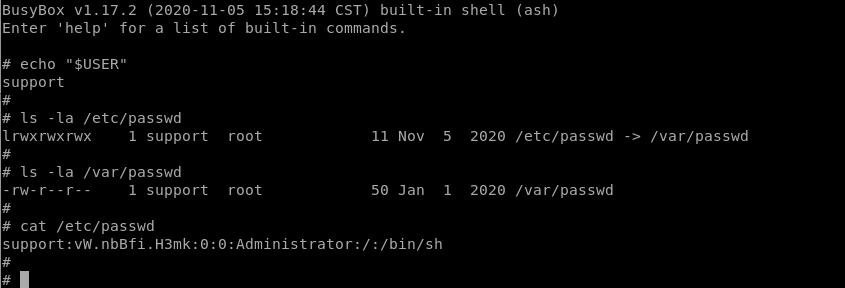 leoservalli/privilege-escalation-mitrastar
Erhöhung von Privilegien-Schwachstelle auf MitraStar-Routern
 joshuapassos/cmf-watch-pro-2-ble-protocol
Reverse-engineertes BLE-Protokoll für die CMF Watch Pro 2, das das GATT-Layout, AES-128-CBC-verschlüsselte Befehlsframes, den…
 itres-labs/usbcoercer
USBCoercer verwandelt ein ESP32-Entwicklungsboard mit nativem USB-OTG in ein Ethernet-over-USB-Gadget, das Proxy-Konfiguration über WPAD erzwingen…
 lr-m/icseeu
Dies ist eine Suite von Tools/PoCs/Exploits für Kameras, die die iCSee-Anwendung verwenden. Und ja – es kann NES-Spiele ausführen!
 occlum/occlum
Speichersichere, Multiprozess-Bibliotheks-OS für Intel SGX, die Legacy-Anwendungen in Enclaves mit verschlüsselten Dateisystemen und leichter…
 vulncheck-oss/initial-access-community
Go-basierte Exploits für nicht authentifizierte Netzwerkschwachstellen in Routern, VPNs, Appliances und IoT, gebündelt mit PCAPs,…
 jiaoxianjun/btle
Bluetooth Low Energy (BLE) Paket-Sniffer und -Sender für Standard- und Nicht-Standard-Übertragungen (Raw Bit), basierend auf Software Defined Radio…
 cecio/usbvalve
USB-Aktivität spontan offenlegen
 entysec/rombuster
RomBuster ist ein Router-Exploitationstool, das es ermöglicht, das Admin-Passwort von Netzwerkroutern offenzulegen.
 wh00hw/pyflipper
Flipper Zero Python CLI Wrapper
 clearbluejar/pyghidra-mcp
Ghidra-MCP für die Python-Kommandozeile
 synacktiv/samsung-q60t-exploit
Exploit-Suite für Tizen-basierte Samsung-Q60T-Fernseher, einschließlich v8- und Kernel-Exploits, Firmware-Entschlüsselung und Root-Shell-Zugriff per…
 kasnria001/pwnage24mtk
Zertifikats-Exploit für MTK-Geräte.Es gibt einen Logikfehler im MTK-Zertifikatsüberprüfungsprozess.Ähnlich wie CVE-2023-20696.
 qbnasasn/google-tensor-chips
Google Tensor Cracks
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Post-CVE-2024-7344-Analyse von Howyar SysReturn NetCopy - Reverse-Engineering-Notizen, verwundbare Binärdateien, Herstellerkorrespondenz und…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
Ein Remote-Denial-of-Service-Exploit (DoS) für PX4-Autopilot-Versionen ≤1.17.0-rc2 über einen stackbasierten Pufferüberlauf im MavlinkLogHandler.









