#1
Mehrzweck-Tools und Dienstprogramme für verschiedene Sicherheitsaufgaben, die in keine spezifischen Kategorien passen.
Kitploit empfohlen
 njawalkar/apache-commons-lang2
Apache's commons-lang2 v2.6 mit einem Backport-Fix für CVE-2025-48924
 trinadh465/external_zlib_4.4_cve-2018-25032
Allzweck-Datenkompressionsbibliothek, die die Formate zlib, deflate und gzip implementiert, mit threadsicheren Funktionen und plattformübergreifender…
 imjdl/cve-2012-4431
Apache-Tomcat-Quellcode-Repository für CVE-2012-4431, eine Schwachstelle im Java-Servlet-Container. Bietet den verwundbaren Codebestand für Analyse…
 resery/cve-2019-17041
Proof-of-Concept-Exploit für CVE-2019-17041, einen Pufferüberlauf im Parser von rsyslog, der Remote-Code-Ausführung demonstriert.
 trinadh465/jetty_9.4.31_cve-2023-26048
Repository, das sich der Analyse und Ausnutzung von CVE-2023-26048 in Jetty 9.4.31 widmet, mit Schwachstellenforschung und Proof-of-Concept-Code für…
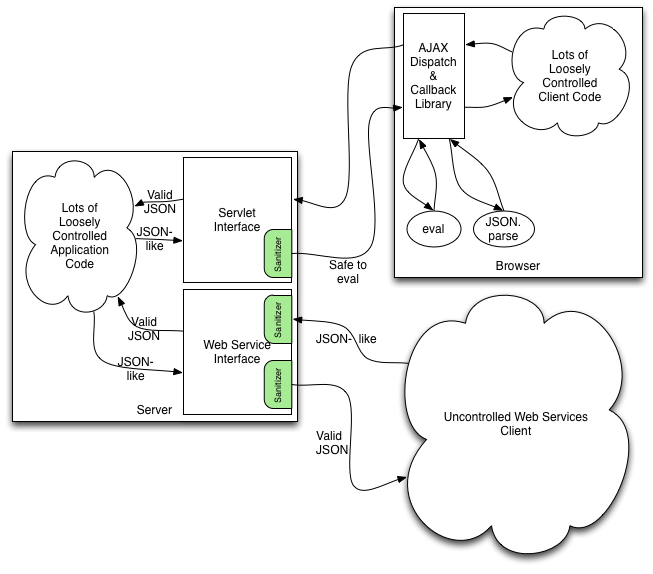 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java-Bibliothek, die fehlerhafte JSON-ähnliche Inhalte in standardkonformes, sicheres JSON umwandelt, Code-Injection verhindert und die…
 homjxi0e/cve-2017-4490-
Experimenteller Proof-of-Concept, der die Manipulation von .bashrc mittels figlet demonstriert, um terminale Persistenz und…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Gepatchte Version der Expat-XML-Parser-Bibliothek, die mehrere CVEs (CVE-2022-22822 bis CVE-2022-22827) für AOSP 10 r33 adressiert und…
 trinadh465/jetty_9.4.31_cve-2021-34428
Repository, das sich CVE-2021-34428 widmet, einer Schwachstelle in Jetty 9.4.31. Bietet eine gepatchte oder verwundbare Version zur Analyse und zum…
 trinadh465/openssl-1_0_1g_cve-2016-0702
OpenSSL 1.0.1g-Quellcode-Schnappschuss, der eine SSL/TLS- und Allzweck-Kryptographie-Bibliothek mit Chiffren, Digests und…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
C-Bibliothek zum Parsen von XML, speziell gepatcht für CVE-2022-23990, die eine Referenzimplementierung für Schwachstellenanalyse und sichere…
 khayashi4337/lodash.template-fixed
Fork von lodash.template mit CVE-2021-23337-Fix (Befehlseinschleusung über die Variable-Option)
 trinadh465/openssl_1.1.1g_cve-2023-0464
OpenSSL-Toolkit, das TLS/SSL-Protokolle und eine allgemeine Kryptographie-Bibliothek bereitstellt, einschließlich Schlüsselerzeugung,…
 hackingetico21/revisaxzutils
Bash-Skript zur Überprüfung, ob Sie von der Schwachstelle CVE-2024-3094 betroffen sind.
 hello4r1end/patch_cve-2023-22809
Automatisiertes Bash-Skript zum Patchen von CVE-2023-22809 durch Installation der neuesten sudo-Version, wodurch eine lokale…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Java-Utility-Bibliothek mit Fokus auf eine bestimmte CVE-Schwachstelle, die Codeanalyse- und statische Analysefunktionen für die Sicherheitsbewertung…
 gmh5225/deluded-openssl-3.2.0
Robustes Open-Source-Toolkit, das TLS-, DTLS- und QUIC-Protokolle mit einer vollwertigen kryptografischen Bibliothek implementiert, sowie ein…
 svenlie/next-rep-cve-2026-4800
Standardmäßiges Next.js-Anwendungsgerüst, generiert mit create-next-app, das eine grundlegende TypeScript-Projektstruktur für die Webentwicklung…