#1
Mehrzweck-Tools und Dienstprogramme für verschiedene Sicherheitsaufgaben, die in keine spezifischen Kategorien passen.
Kitploit empfohlen

 therealsaumil/static-arm-bins
Statisch kompilierte ARM-Binärdateien für Debugging und Laufzeitanalyse
 99designs/aws-vault
Ein Tresor zum sicheren Speichern und Abrufen von AWS-Anmeldedaten in Entwicklungsumgebungen
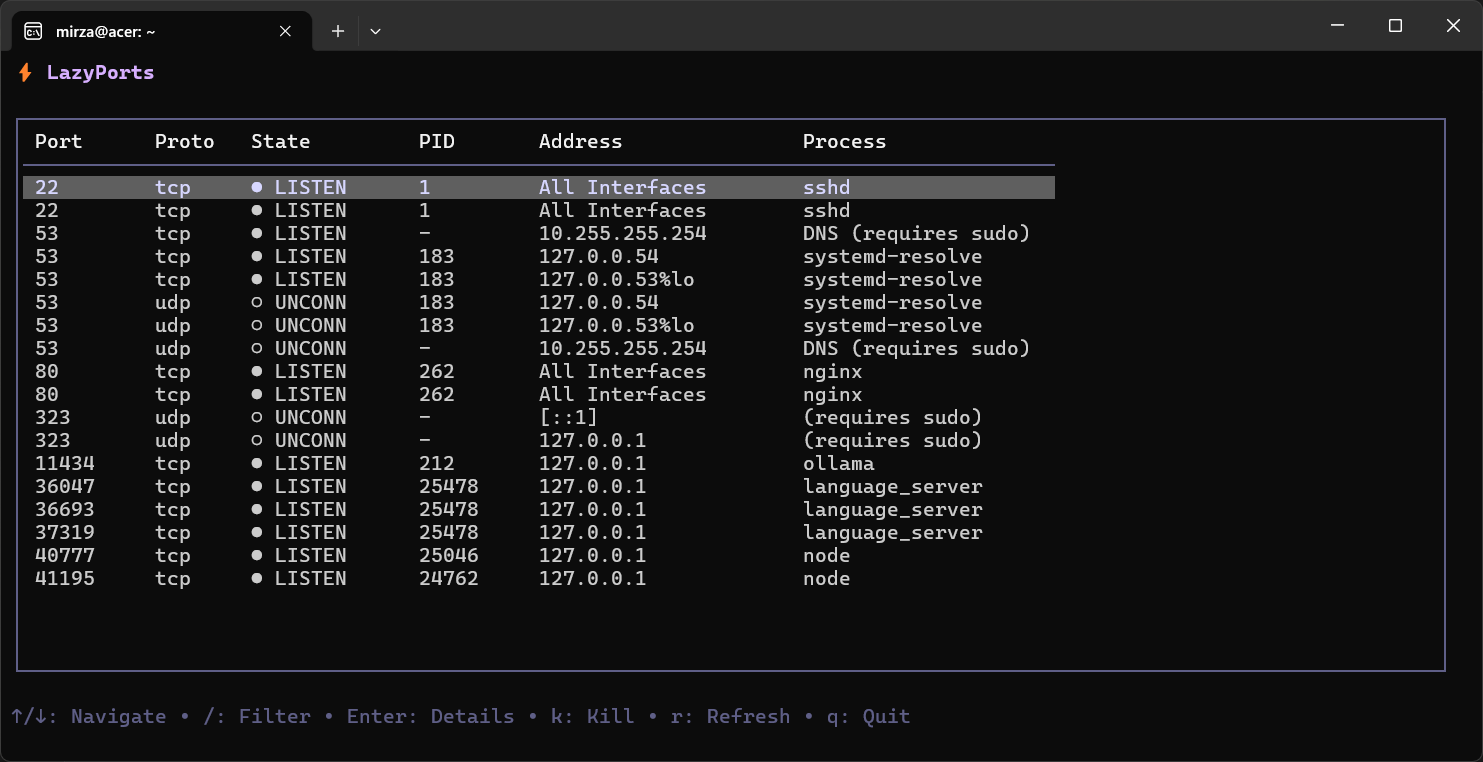 v9mirza/lazyports
lazyports ist ein Terminal-UI-Tool zur Visualisierung und Verwaltung von Netzwerkports. Es bietet eine interaktive Tabelle, um lauschende Prozesse zu…
 lauxjpn/corruptqueryaccessworkaround
Der neueste Workaround für den mit CVE-2019-1402 eingeführten Fehler 'Query is corrupt'
 berkley4/icu-74-debian
Debian-Build-Dateien für icu 74.2 mit einem Patch zur Behebung von CVE-2025-5222
 loserlab/bigint-buffer-safe
Sicherer, reiner JS-Drop-in-Ersatz für bigint-buffer. Behebt CVE-2025-3194 (CVSS 7.5). Keine Abhängigkeiten, keine nativen Bindungen.
 dreamsmasher/inetutils-cve-2019-0053-patched-pkgbuild
Ein gepatchtes Arch Linux PKGBUILD zur Behebung von CVE-2019-0053 (Pufferüberlauf). Lädt einen (derzeit) unveröffentlichten Patch von upstream…
 horkimhab/cve-2026-4861
CVE-2026-4861 - Entwurf oder Aufgabe
 shoucheng3/wildfly__wildfly_cve-2018-1047_11-0-0-final
Java-EE-7-Anwendungsserver mit modularem Design, einheitlicher Konfiguration und Verwaltung. Unterstützt Standalone- und Domain-Modi mit integrierten…
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5
Java-Bibliothek zum Erstellen und Extrahieren von Archiven (ZIP, TAR, JAR) mit Unterstützung für verschiedene Komprimierungsformate. Hinweis: Version…
 shoucheng3/asf__commons-io_cve-2021-29425_2-6
Java-Bibliothek, die Hilfsklassen für I/O-Operationen bereitstellt, einschließlich Stream-Implementierungen, Dateifiltern, Komparatoren und…
 homjxi0e/cve-2017-4490-
Experimenteller Proof-of-Concept, der die Manipulation von .bashrc mittels figlet demonstriert, um terminale Persistenz und…
 hello4r1end/patch_cve-2023-22809
Automatisiertes Bash-Skript zum Patchen von CVE-2023-22809 durch Installation der neuesten sudo-Version, wodurch eine lokale…
 guy2610/tough-cookie-patch-cve-2023-26136
RFC6265-konforme Cookie-Parsing- und CookieJar-Verwaltungsbibliothek für Node.js, mit CVE-2023-26136-Sicherheitspatch. Unterstützt Cookie-Erstellung,…
 alonisser/ralph
Ralph-Wiggum-Plugin-Implementierung, die nach dem Sicherheitspatch CVE-2025-54795 funktioniert
 trinadh465/external_lib_aosp10_r33_cve-2021-45960_cve-2021-46143-
C-Bibliothek für streamorientiertes XML-Parsing, die einen schnellen und konfigurierbaren Parser mit Unterstützung für benutzerdefinierte Handler und…
 almandev/sub-folderfetcher
Ein Skript zum Herunterladen eines bestimmten Vulhub-Repository-Ordners (kibana/CVE-2018-17246) von GitHub.
 gmh5225/hookmate
(Experimentell) Solidity-Komponenten und Utilities für die Uniswap-v4-Hook-Entwicklung