
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen

 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 idescriptor/idescriptor
Datenschutzorientiertes, quelloffenes und kostenloses Verwaltungstool für iDevices, geschrieben in Rust und Qt
 withsecureopensource/chainsaw
Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte
 yamato-security/hayabusa
Multithreaded-Windows-Ereignisprotokoll-Forensik-Zeitleistengenerator und Bedrohungsjagd-Tool mit vollständiger Sigma-Regelunterstützung, das…
 cisagov/malcolm
Containerisierte Netzwerk-Traffic-Analyse-Suite, die PCAP-, Zeek-Logs und Suricata-Warnungen für automatisierte Normalisierung, Anreicherung und…
 hasherezade/pe-bear
Reversing-Tool für Portable Executables mit einer benutzerfreundlichen GUI
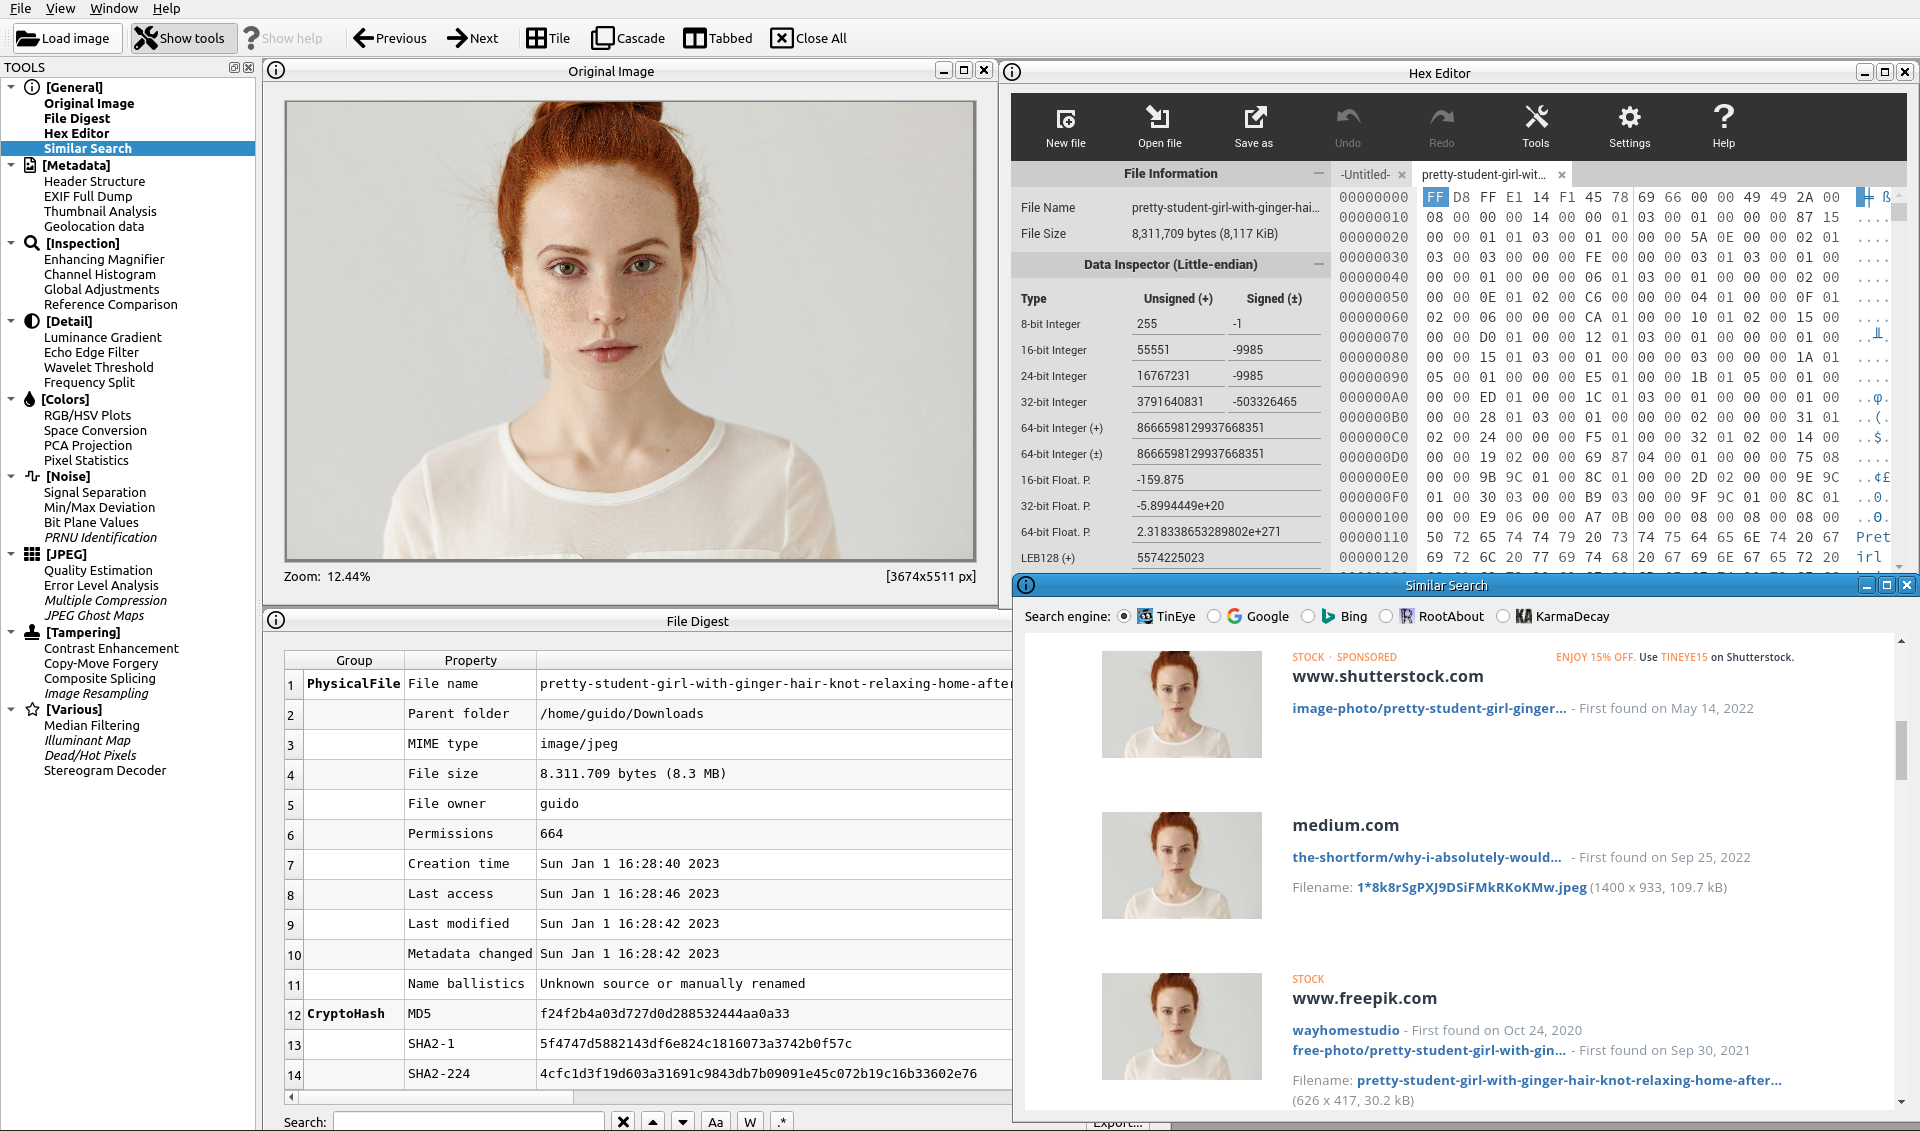 guidobartoli/sherloq
Ein Open-Source-Toolset für die digitale Bildforensik
 log2timeline/plaso
Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
 usarmyresearchlab/dshell
Dshell ist ein Framework für die forensische Netzwerkanalyse.
 b16f00t/whapa
Grafisches Forensik-Toolkit zum Parsen, Entschlüsseln und Extrahieren von WhatsApp-Daten von Android- und iOS-Geräten, einschließlich Google Drive-…
 fuzzysecurity/powershell-suite
Meine Gedanken zu PowerShell
 erocarrera/pefile
pefile ist ein Python-Modul zum Lesen und Bearbeiten von PE (Portable Executable)-Dateien.
sleuthkit/autopsyAutopsy® ist eine Plattform für digitale Forensik und eine grafische Oberfläche für The Sleuth Kit® sowie andere Werkzeuge der digitalen Forensik.…
 yeti-platform/yeti
Ihre tägliche Bedrohungsintelligenz
 rabbitstack/fibratus
Sicherheitssensor für Echtzeit-Bedrohungserkennung und -schutz







