
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen
 hellman/xortool
Ein Werkzeug zur Analyse von Multi-Byte-XOR-Chiffren.
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 juanceresa/sift-kg
Verwandle jede Sammlung von Dokumenten in einen Wissensgraphen. Extrahiere Entitäten und Beziehungen mittels LLM, dedupliziere mit deiner Zustimmung.…
 huskyhacks/pmat-labs
Labore für praktische Malware-Analyse & Triage
 wmal/linux-kodachi
Gehärtetes Debian-basiertes Datenschutz-Betriebssystem mit vorintegriertem Anonymisierungs-Stack (Tor, VPN, DNSCrypt), Anti-Forensik-Werkzeugen,…
 spieglt/whatfiles
Protokollieren, auf welche Dateien jeder Linux-Prozess zugreift.
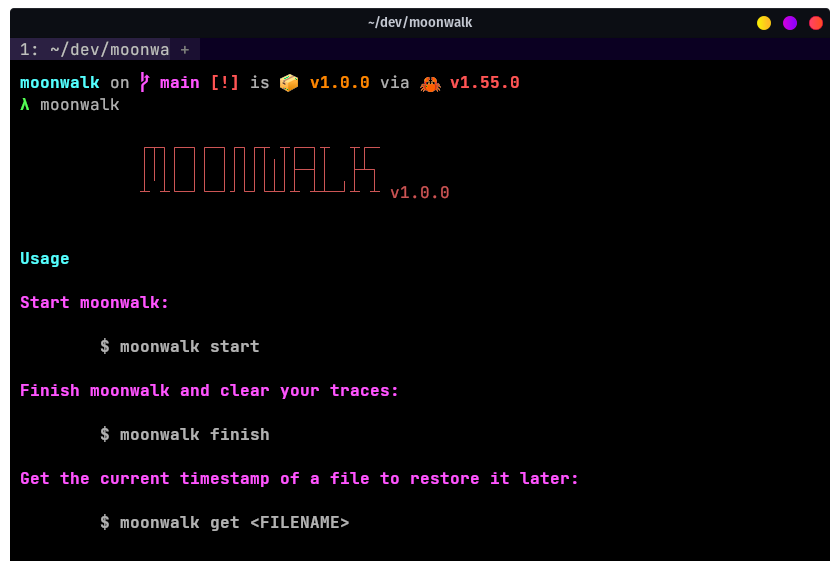 mufeedvh/moonwalk
Verbergen Sie Ihre Spuren bei der Linux-Exploitation, indem Sie keinerlei Spuren in Systemprotokollen und Dateisystem-Zeitstempeln hinterlassen.
 andrewrathbun/dfirartifactmuseum
Das Ziel dieses Repos ist es, Artefakte aus allen Versionen verschiedener Betriebssysteme zu archivieren und sie nach Typ zu kategorisieren. Dies…
 idaholab/malcolm
Malcolm ist eine leistungsstarke, leicht bereitzustellende Netzwerkverkehrsanalyse-Toolsuite für vollständige Paketerfassungsartefakte…
 nowsecure/fsmon
Dateisystem-Überwachungstool für Linux/Android iOS/macOS
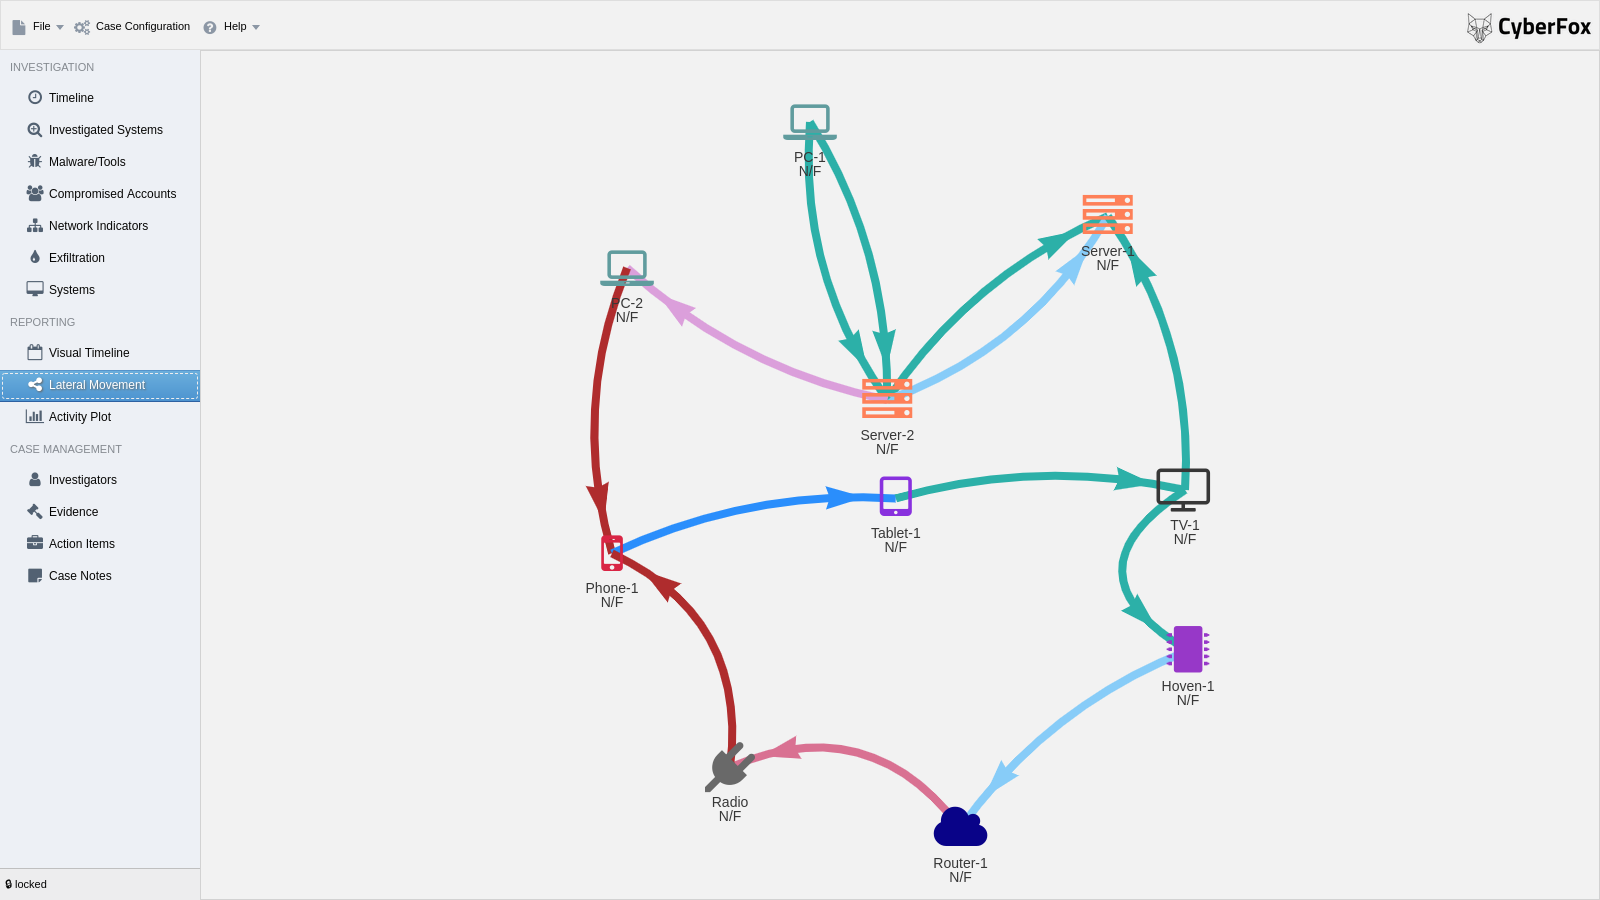 cyb3rfox/aurora-incident-response
Incident Response Dokumentation leicht gemacht. Entwickelt von Incident Respondern für Incident Responder.
 felixweyne/imaginaryc2
Imaginary C2 ist ein Python-Tool, das die verhaltensorientierte (Netzwerk-)Analyse von Malware unterstützen soll. Imaginary C2 hostet einen…
 gosecure/malboxes
Baut Windows-VMs zur Malware-Analyse, damit Sie es nicht selbst machen müssen.
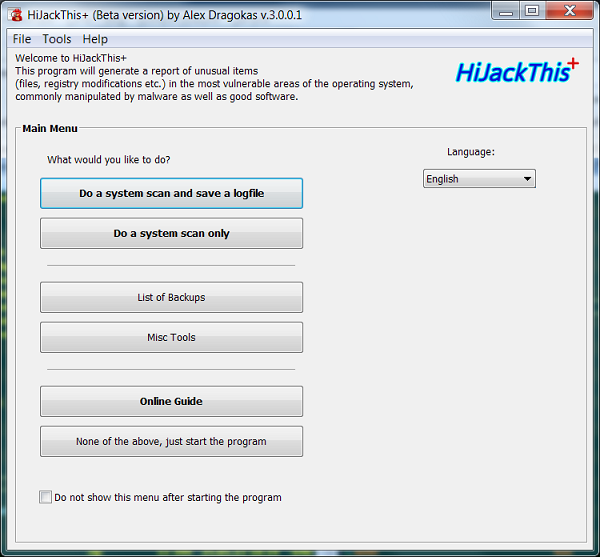 dragokas/hijackthis
Ein kostenloses Dienstprogramm, das Malware, Adware und andere Sicherheitsbedrohungen findet.
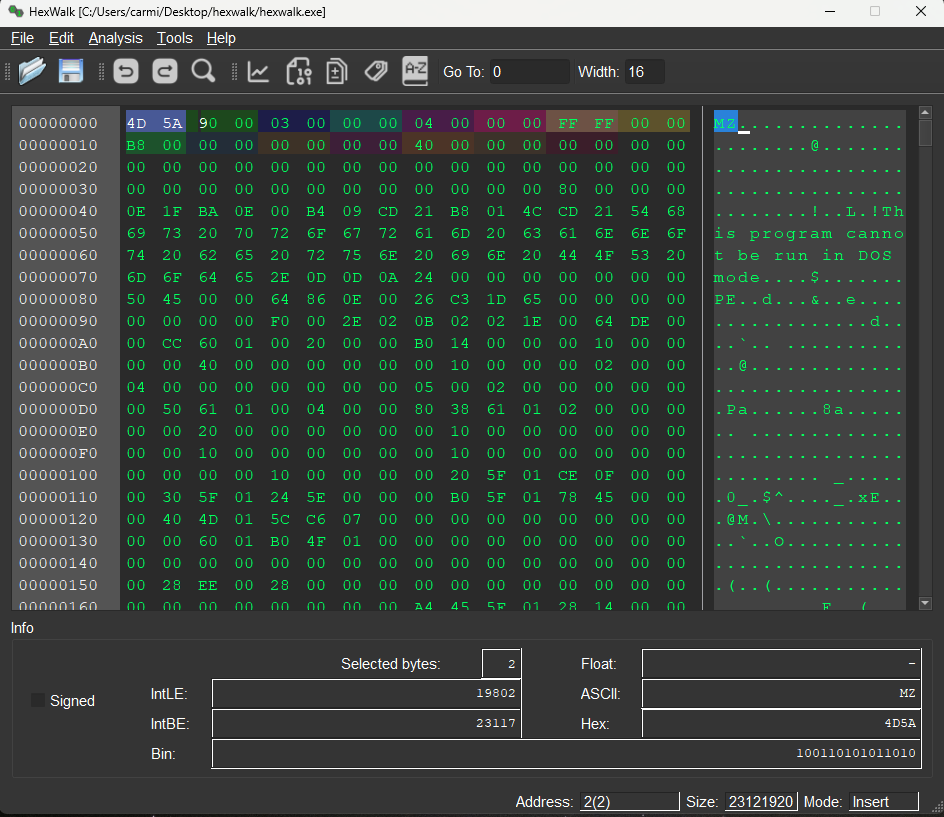 gcarmix/hexwalk
Hex Viewer/Editor/Analyzer kompatibel mit Linux/Windows/MacOS
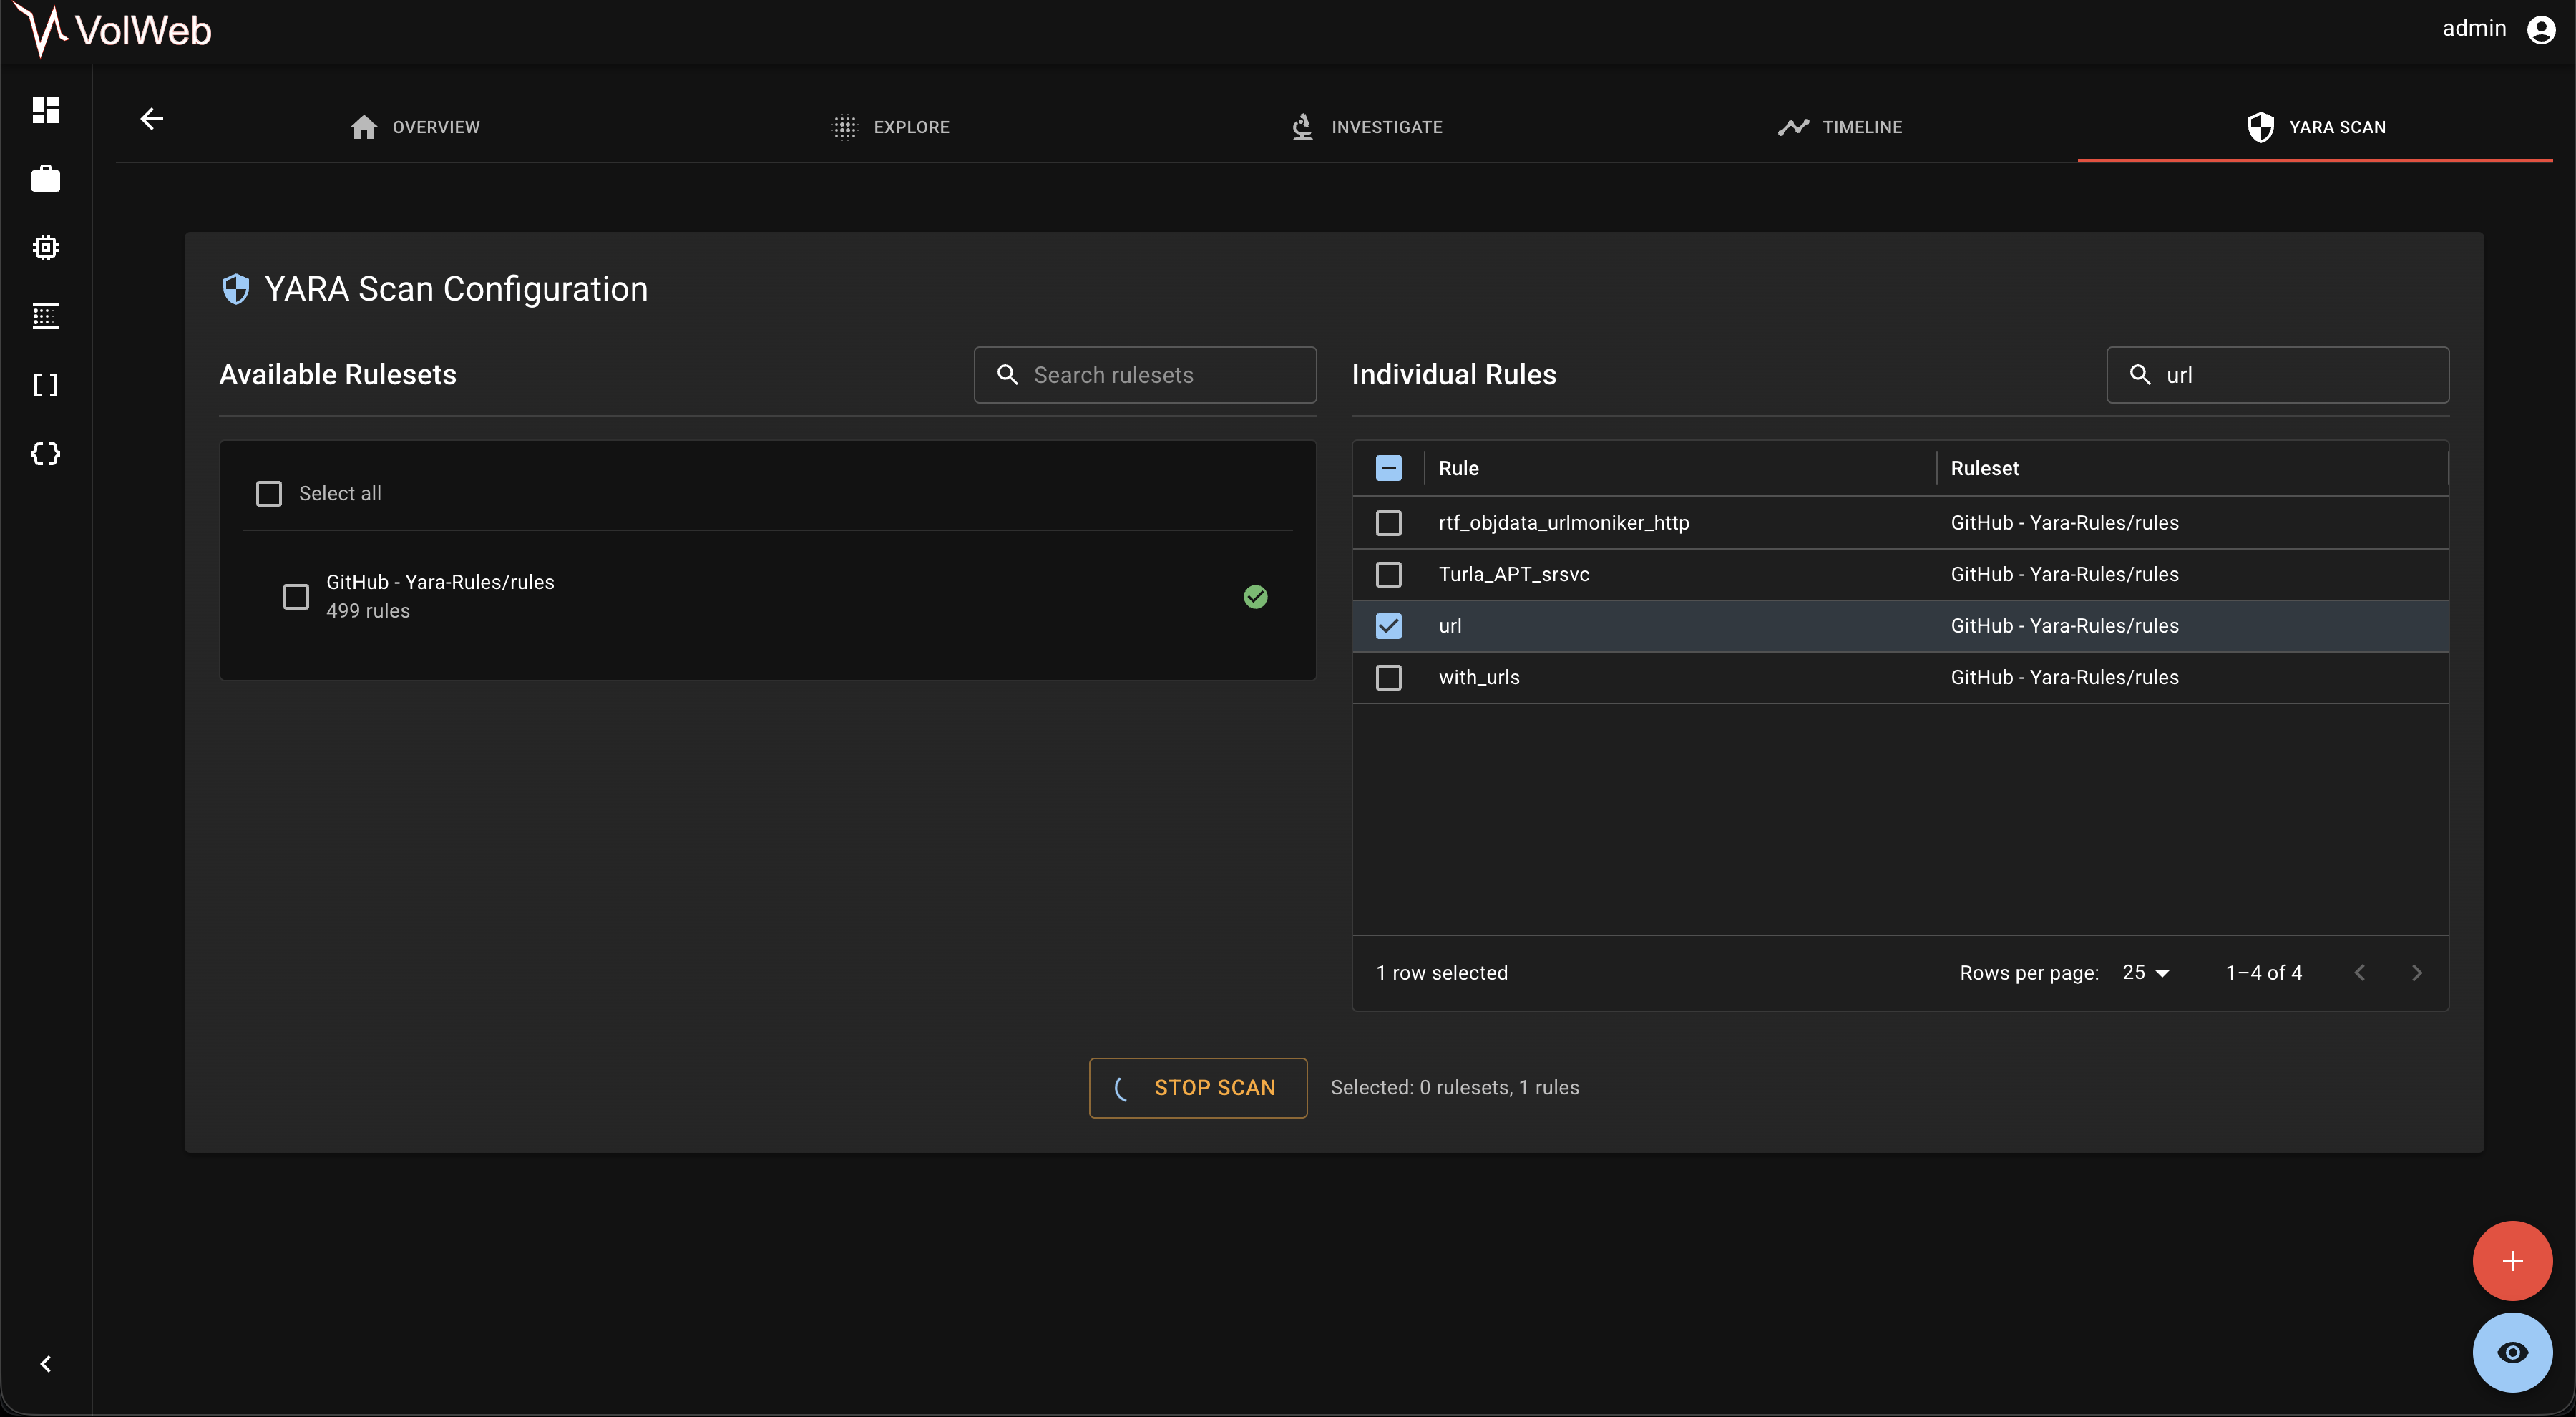 k1nd0ne/volweb
Eine zentralisierte und erweiterte Speicheranalyse-Plattform
 adamkadaban/ctfs
CTF Spickzettel + Writeups / Dateien für einige der Security CTFs, die ich gemacht habe.








