
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen

 withsecureopensource/chainsaw
Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
 jpr5/ngrep
ngrep ist wie GNU grep auf die Netzwerkebene angewendet. Es ist ein PCAP-basiertes Tool, mit dem Sie einen erweiterten regulären oder hexadezimalen…
 qg5casz/walletool
Extrahiert Kryptowährungs-Private-Keys und Adressen aus wallet.dat-Dateien für Bitcoin und Litecoin und ermöglicht so die Wiederherstellung von…
 moond4rk/hackbrowserdata
Extrahiert und entschlüsselt Browserdaten, unterstützt mehrere Datentypen, ausführbar auf verschiedenen Betriebssystemen (macOS, Windows, Linux).
 alessandroz/lazagne
Plattformübergreifendes Tool zur Wiederherstellung von Anmeldeinformationen, das gespeicherte Passwörter aus Browsern, E-Mail-Clients, Datenbanken,…
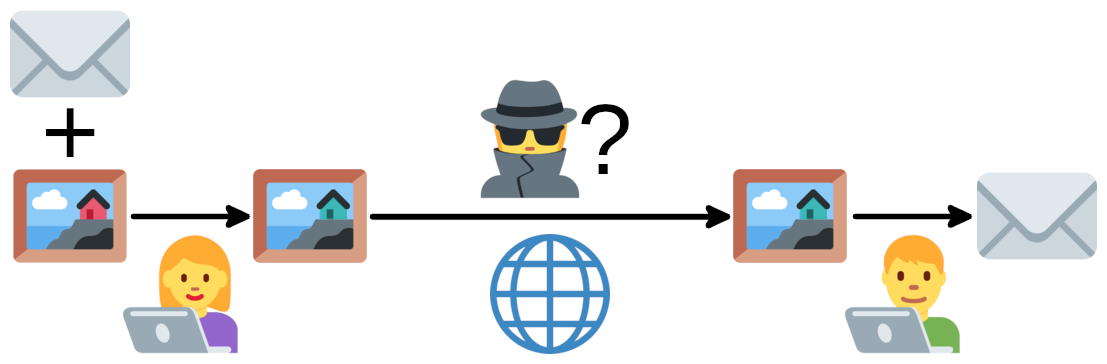 ragibson/steganography
Least Significant Bit Steganographie für Bitmap-Bilder (.bmp und .png), WAV-Sounddateien und Byte-Sequenzen. Einfache LSB-Steganalyse…
 emanuele-f/pcapdroid
Netzwerk-Monitor ohne Root, Firewall und PCAP-Dumper für Android
 fkie-cad/fact_core
Firmware-Analyse- und Vergleichstool
 odinglyn0/k2-cli
Die Analyse in die Steganalyse bringen.
 crypt0p3g/dpapi-toolkit
Legen Sie ein beliebiges Windows-DPAPI-Artefakt ab, und es identifiziert das Format und den exakten benötigten Master-Key und entschlüsselt dann,…
 ytisf/thezoo
Kuratierte Sammlung von echten Malware-Beispielen und Quellcode für die Ausbildung in Malware-Analyse und Forschung, mit einer organisierten…
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Use-After-Free-Race-Condition in Windows Push Notifications (WpnService). Patch-Diff, Root-Cause-Analyse, TOCTOU-Labor,…

 christophe.duvernois/usb-spy
Fängt USB-Massenspeicherverkehr auf Block- und Dateiebene ab und analysiert ihn, emuliert USB-Geräte und unterstützt benutzerdefinierte Python-Stubs…
 jeeberrr/honeypot-stuff
Dinge wie Malware-Analyseberichte über Dinge, die ich von meinem Honeypot abgefangen habe
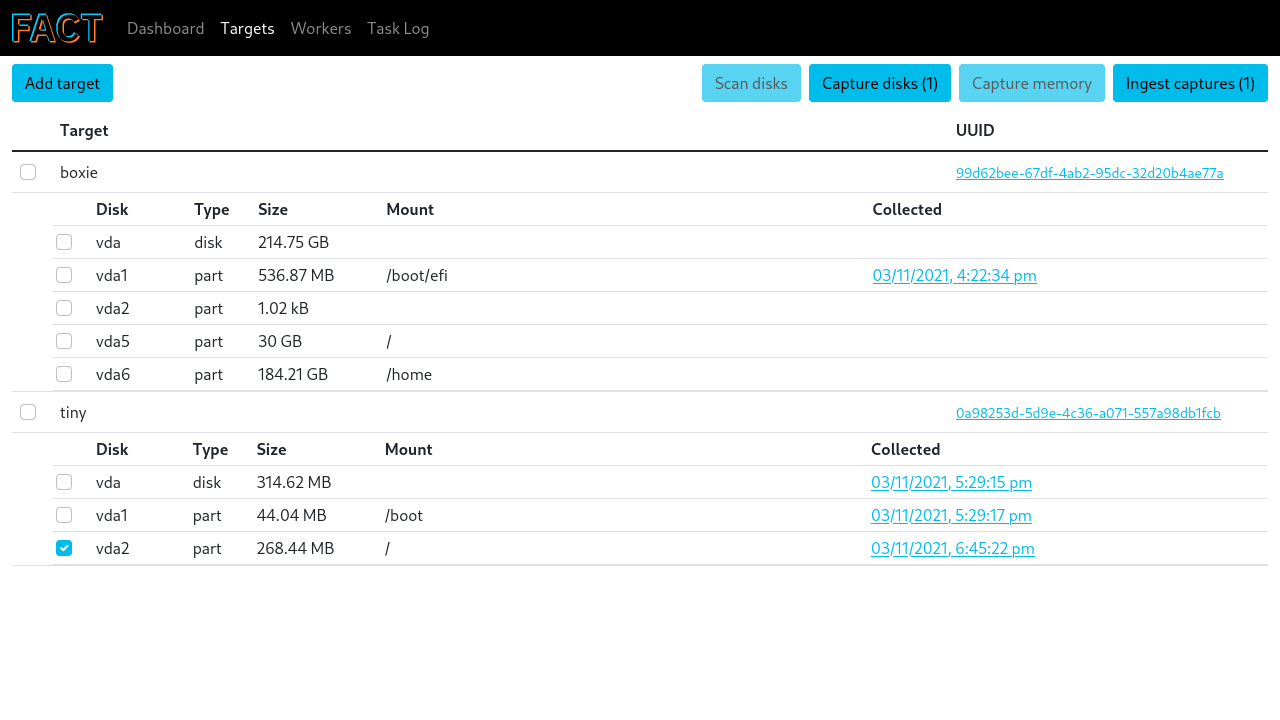 unicornunicode/fact
Sammelt, verarbeitet und visualisiert forensische Daten aus Cloud- und lokalen Maschinenclustern für Incident Response und digitale Ermittlungen.
 themittenmac/truetree
Ein Kommandozeilenwerkzeug für eine pstree-ähnliche Ausgabe auf macOS mit zusätzlichen PID-Erfassungsfähigkeiten
 google/grr
Remote Live Forensics und Incident Response Framework mit Python-Agent zur Sammlung forensischer Daten von Endpunkten, einschließlich Speicher-,…








