
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
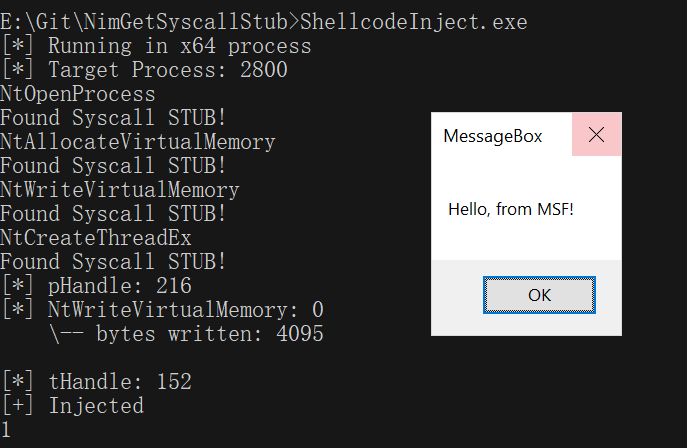
 s3cur3th1ssh1t/nimgetsyscallstub
Extrahiert dynamisch frische Syscall-Stubs aus ntdll.dll, um signaturbasierte Erkennung zu umgehen, mit einer Shellcode-Ausführungsvorlage für…
 t94j0/satellite
einfach zu verwendendes Payload-Hosting
 rasta-mouse/crystal-loaders
Eine kleine Sammlung von Crystal Palace PIC-Loadern, die für die Verwendung mit Cobalt Strike entwickelt wurden.
 tyranid/blackhat-usa-2022-demos
Demos für den Blackhat-USA-2022-Vortrag „Taking Kerberos to the Next Level"
 retme7/cve-2014-7911_poc
Lokaler Root-Exploit für Nexus5 Android 4.4.4 (KTU84P)
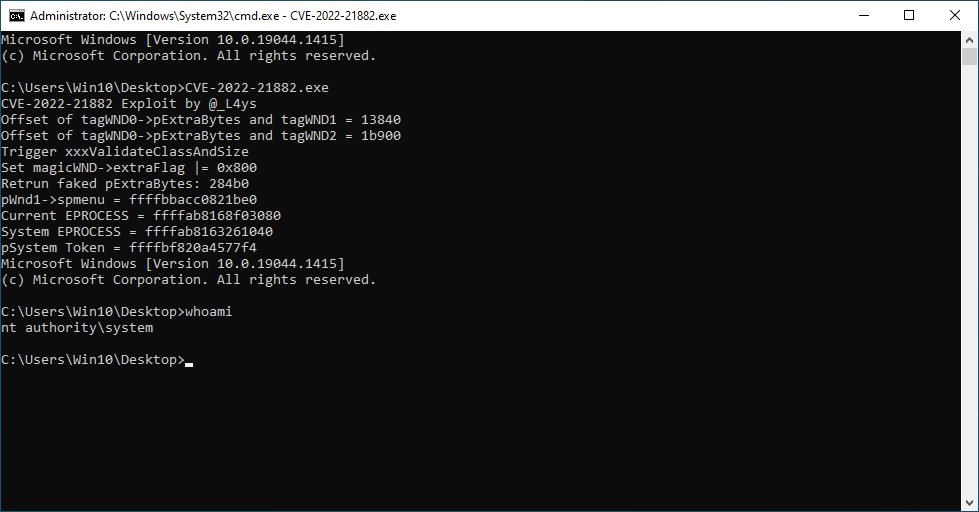 l4ys/cve-2022-21882
Proof-of-Concept-Exploit für CVE-2022-21882, eine Win32k-Privilegienausweitungsschwachstelle, die Windows 10 21H2 betrifft und die Eskalation von…
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) Microsoft Windows TCP/IP-Schwachstellenerkennungslogik und -regel
 kudaes/dumpy
Offene Handles wiederverwenden, um LSASS dynamisch zu dumpen.
 synacktiv/dcomillusionist
DCOM In-Memory- und dateilose Laterale-Bewegungstechniken durch .Net-Deserilization
 dinosn/mikrotrick-poc
CVE-2026-67276 RouterOS SSH-Public-Key-Authentifizierung-Bypass-Labor-PoC
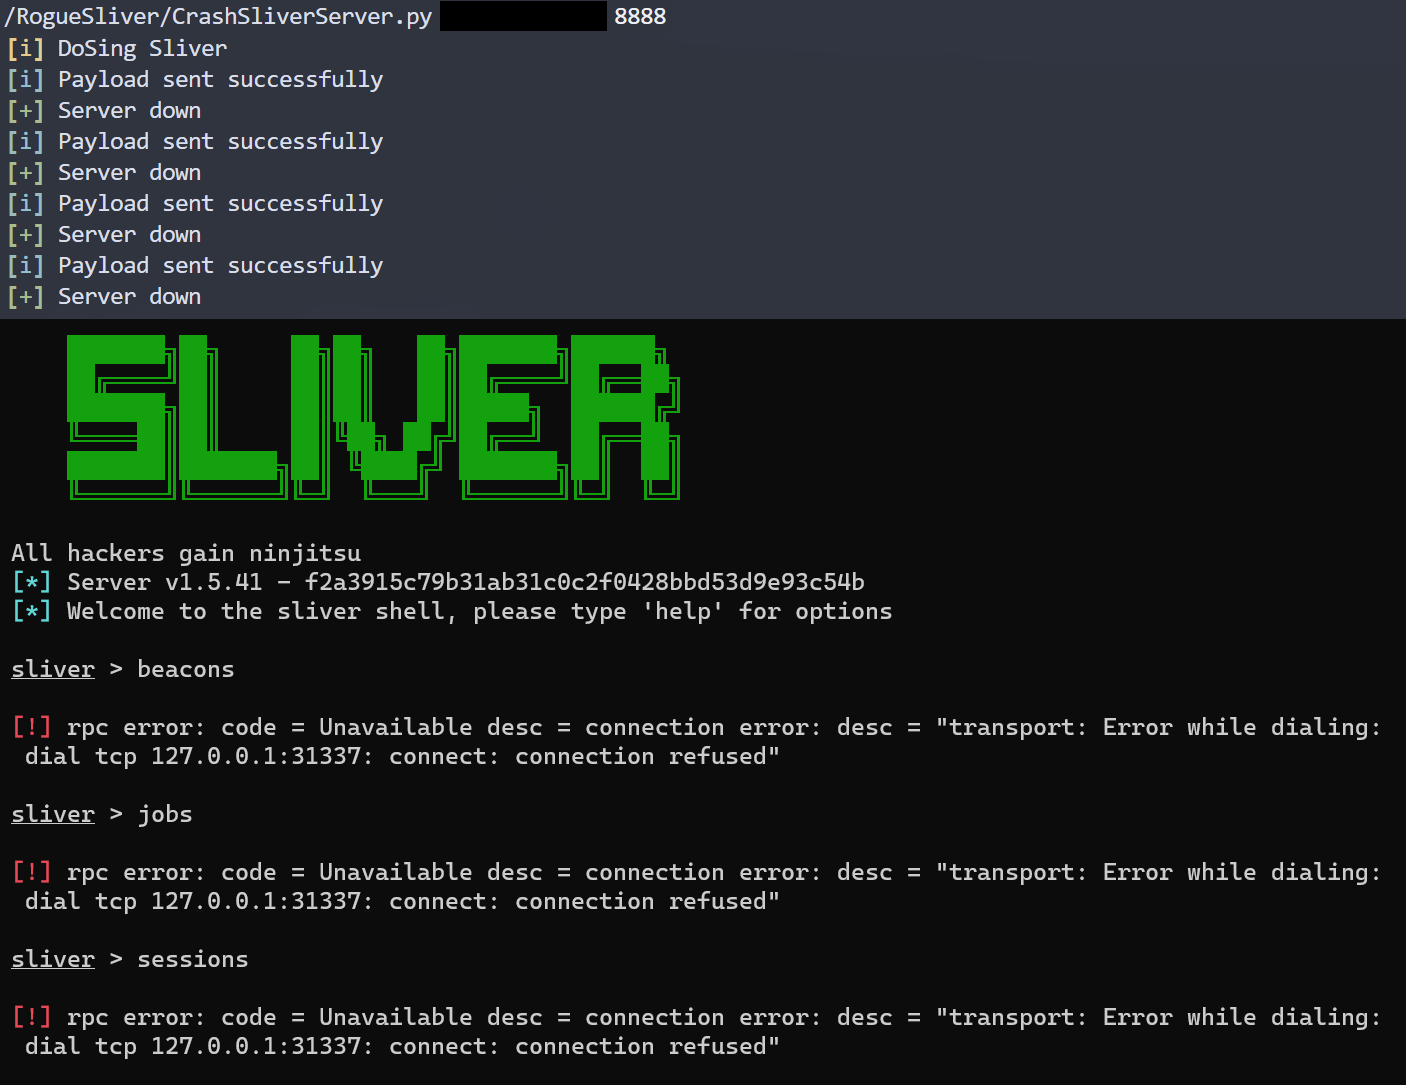 ace-responder/roguesliver
Eine Sammlung von Werkzeugen zur Störung von Kampagnen, die das Sliver-C2-Framework nutzen.
 d4vinci/clickjacking-tester
Ein Python-Skript, das prüfen soll, ob eine Website anfällig für Clickjacking ist, und einen PoC erstellt.
 cobbr/elite
Elite ist die clientseitige Komponente des Covenant-Projekts. Covenant ist ein .NET-Command-and-Control-Framework, das darauf abzielt, die…
 1n3/httpoxyscan
HTTPoxy Exploit Scanner von 1N3 @CrowdShield
 horizon3ai/cve-2022-47966
Proof-of-concept-Exploit für CVE-2022-47966, eine Pre-Authentication-Remote-Code-Execution-Schwachstelle in mehreren ManageEngine-Produkten durch…
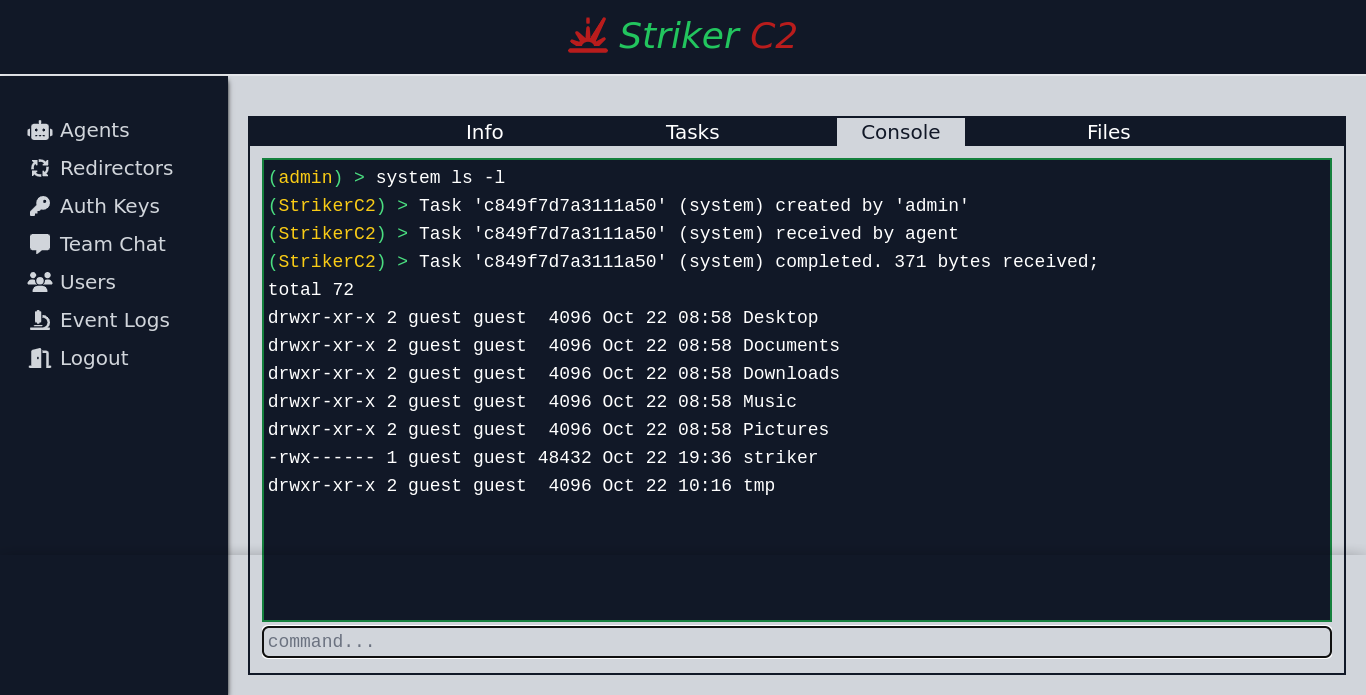 4g3nt47/striker
Multi-Operator-C2-Framework mit nativen C- und Python-Agenten, HTTP(S)-Kanälen, asynchronem Tasking und einer reaktiven Weboberfläche für…
 ynwarcs/cve-2025-21298
Proof of Concept & Details für CVE-2025-21298
 senzee1984/micr0_shell
micr0shell ist ein Python-Skript, das dynamisch Windows X64 PIC Null-Free Reverse-Shell-Shellcode generiert.








