
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
 s3cur3th1ssh1t/nimsyscallpacker
Packt C#-Assemblies, PE-Dateien oder Shellcode in verschlüsselte Nim-Binärdateien mit erweiterten Verschleierungsfunktionen, einschließlich…
 ergrelet/themida-unmutate
Statischer Deobfuscator für die mutationsbasierte Verschleierung von Themida, WinLicense und Code Virtualizer 3.x.
 connormcgarr/littlecorporal
LittleCorporal: Ein automatischer Maldoc-Generator in C#
 lucasfrag/kali-linux-tools-interface
Graphische Weboberfläche, entwickelt, um die Nutzung von Sicherheitsinformationstools zu erleichtern.
 alt3kx/cve-2021-21985_poc
PoC-Exploit und NSE-Scanner für CVE-2021-21985, eine vCenter Server RCE-Schwachstelle im vSAN Health Check Plugin, mit manuellen Ausnutzungsschritten…
 darknavysecurity/poc
Kuratierte Proof-of-Concept-Exploits für reale CVEs, die iOS, macOS, Chrome Renderer und Steam-Clients betreffen, mit versionsspezifischen Zielen und…
 nccgroup/tpmgenie
TPM Genie ist ein I2C-Bus-Interposer für diskrete Trusted Platform Modules
 kudaes/split
Wenden Sie einen Teile-und-herrsche-Ansatz an, um EDRs zu umgehen.
 bishopfox/cve-2023-3519
RCE-Exploit für CVE-2023-3519
 enelg52/kittystager
KittyStager ist ein einfacher Stage-0-C2. Es besteht aus einem Webserver, der den Shellcode hostet, und einem Implantat, genannt Kitten. Der Zweck…
 bonsaiviking/nfspy
NFS-Client mit ID-Spoofing
 v4bel/zapscape
PoC-Exploit für CVE-2026-64561, eine Use-after-Free-Schwachstelle in der KVM/x86-Shadow-MMU, die einen Guest-to-Host-Escape mit…
 netspooky/scare
Ein Multi-Arch-Assembly-REPL und Emulator für deine Kommandozeile.
 ioactive/laf
Dieses Projekt soll eine Reihe von Werkzeugen bereitstellen, um LoRaWAN-Pakete zu erstellen, zu parsen, zu senden, zu analysieren und zu knacken, um…
 gpoulios/ropinjector
Patchen von ROP-codierten Shellcodes in PEs
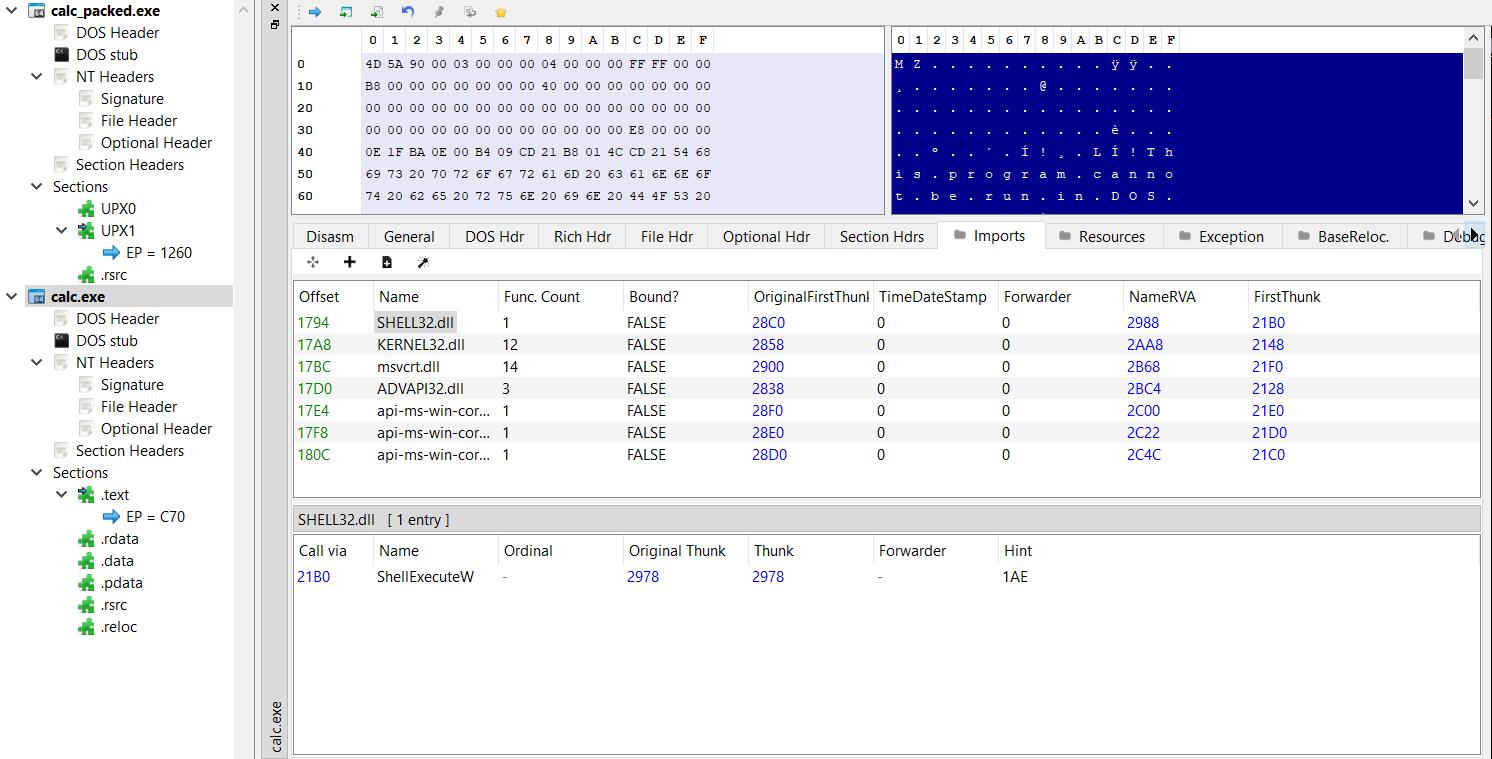 senzee1984/inflativeloading
Konvertieren Sie dynamisch eine nicht verwaltete EXE- oder DLL-Datei in PIC-Shellcode, indem Sie einen Shellcode-Stub voranstellen.
 ropfuscator/ropfuscator
ROPfuscator ist ein feinkörniges Code-Obfuskations-Framework für C/C++-Programme, das ROP (Return-Oriented Programming) verwendet.








