
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 0x4ndy/cve-2021-4034-poc
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle in pkexec von polkit, die es unprivilegierten Benutzern…
 devoteam-cybertrust/cve-2013-3319
metasploit-Modul für CVE-2013-3319 / SAP-Sicherheitshinweis 1816536
 spiralbl0ck/cve-2016-2338-nday
CVE-2016-2338 Use-after-free nday vollständiger Exploit
 babyteam1024/cve-2018-2628
Exploit für CVE-2018-2628, eine Java-Deserialisierungsschwachstelle in Oracle WebLogic Server, die Remote-Code-Ausführung ermöglicht.
 joffr3y/polkit-cve-2021-4034-hlp
Polkit CVE-2021-4034-Ausnutzung in einer Hochsprache
 abdurahmon3236/-cve-2024-31211
# Metasploit-Modul, das eine WordPress-Deserialisierungsschwachstelle (CVE-2024-31211) in WP_HTML_Token ausnutzt, um Remote-Code-Ausführung zu…
 totallynotahaxxer/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalation in pkexec, implementiert in Go.
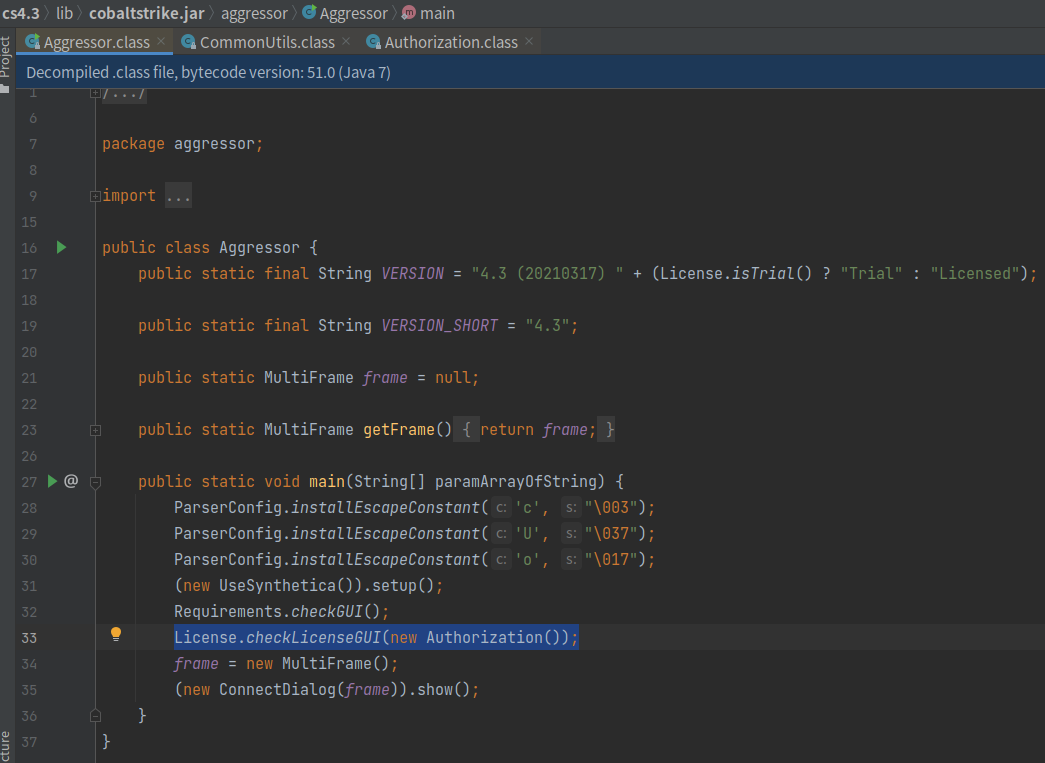 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike 4.5 Version geknackt, Entfernung der Checksum8-Eigenschaften, Umgehung von BeaconEye, Behebung von Stage-Leck durch fehlerhafte Pfade,…
 null0b/cve-2021-4034
Exploit für CVE-2021-4034 (PwnKit), der über pkexec Rechte auf Root erhöht und eine einfache Shell-Ausführung ermöglicht.
 7043mcgeep/cve-2017-8890-msf
Für Metasploit-Pull-Request
 ox1111/jailbreak-ios12
OS 12.0 & 12.1.2 - Jailbreak mit CVE-2019-6225
 ownouwa/cve-2024-23113-poc
CVE-2024-23113 ist eine Schwachstelle, die im Linux-Kernel entdeckt wurde. Sie gehört zur Kategorie der Schwachstellen zur beliebigen Codeausführung…
 xfer0/cve-2017-9791
Metasploit-Modul für die Remote-Code-Execution-Sicherheitslücke CVE-2017-9791 in Apache Struts
 nanaao/dirtypipe-exploit
Dirty Pipe (CVE-2022-0847) PoC, das eine SUID-Binärdatei entführt, um. eine Root-Shell zu starten. (und versucht, die beschädigte Binärdatei…
 rakhithjk/cve-2022-30333
Erzeugt schädliche RAR-Archive, die eine Path-Traversal-Schwachstelle in unRAR ausnutzen, um Dateien an beliebigen Orten zu platzieren, demonstriert…
 b1nhack/cve-2017-7184
CVE-2017-7184 exp
 jjjjjjjj987/cve-2023-45866-py
Python-basierter Proof-of-Concept für CVE-2023-45866, eine Bluetooth-Schwachstelle, der Exploitation-Techniken für Sicherheitsforschung und -tests…
 s-retlaw/l4s_poc
Log4Shell (Cve-2021-44228) Proof Of Concept








