
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen

 nccgroup/winpayloads
Nicht erkennbare Windows-Payload-Generierung
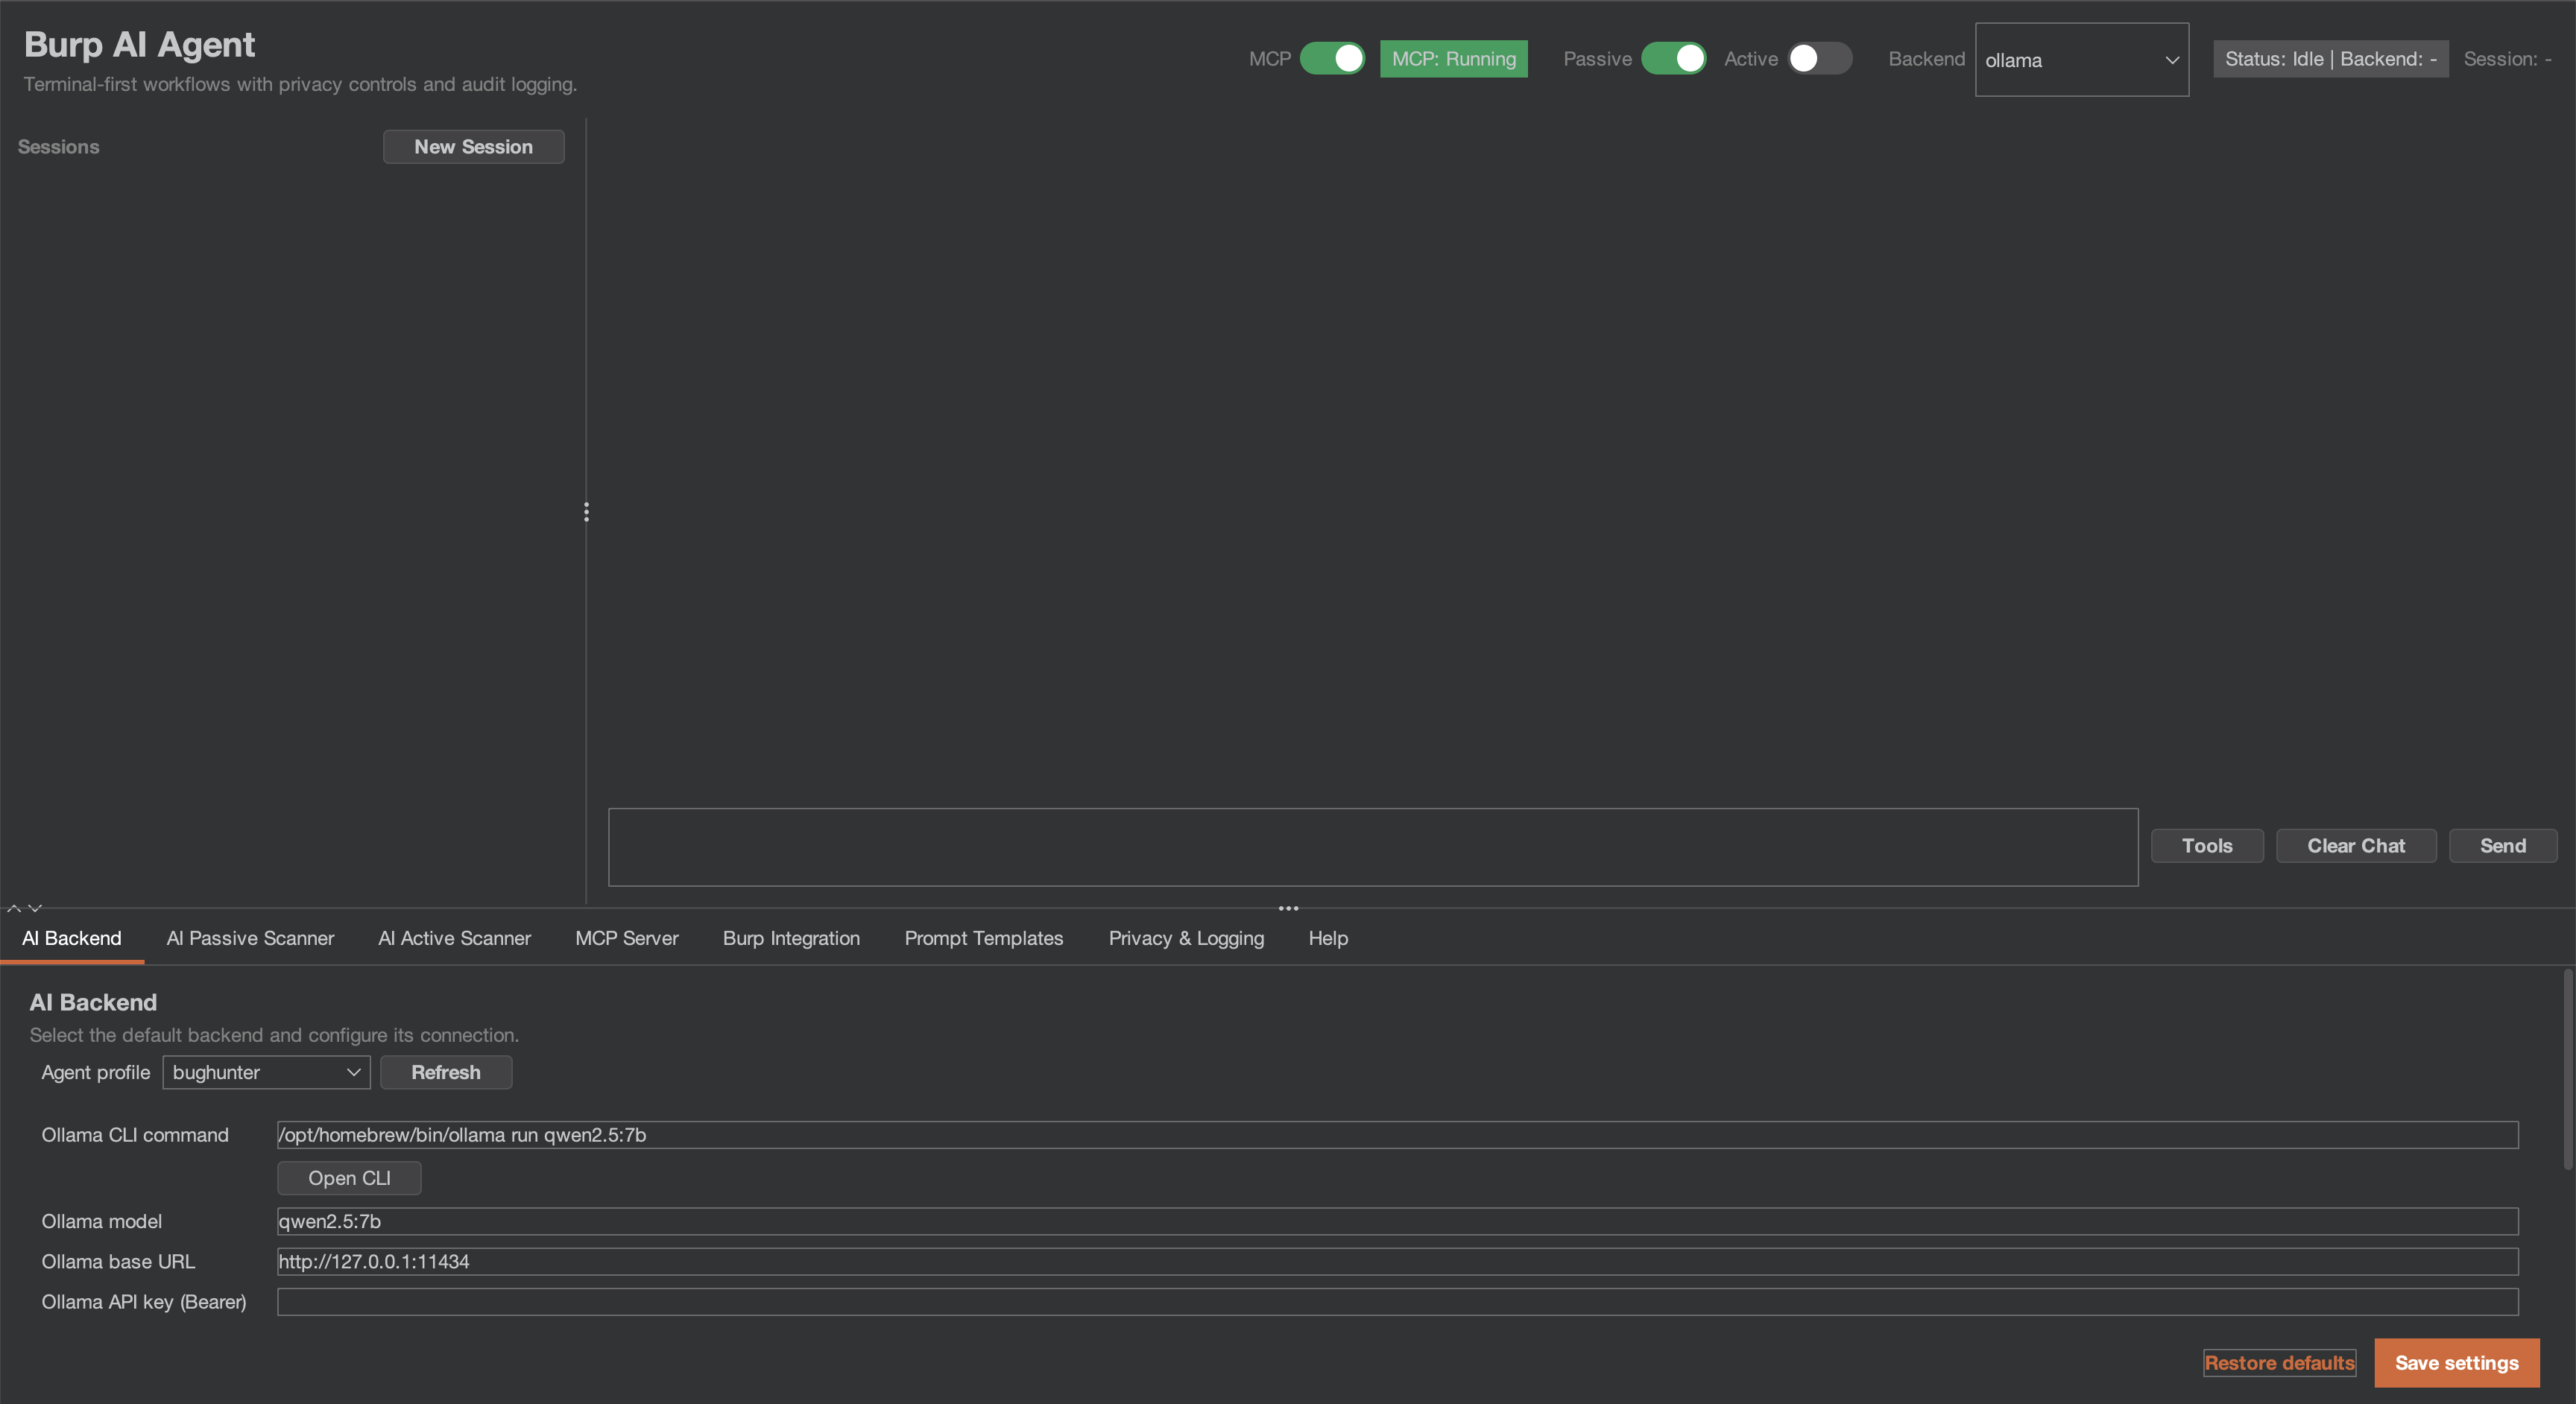 six2dez/burp-ai-agent
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more
 klezvirus/inceptor
Vorlagengesteuertes AV/EDR-Umgehungs-Framework
 windowsexploits/exploits
Kuratierte Sammlung kompilierter und getesteter Windows-Exploits, die gebrauchsfertige Binärdateien und Skripte für Sicherheitstests und Forschung…
 cn33liz/p0wnedshell
PowerShell Runspace Post-Exploitation-Toolkit
 govolution/avet
Antivirus-Umgehungstool
 vulnerscom/getsploit
Durchsuchen und Herunterladen öffentlicher Exploits aus der Vulners-Datenbank — online oder vollständig offline über einen lokalen SQLite-FTS5-Index.
 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
 nil0x42/phpsploit
Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert
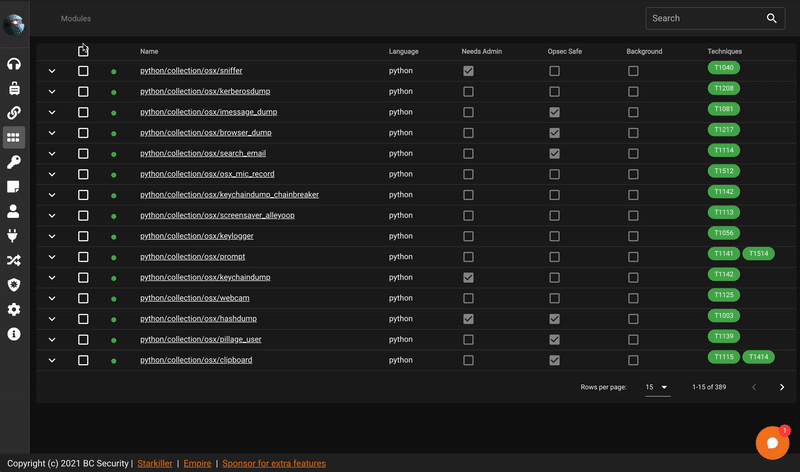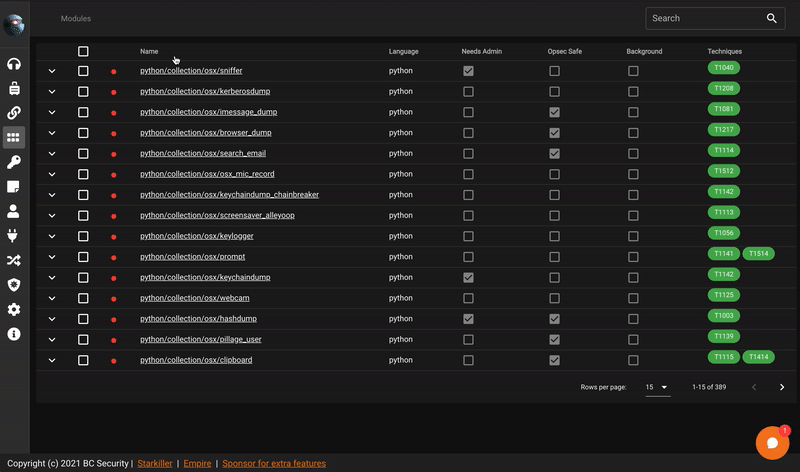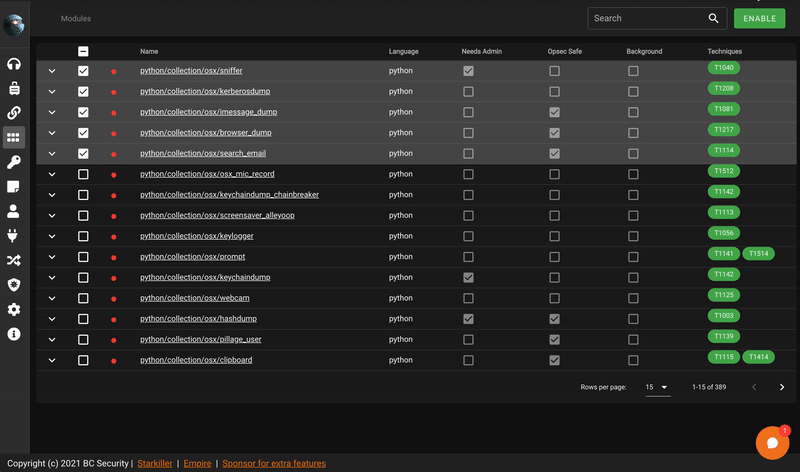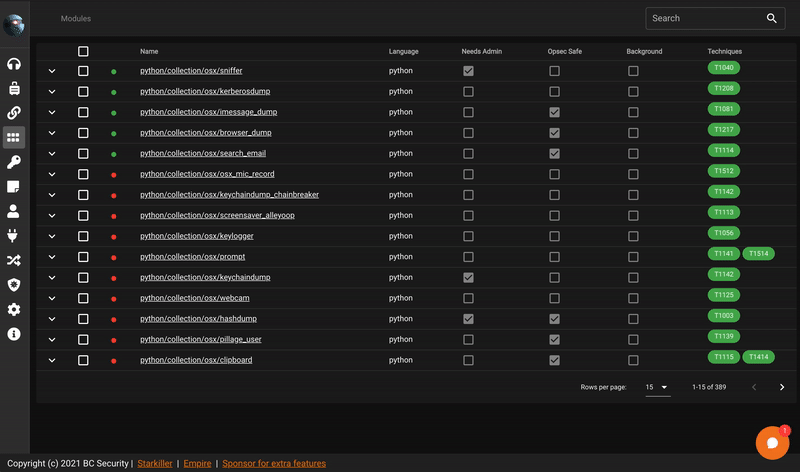 bc-security/starkiller
Starkiller ist ein Frontend für PowerShell Empire.
 xaitax/sploitscan
Aggregiert CVE-Details, Exploit-Datenbanken und EPSS-Scores mit KI-Risikobewertung und Import von Schwachstellenscannern für priorisiertes Patchen.
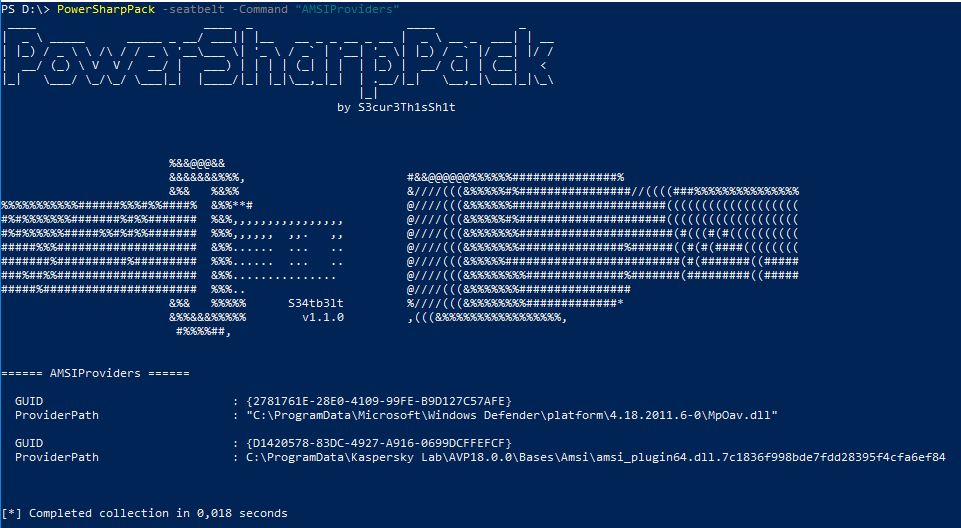 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…
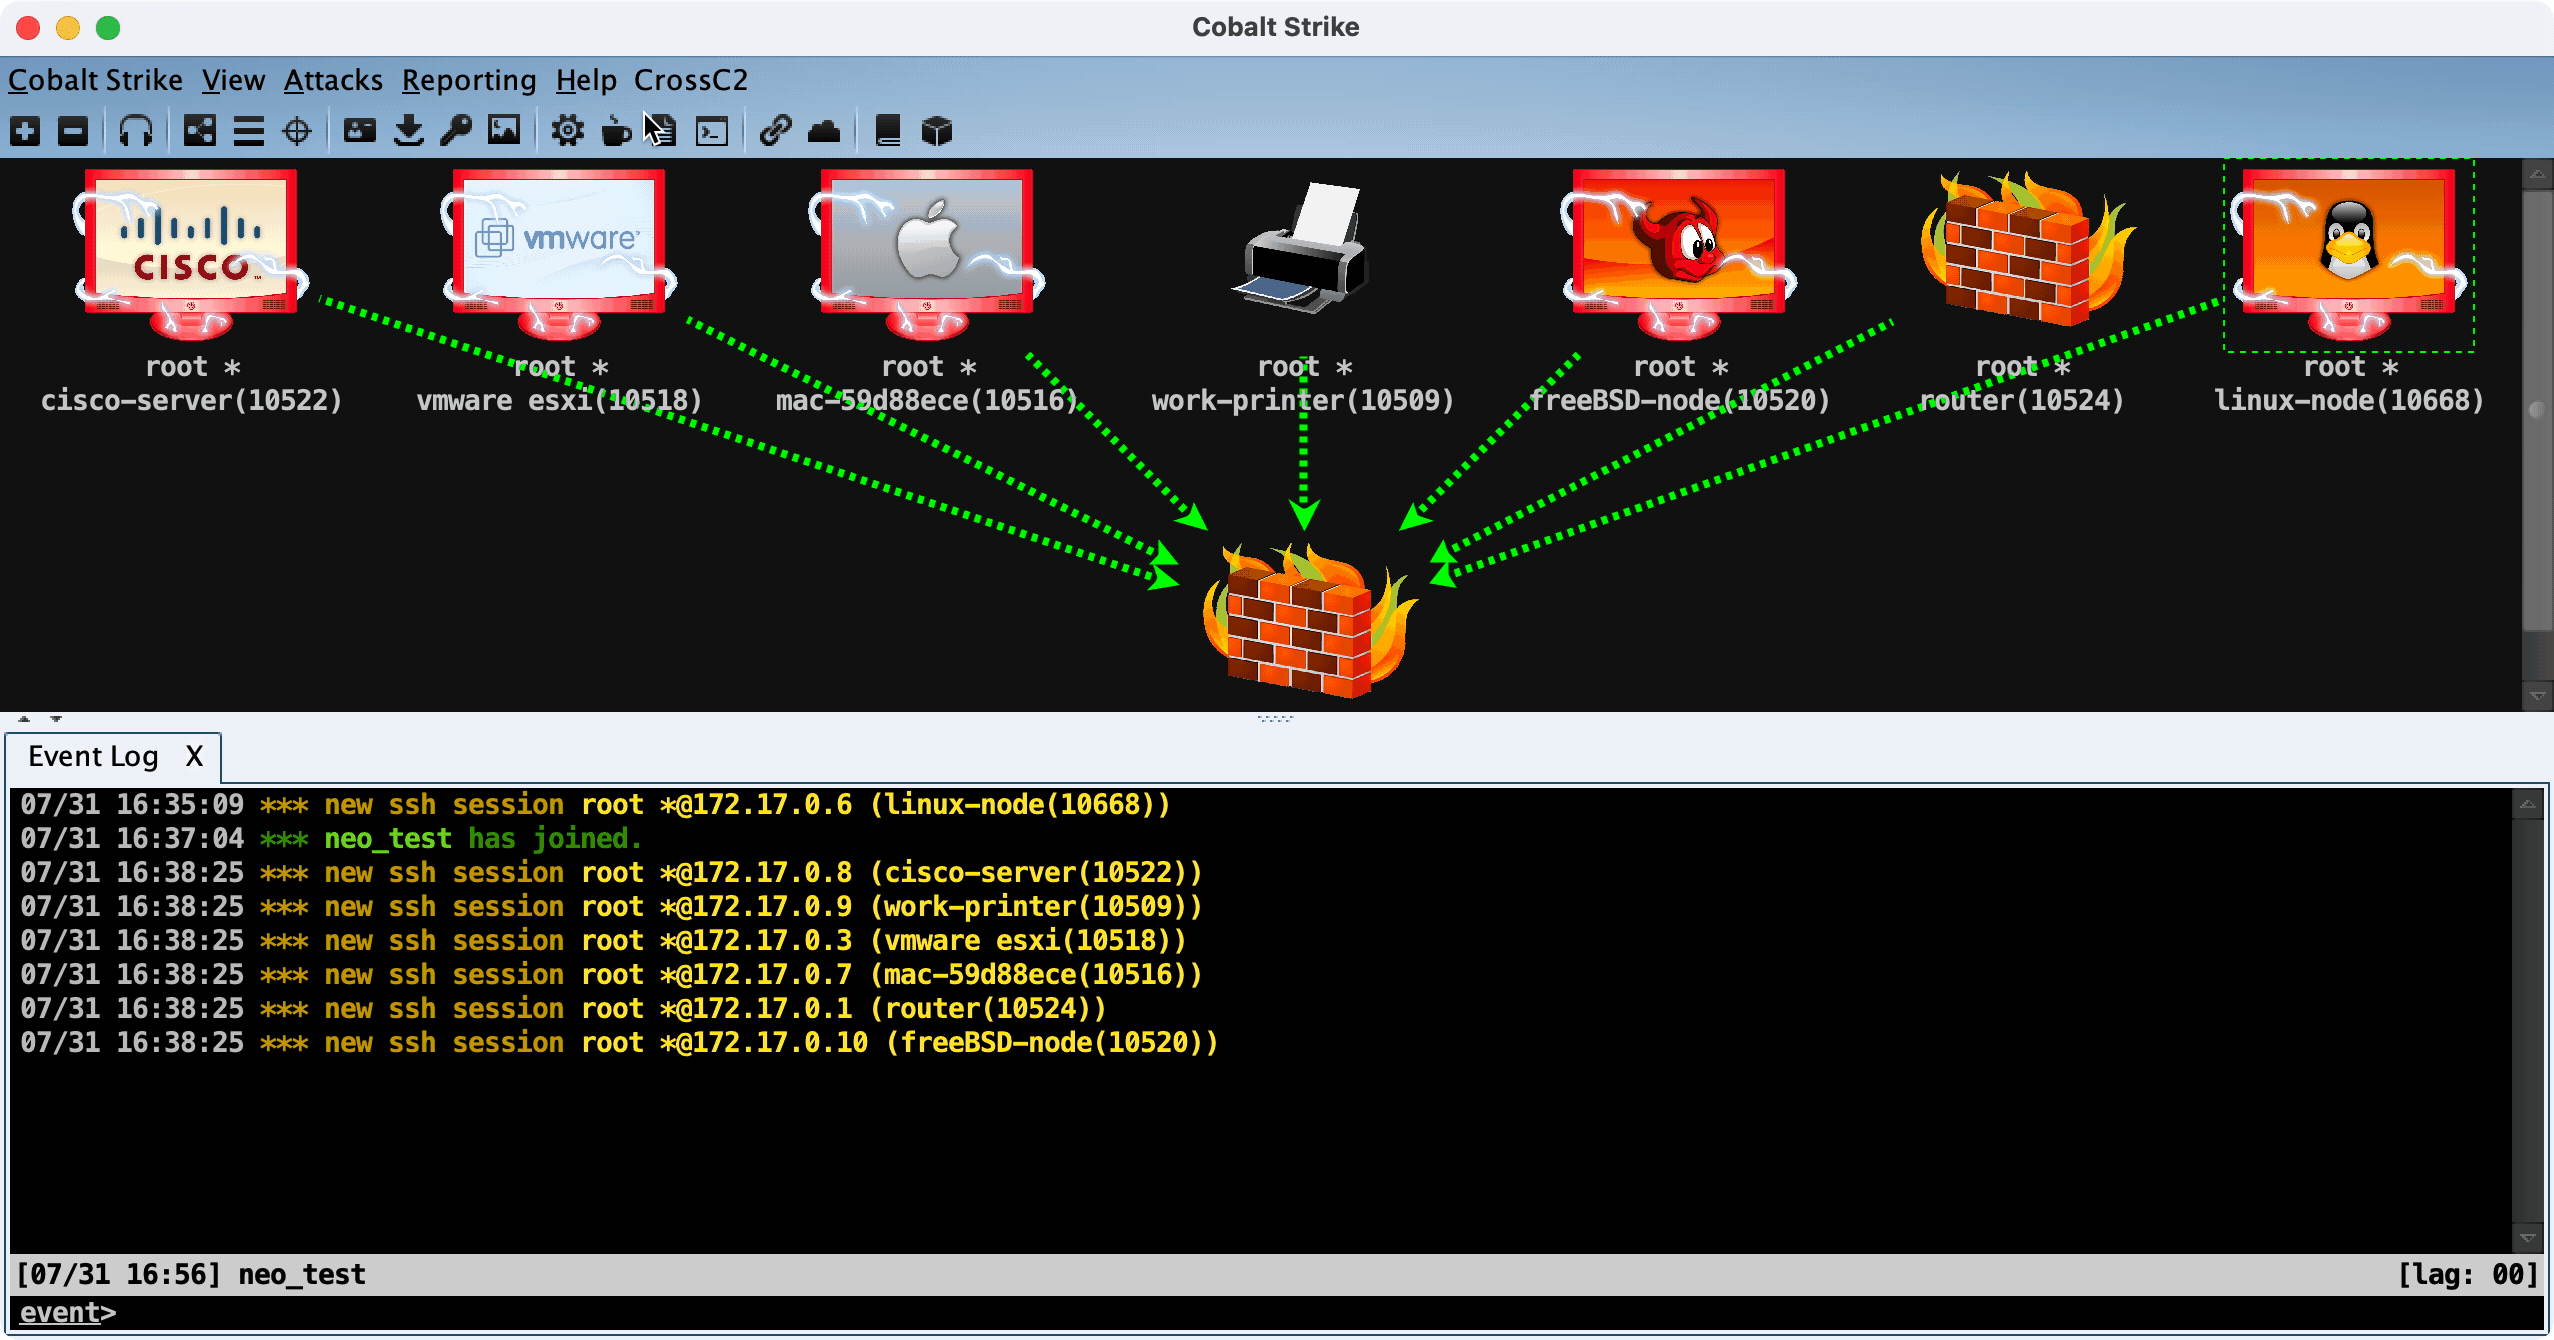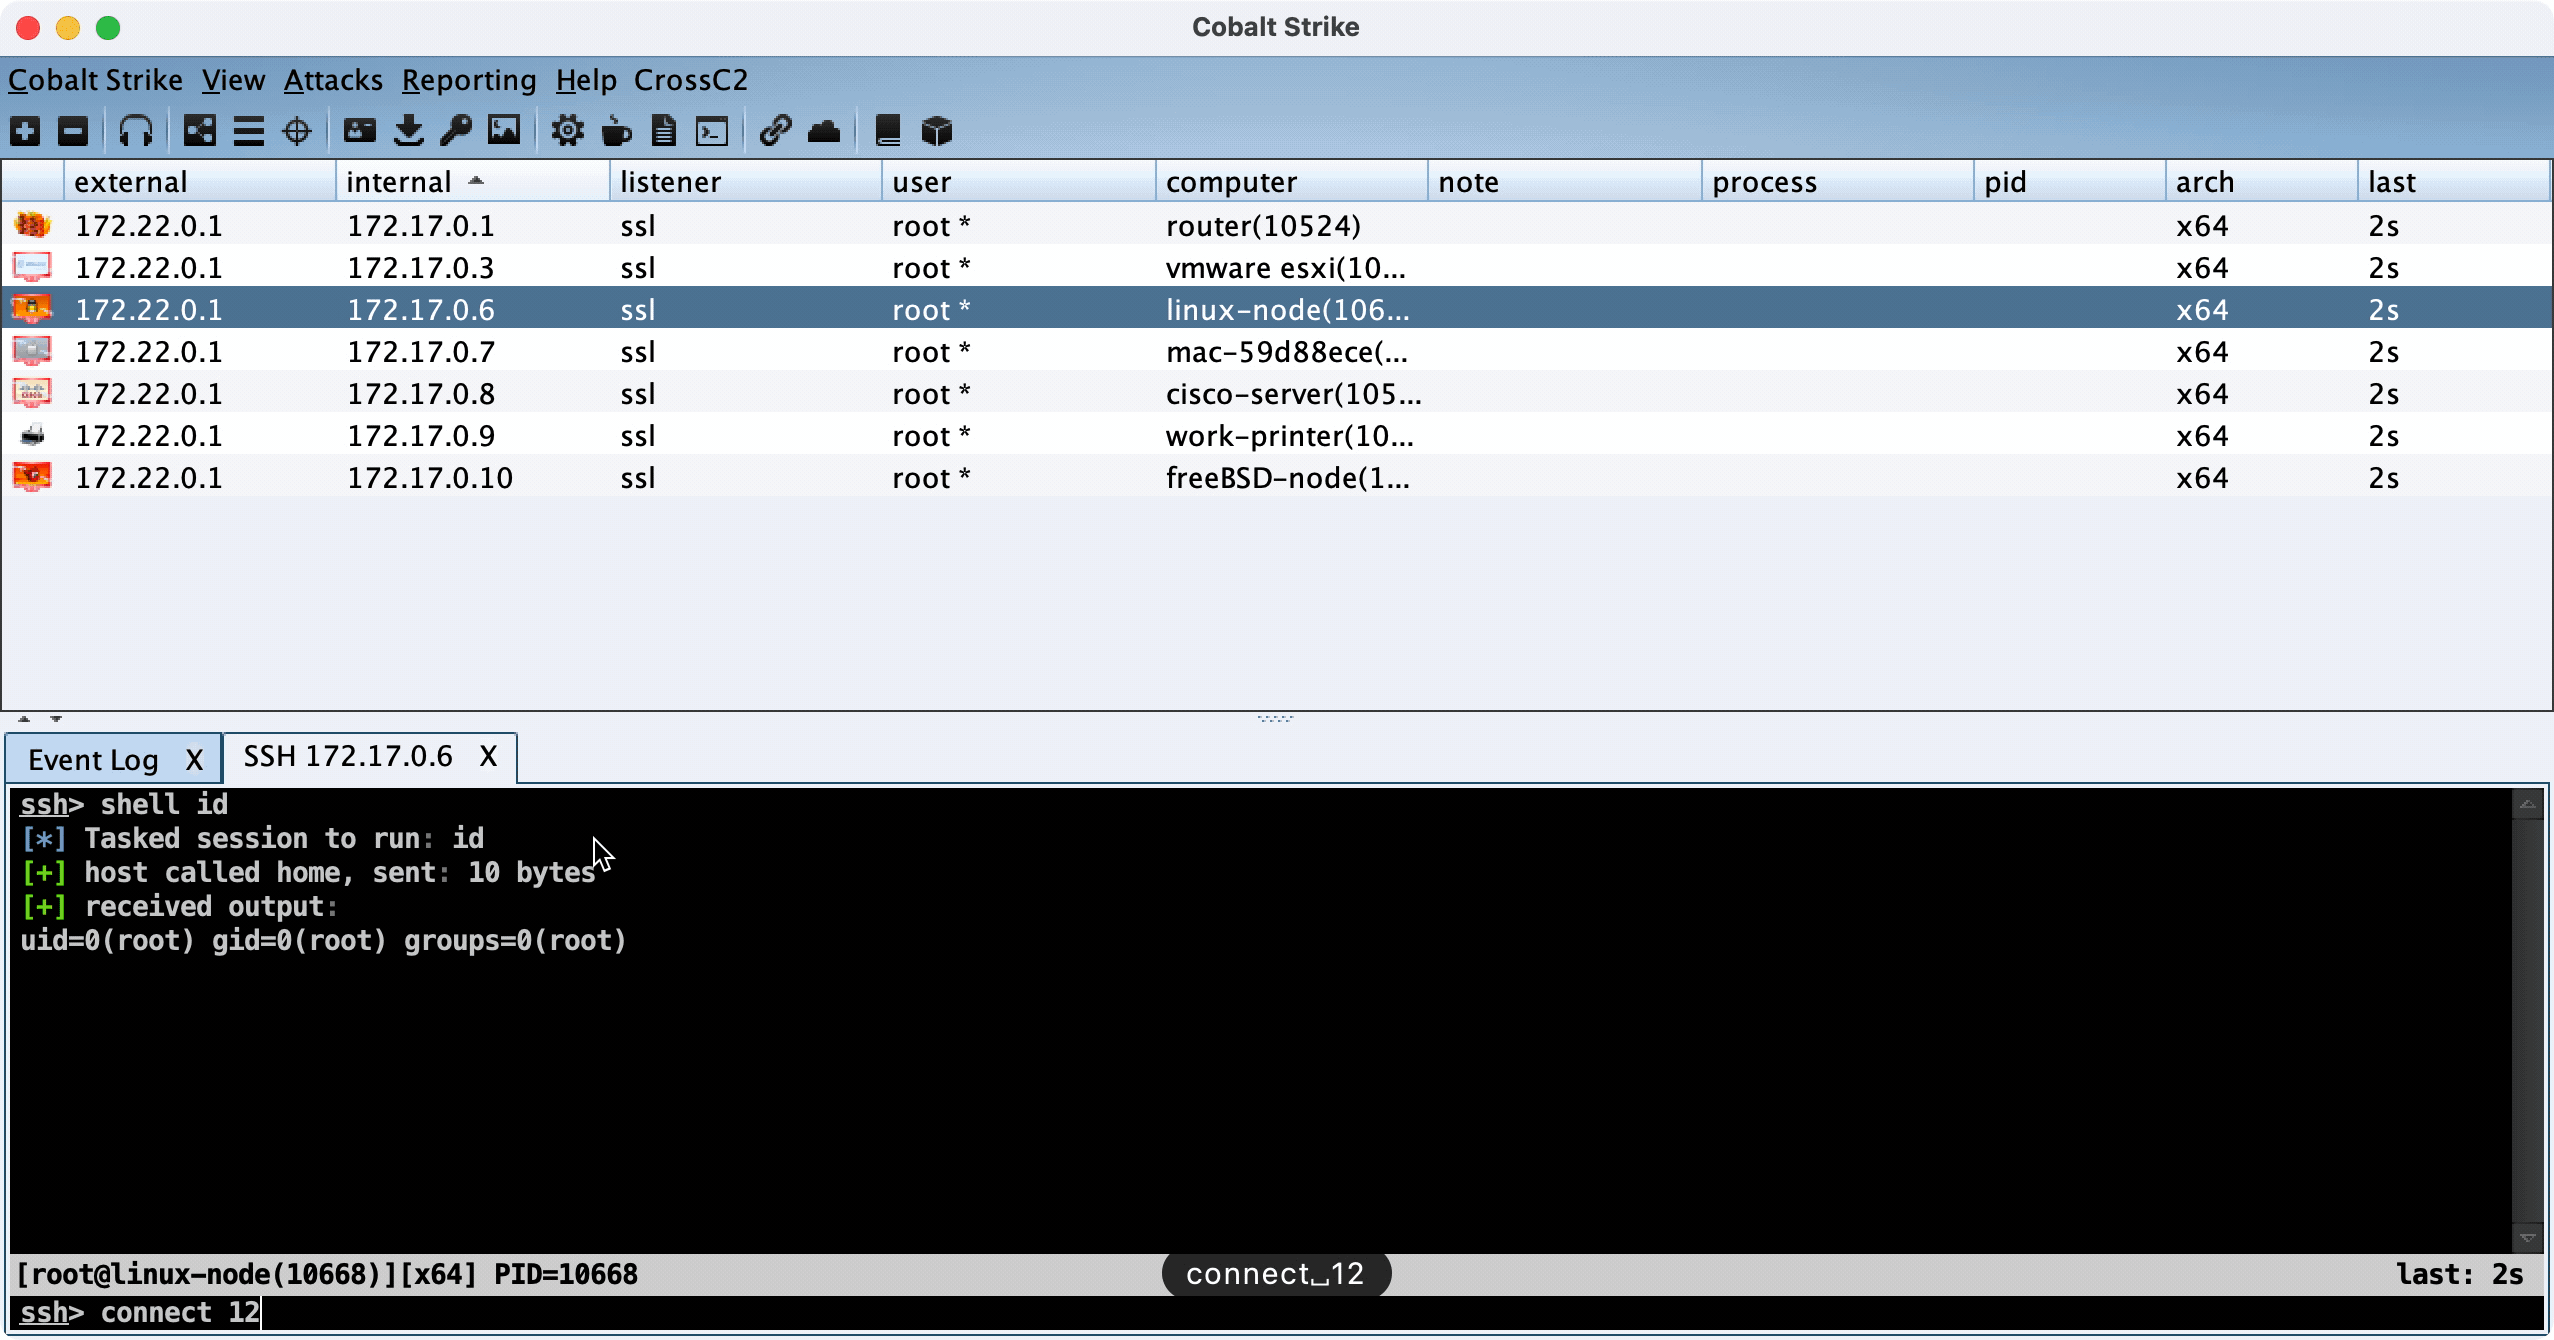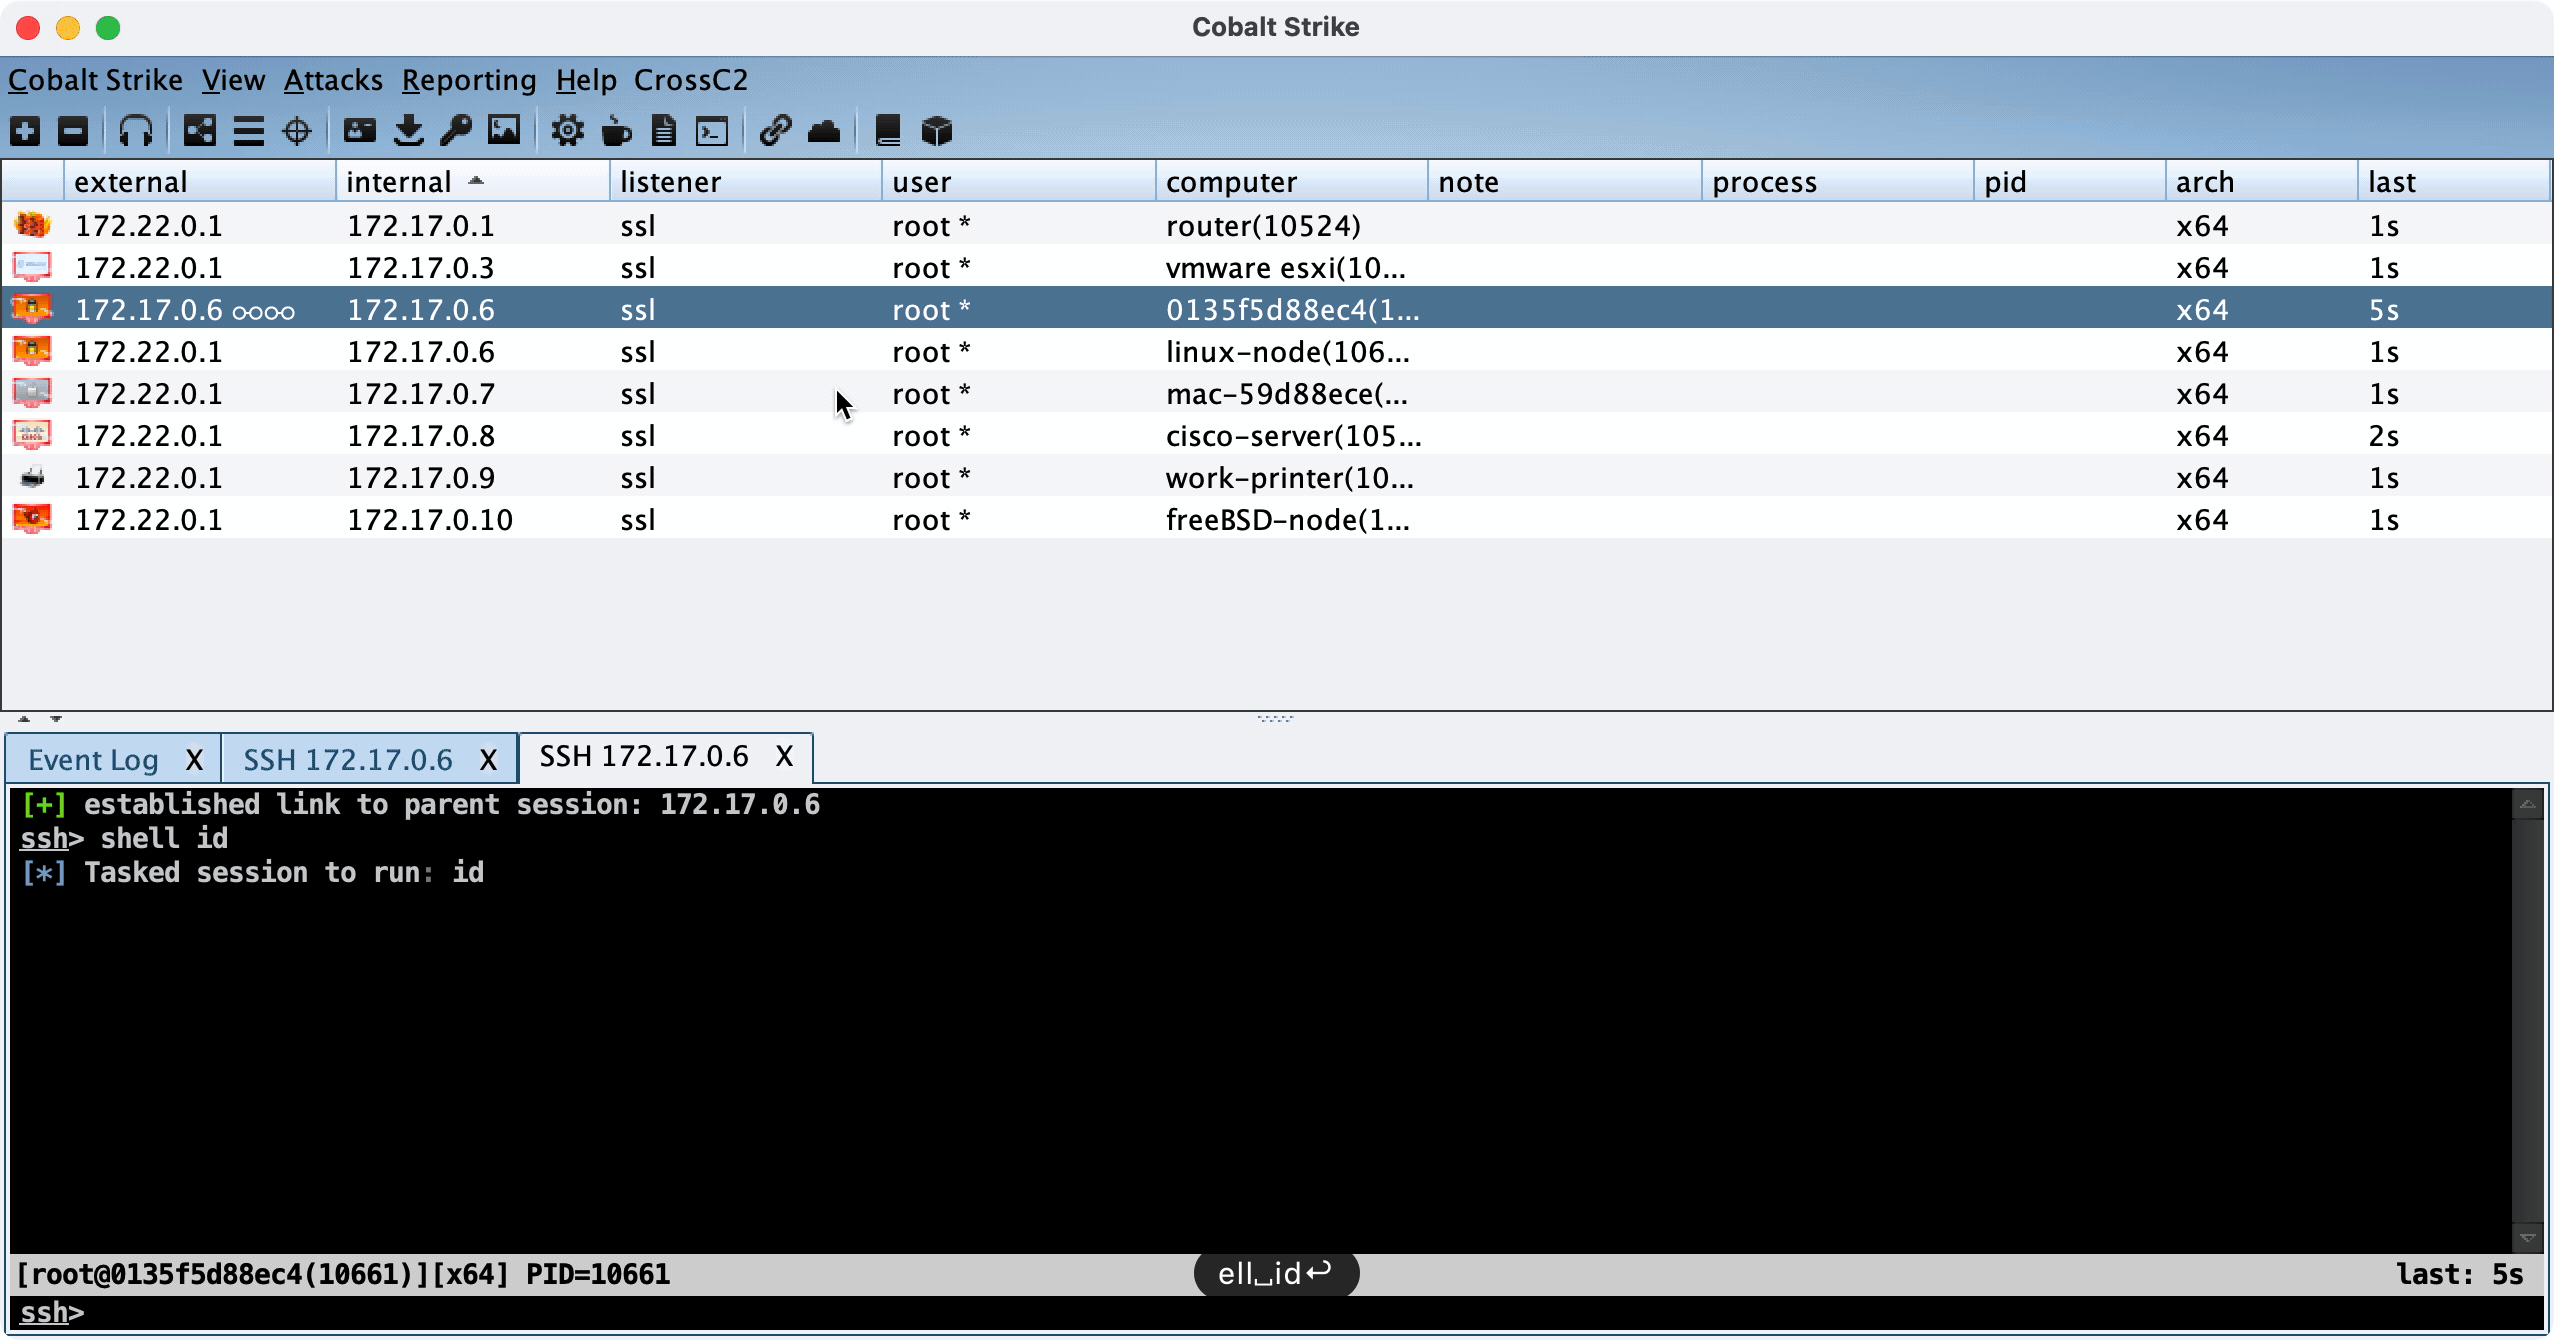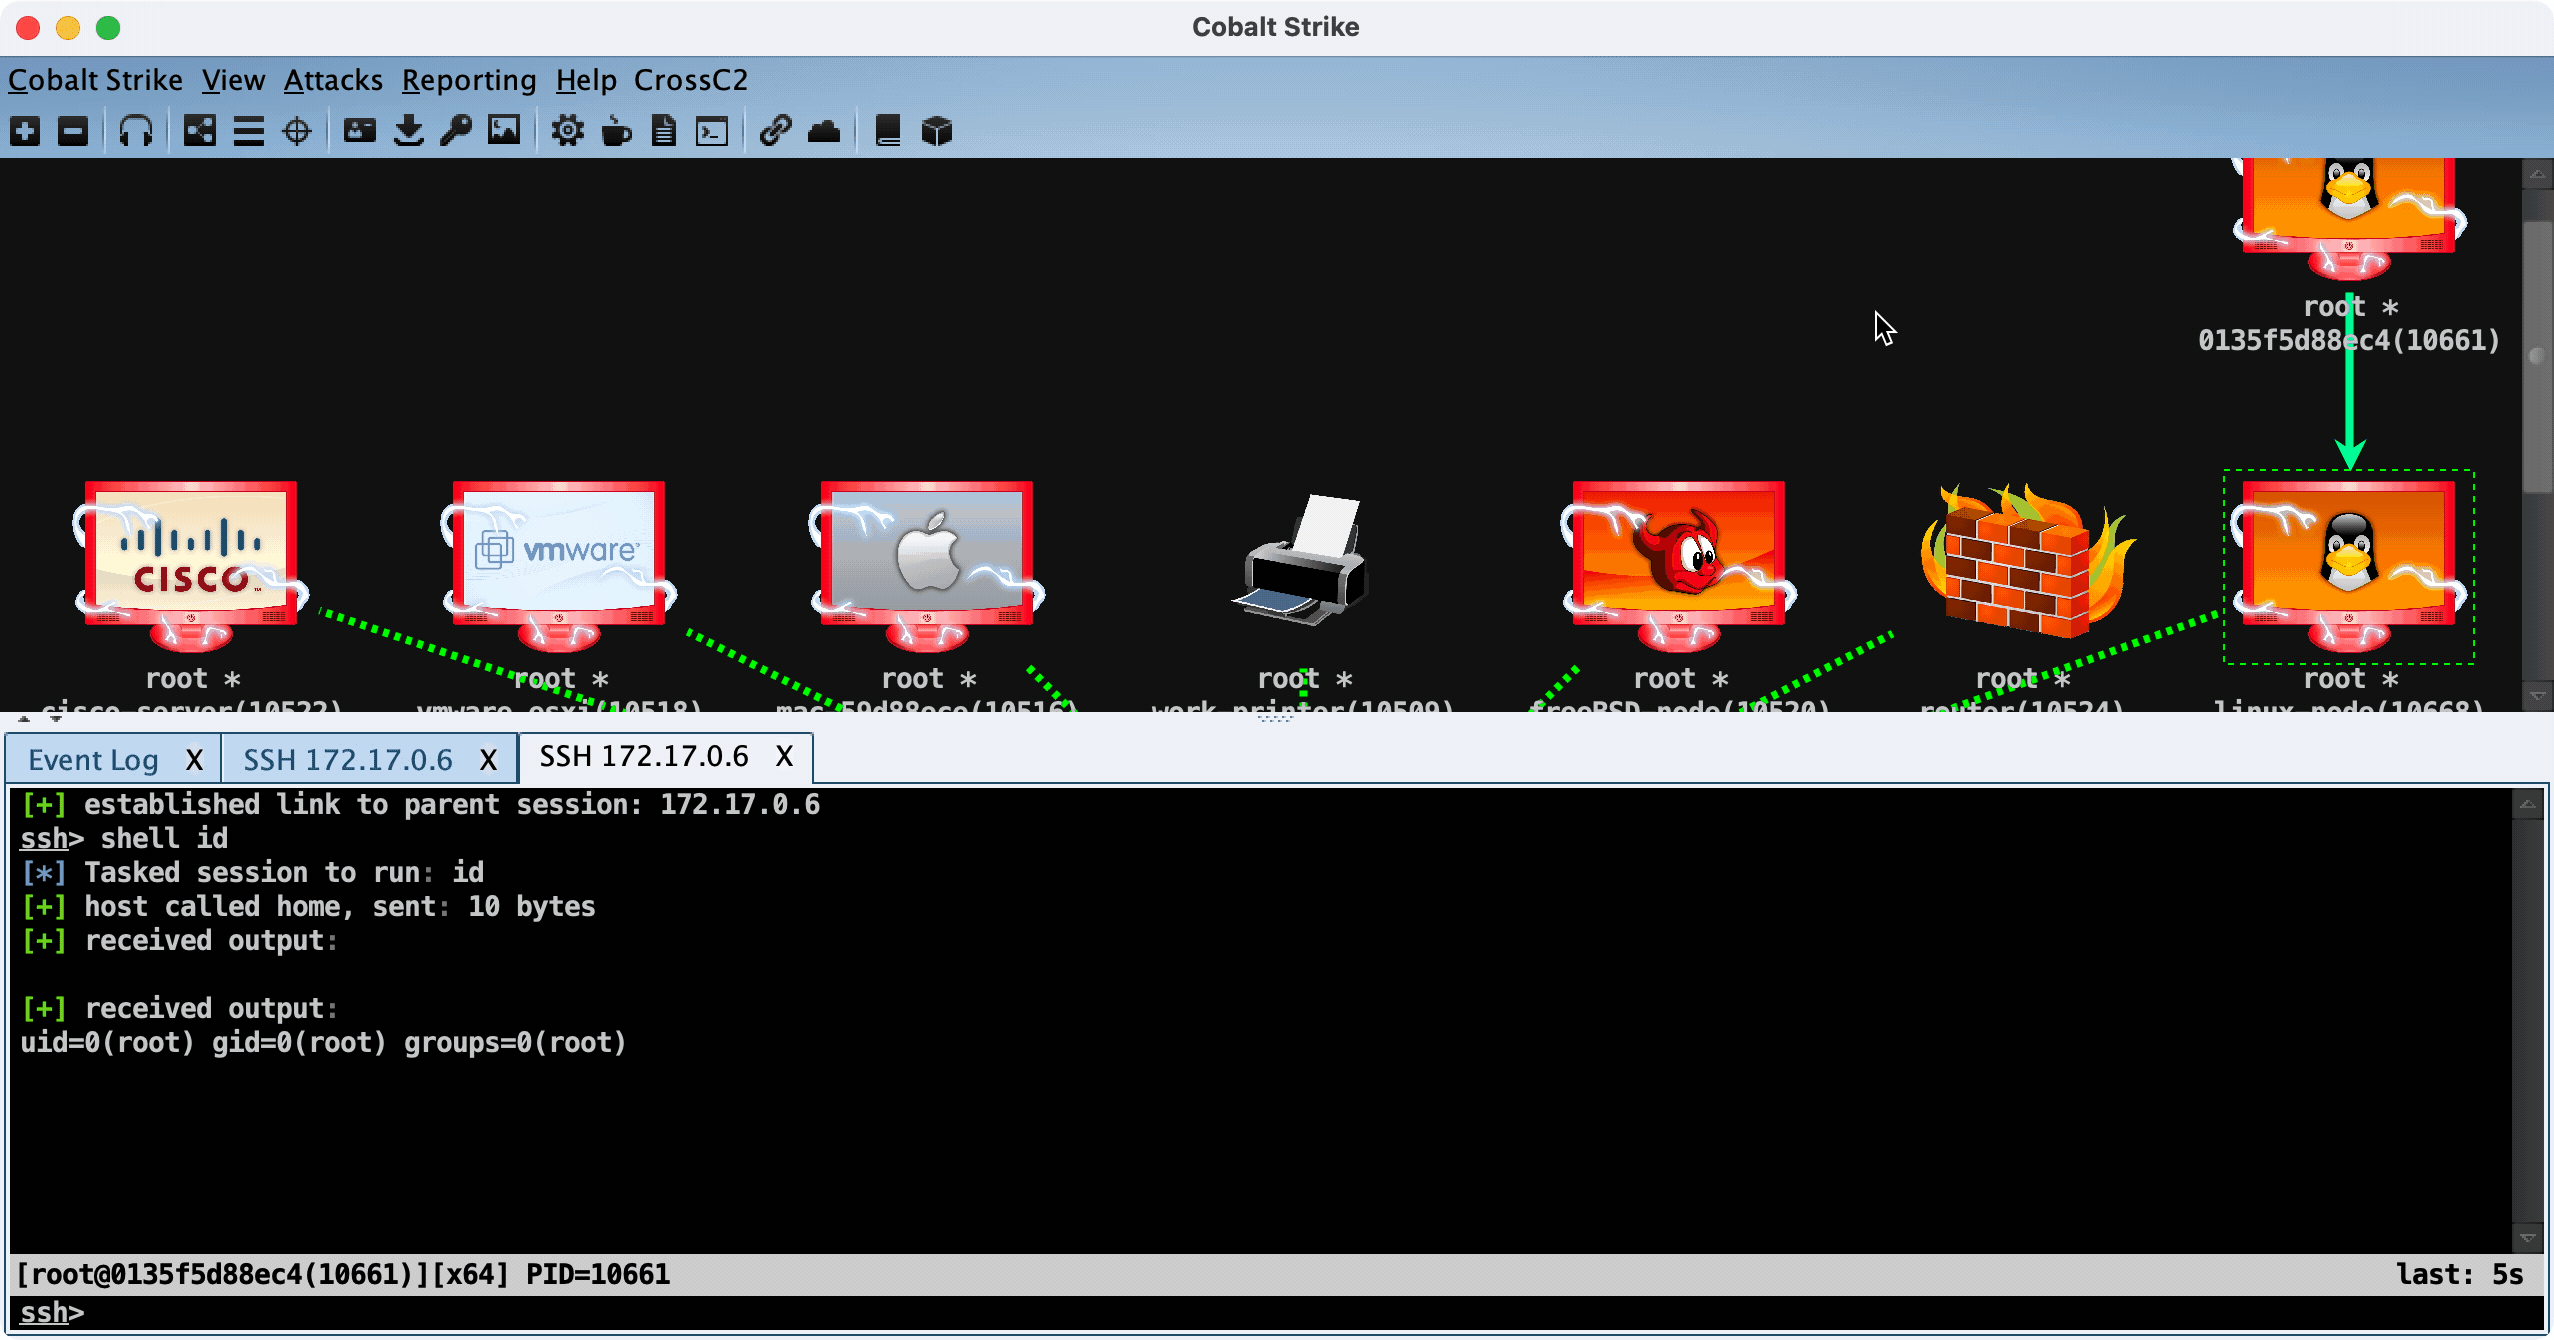 gloxec/crossc2
CobaltStrikes plattformübergreifende Nutzlast generieren
 r00t-3xp10it/venom
venom - C2-Shellcode-Generator/Compiler/Handler
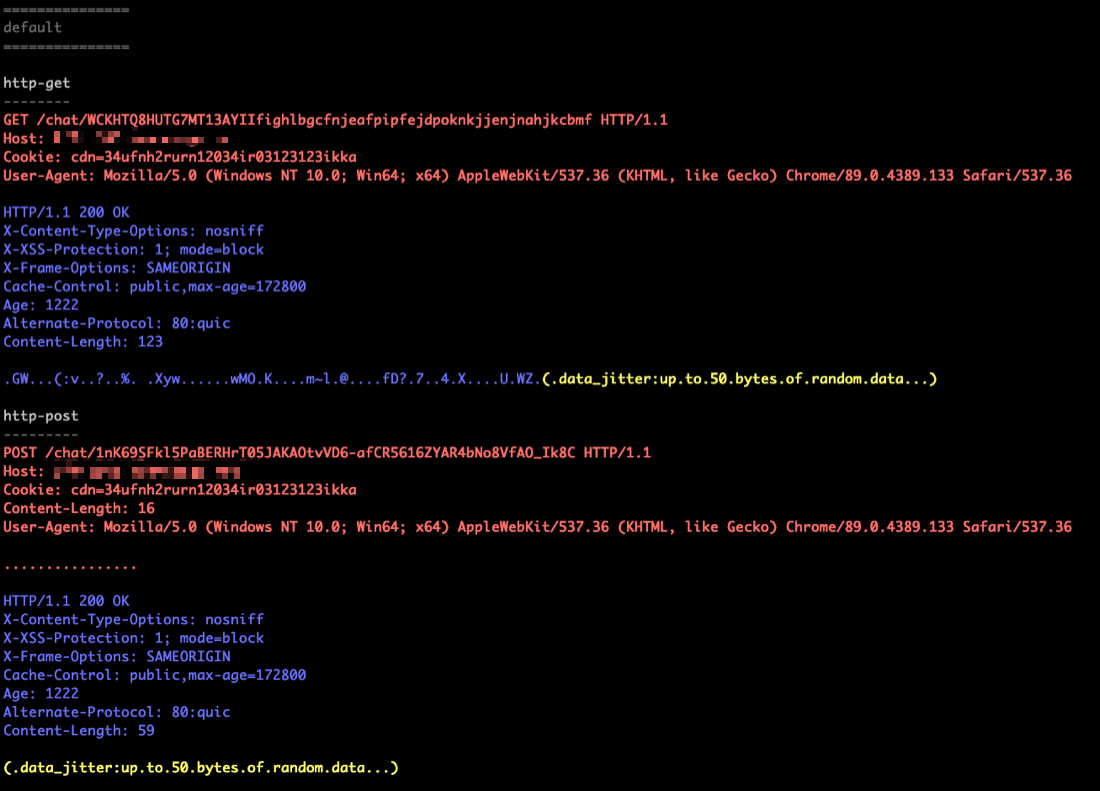 tylous/sourcepoint
Polymorpher C2-Profilgenerator für Cobalt Strike, der die Erstellung von ausweichenden Beacon-Konfigurationen mit randomisierten Optionen für HTTP,…
 protectai/ai-exploits
Eine Sammlung von KI/ML-Exploits aus der realen Welt für verantwortungsvoll offengelegte Schwachstellen
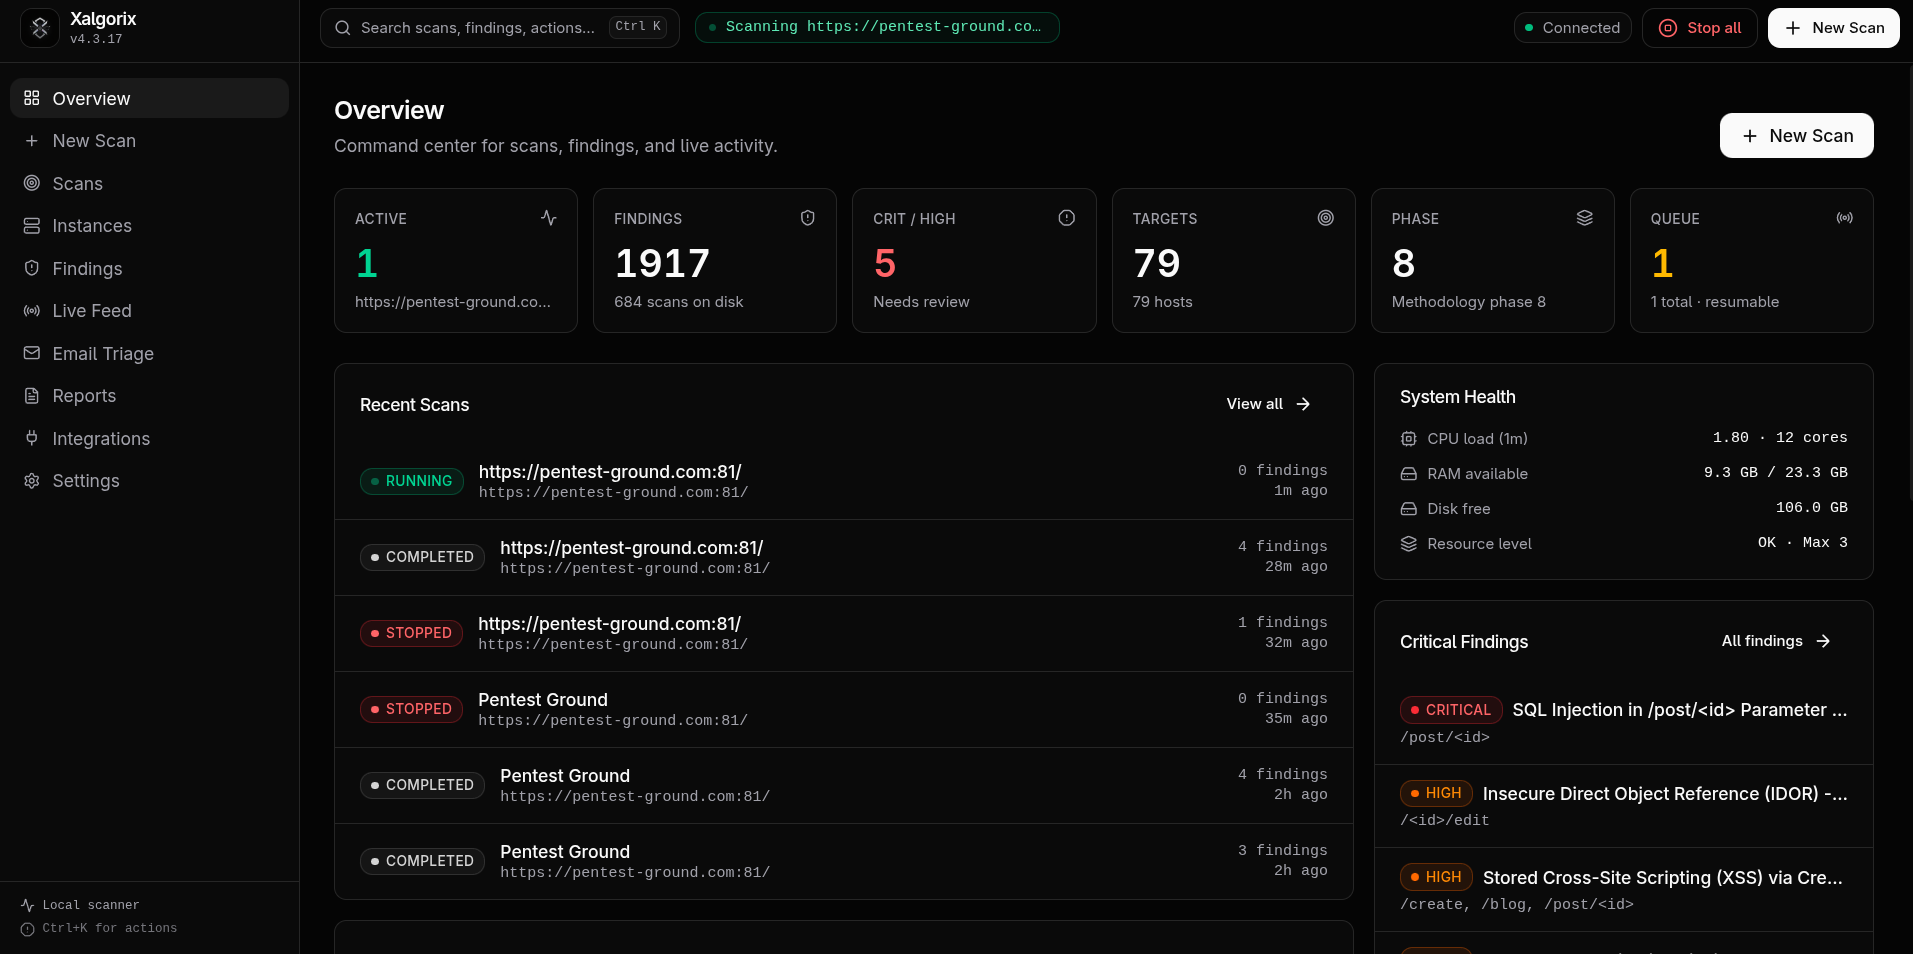 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 taielab/awesome-hacking-lists
Eine kuratierte Sammlung von erstklassigen Penetrationstest-Tools und Produktivitätshilfsprogrammen aus verschiedenen Bereichen. Mach mit, um zu…








