
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen

 facundomfernandez/pentesting-obioba
Black-Box-Pentesting: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Root-Eskalation. Executive- und technischer Bericht.
 erman-bolukbasi/web-penetration-drupal
Penetrationstest einer Drupal-Webanwendung – CVE-2018-7600 (Drupalgeddon 2) ausgenutzt mit Nmap, Burp Suite & Metasploit | Praktikum bei BB CyberSec
 indiquarks/vsftpd-cve-2011-2523-lab
Pen-Testing-Labor zur Ausnutzung der VSFTPD-2.3.4-Backdoor über das Metasploit Framework
 trex1e/copyfail-cve-2026-31431
# Erweiterter Linux Local Privilege Escalation PoC für CVE-2026-31431, mit automatischer Kernel-Versionserkennung und Prüfung des verwundbaren…
 mfloresdacunha/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im algif_aead des Linux-Kernels, der splice nutzt, um den Page Cache zu überschreiben und…
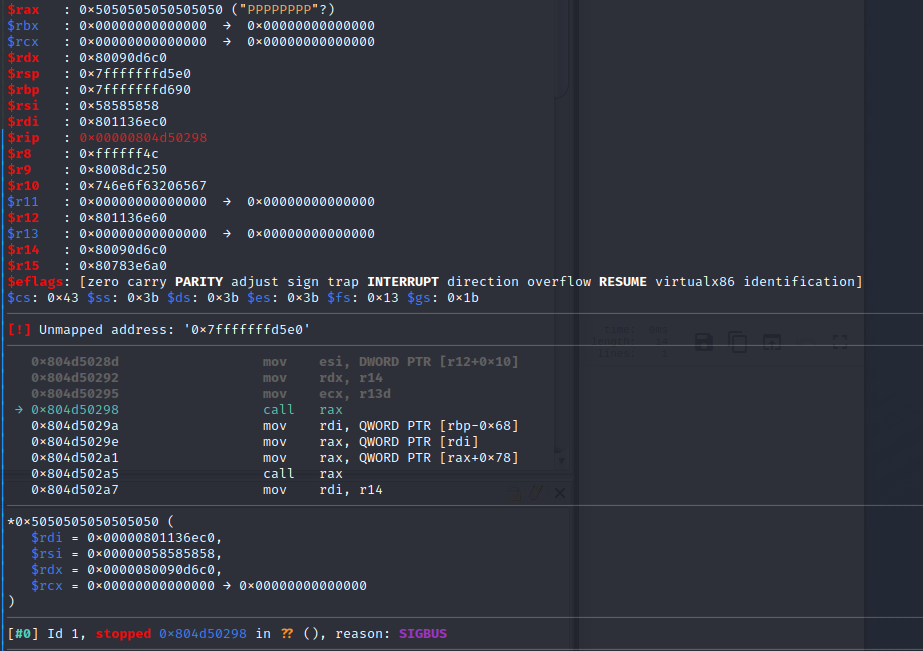 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: E-Mail zu zero-click RCE als Root - Remote Code Execution/Speicherkorruption/ROP-chain
 lucabarile/zdi-can-16318
Exploits und Berichte für CVE-2023-32162
 rakesh143/cve-2019-0808
Proof-of-Concept-Exploit für CVE-2019-0808, eine Windows-Kernel-Privilegieneskalationslücke. Demonstriert die Ausnutzung eines Use-After-Free-Fehlers…
 dgrobinson0/copyfile_cve-2026-31431
# Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 Korruptiert setuid-Binärdateien im Page Cache über AF_ALG und splice, um eine Root-Shell…
 v-rzh/cve-2021-4034
Root-Exploit für CVE-2021-4034 (PwnKit), das den Out-of-Bounds-Schreibzugriff von pkexec ausnutzt, um auf Linux-Systemen Privilegien auf Root zu…
 sandiyochristan/oo
Bad Spin: Android Binder Privilegieneskalations-Exploit (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986: Python-, Ruby-, NMAP- und Metasploit-Module zur Ausnutzung der Schwachstelle.
 dennisdgr/cve-2026-31431-poc
Eine angepasste Version des Copy-Fail-Exploits, die Parameter verwendet, anstatt dich in eine Root-Shell zu werfen.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 Boot-to-Root — Ausnutzung von CVE-2018-7600 (Drupalgeddon2) für RCE, Extrahieren von DB-Anmeldedaten aus settings.php, Fälschen des…
 armircetaj/tetragon-dirtyfrag
Blockieren der DirtyFrag Linux LPE-Kette (CVE-2026-43284 / CVE-2026-43500) zur Laufzeit mit einer Cilium Tetragon TracingPolicy
 dirtyfilthy/gxv3175-remote-code-exec
Remotecodeausführung für Grandstream GXV3175 VOIP-Telefon.
 darioomatos/cve-2026-31431-copyfail
Bildungsbezogene Analyse von CVE-2026-31431, einer lokalen Privilegieneskalation im Linux-Kernel über die In-Place-Operation von AF_ALG AEAD,…
 fsn4k3/dahua-dvr-metasploit
Verbessertes Metasploit-Modul für CVE-2013-6117 (Dahua DVR Authentifizierungsumgehung)








