
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 cd80-ctf/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalation in pkexec, die es unprivilegierten Benutzern ermöglicht, auf…
 julixsalas/cve-2020-0796
Metasploit-Auxiliary-Modul zum Scannen und Erkennen der CVE-2020-0796 (SMBGhost)-Schwachstelle in Windows-SMBv3-Implementierungen.
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
Lokaler Privilege-Escalation-Exploit für Fortinet FortiClientLinux, der eine Symlink-Following-Schwachstelle ausnutzt, um auf betroffenen Versionen…
 deoxykev/cve-2021-4034-rust
Rust-Implementierung des CVE-2021-4034 polkit pkexec Exploits zur lokalen Privilegienerweiterung, mit Build-Anweisungen und Hinweisen zur Erkennung.
 nu11secur1ty/metasploit-framework-nu11secur1ty
Erweiterung von metasploit-framework
 kernelpan1k/trans2open-cve-2003-0201
Samba-Exploit CVE2003-0201

 magicbytes/magicarch
MagicArch ist ein umfassendes Post-Installations-Skript, das mit Ansible erstellt wurde und eine grundlegende Arch Linux-Installation in eine voll…
 stationedk-06/darksword_analysis
Statische Analyse der DarkSword iOS-WebKit-Exploit-Kette — Auslieferung, Staging und CVE-Aufschlüsselung (CVE-2025-31277, CVE-2025-43529)
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
Lokaler Privilege-Escalation-Exploit für CVE-2025-29824, der den Windows Common Log File System (CLFS)-Treiber angreift und Proof-of-Concept-Code für…
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-Verifizierung
 xd20111/cve-2026-31431
Dokumentation und Analyse einer lokalen Privilege-Escalation-Schwachstelle in der authencesn-Vorlage des Linux-Kernels über AF_ALG und splice(),…
 louzogh/cve-2021-31800
CVE-2021-31800 POC
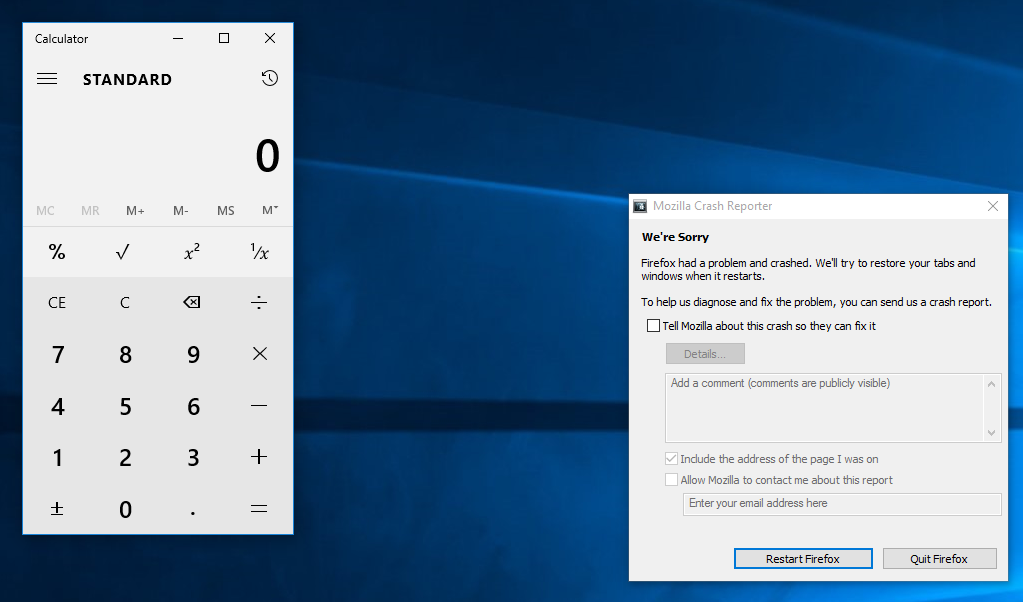 soham23/firefox-rce-nssmil
Lehrreiche eigenständige JavaScript-Implementierung des öffentlichen Exploits für CVE-2016-9079 (Firefox Use-After-Free), adaptiert aus dem…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
Ein Remote-Denial-of-Service-Exploit (DoS) für PX4-Autopilot-Versionen ≤1.17.0-rc2 über einen stackbasierten Pufferüberlauf im MavlinkLogHandler.
 razvanduda/ghostshell
CVE-2026-31431 — Lokale Rechteausweitung durch Korruption des Linux-Kernel-Page-Cache
 rosnlr5/modrosnlr5
Proof-of-Concept-Exploit für den Linux-Kernel-CVE-2026-31431, der AF_ALG-Sockets nutzt, um über Payload-Injektion und Shell-Spawning Root-Rechte zu…
 victorns69/cve-2024-12381
Exploit für Chrome V8 Typverwirrung (CVE-2024-12381) mit JSPI-Sandbox-Umgehung, der über einen Flask-Server RCE liefert, der Browser identifiziert…
 julichaan/cve-2026-31431-python-copyfail-poc
Python-Exploit für CVE-2026-31431, eine Linux-Kernel-Privilegienerweiterung über Page-Cache-Korruption von setuid-Binaries, die Root-Zugriff…








